Quack AI
 Pudgy Penguins
 Starknet
 Pearl
 Sui
 Celestia
 Quantus

ข้อมูลเชิงลึกที่สำคัญ
- LastPass ตกลงที่จะจ่ายค่าชดเชยตามข้อเสนอการฟ้องร้องแบบกลุ่มเป็นจำนวนเงินสูงสุด 24.45 ล้านดอลลาร์ โดยกันเงินไว้ 8.2 ล้านดอลลาร์สำหรับค่าเสียหายทั่วไป และ 16.25 ล้านดอลลาร์สำหรับความเสียหายที่เกิดขึ้นกับสกุลเงินดิจิทัลที่มีหลักฐานยืนยัน
- การละเมิดข้อมูลในปี 2022 ทำให้ระบบรักษาความปลอดภัยที่เข้ารหัสไว้ถูกเปิดเผย แฮกเกอร์ใช้รหัสผ่านหลักที่อ่อนแอในการขโมยเงินกว่า 438 ล้านดอลลาร์ รวมถึง 150 ล้านดอลลาร์จากคริส ลาร์เซน ผู้ร่วมก่อตั้ง Ripple
- สำนักงานคณะกรรมการข้อมูลแห่งสหราชอาณาจักร (ICO) ปรับ LastPass เป็นเงิน 1.2 ล้านปอนด์ฐานละเลยด้านความปลอดภัยที่ส่งผลกระทบต่อผู้ใช้ 1.6 ล้านคน ส่วนข้อตกลงประนีประนอมในแคนาดาซึ่งมีมูลค่าประมาณ 3 ล้านดอลลาร์สหรัฐ คาดว่าจะได้รับการอนุมัติในปี 2026
บริษัท LastPass ผู้ให้บริการจัดการรหัสผ่าน ได้ตกลงรับข้อเสนอการประนีประนอมคดีแบบกลุ่มมูลค่าสูงถึง 24.45 ล้านดอลลาร์สหรัฐ ข้อตกลงนี้มีจุดมุ่งหมายเพื่อยุติข้อเรียกร้องที่เกี่ยวข้องกับการรั่วไหลของข้อมูลในปี 2022 ซึ่งทำให้ข้อมูลลับของลูกค้าถูกเปิดเผยและส่งผลให้เกิดการโจรกรรมสกุลเงินดิจิทัลจำนวนมาก
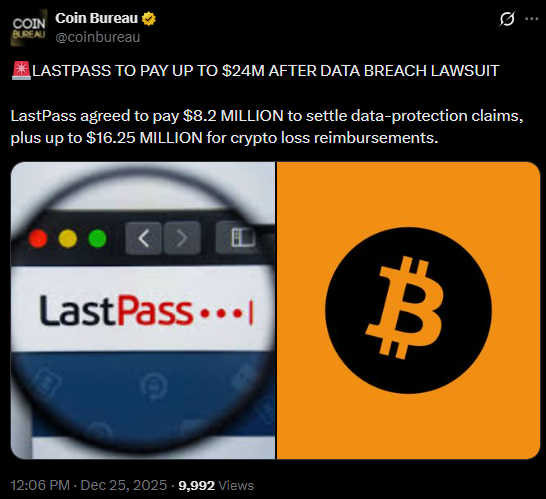
ข้อตกลงดังกล่าวซึ่งยื่นฟ้องเมื่อวันที่ 23 ธันวาคม 2025 ในศาลแขวงสหรัฐอเมริกาประจำเขตแมสซาชูเซตส์ ครอบคลุมการชำระเงินสำหรับข้อเรียกร้องทั่วไปและกองทุนเฉพาะสำหรับความเสียหายที่เกี่ยวข้องกับสกุลเงินดิจิทัล LastPass ปฏิเสธการกระทำผิด แต่ตกลงที่จะยุติคดีโดยไม่ยอมรับความรับผิดใดๆ
เหตุการณ์การละเมิดข้อมูลเกิดขึ้นได้อย่างไร
การละเมิดข้อมูลเริ่มต้นในเดือนสิงหาคม 2022 แฮกเกอร์เจาะระบบสภาพแวดล้อมของนักพัฒนาและขโมยซอร์สโค้ด จากนั้นใช้สิทธิ์การเข้าถึงนั้นในการเข้าถึงข้อมูลสำรองบนคลาวด์ซึ่งมีคลังเก็บรหัสผ่านของลูกค้าอยู่
ระบบรักษาความปลอดภัยใช้การเข้ารหัส AES 256 บิต LastPass ใช้ระบบ “ไร้ความรู้” (zero-knowledge) ของบริษัท ซึ่งบริษัทไม่เคยเก็บรหัสผ่านหลักไว้ แฮกเกอร์จึงไม่สามารถเข้าถึงรหัสผ่านเหล่านั้นได้โดยตรง
อย่างไรก็ตาม ข้อมูลที่ถูกขโมยไปนั้นรวมถึง URL เมตาเดต้า และข้อมูลประจำตัวที่เข้ารหัสไว้ ผู้เชี่ยวชาญด้านความปลอดภัยอธิบายว่ารหัสผ่านหลักที่แข็งแกร่งนั้นจำเป็นอย่างยิ่งสำหรับการรักษาความปลอดภัยของตู้เก็บข้อมูล แต่รหัสผ่านที่อ่อนแอหรือรหัสผ่านที่ใช้ซ้ำนั้นมีความเสี่ยง
แฮกเกอร์ใช้วิธีโจมตีแบบเดาแบบสุ่ม (brute-force attack) และมุ่งเป้าไปที่รหัสผ่านที่อ่อนแอเพื่อถอดรหัสข้อมูลในระบบออฟไลน์ ทำให้พวกเขาสามารถเข้าถึงข้อมูลที่ละเอียดอ่อนได้ รวมถึงวลีรหัส (seed phrase) และรหัสส่วนตัวของกระเป๋าเงินดิจิทัล
ความเสียหายและการดำเนินคดีทางกฎหมาย
การโจรกรรมครั้งนี้มีนัยสำคัญ นักวิจัยอิสระหลายราย รวมถึง ZachXBT ได้เชื่อมโยงข้อมูลที่ถูกขโมยไปกับการสูญเสียสกุลเงินดิจิทัลมูลค่ากว่า 438 ล้านดอลลาร์สหรัฐภายในกลางปี 2025
หนึ่งในผู้ที่ตกเป็นเหยื่อคือ คริส ลาร์เซน ผู้ร่วมก่อตั้ง Ripple ซึ่งสูญเสียเงิน 150 ล้านดอลลาร์ในช่วงต้นปี 2024 และการโจมตีระลอกใหม่ในช่วงปลายปี 2024 ก็ทำให้ผู้ใช้งานรายอื่นๆ สูญเสียเงินไปอีกหลายล้านดอลลาร์
คดีฟ้องร้องแบบกลุ่มนี้รวมข้อกล่าวหาหลายประการเข้าด้วยกัน โจทก์อ้างว่า LastPass ล้มเหลวในการรักษาความปลอดภัยของรหัสการเข้าถึงและไม่ได้บังคับใช้แนวปฏิบัติด้านรหัสผ่านหลักที่เข้มงวด
ข้อตกลงที่เสนอมานี้จัดสรรเงินอย่างน้อย 8.2 ล้านดอลลาร์สำหรับการชำระเงินและการชดเชยตามกฎหมาย และอีก 16.25 ล้านดอลลาร์สงวนไว้สำหรับความเสียหายของสกุลเงินดิจิทัลที่ได้รับการบันทึกไว้ซึ่งเกี่ยวข้องโดยตรงกับการละเมิดข้อมูล
นอกจากนี้ หน่วยงานกำกับดูแลก็ดำเนินการเช่นกัน ในเดือนพฤศจิกายนปี 2025 สำนักงานคณะกรรมการข้อมูลข่าวสารแห่งสหราชอาณาจักร (ICO) ปรับ LastPass เป็นเงิน 1.2 ล้านปอนด์ (ประมาณ 1.6 ล้านดอลลาร์สหรัฐ) ICO ระบุว่ามีผู้ใช้ในสหราชอาณาจักรได้รับผลกระทบ 1.6 ล้านคน
รายงานดังกล่าวไม่พบหลักฐานการถอดรหัสรหัสผ่านจำนวนมาก แต่ได้วิจารณ์ว่ามาตรการรักษาความปลอดภัยนั้นอ่อนแอ นอกจากนี้ การเจรจาไกล่เกลี่ยคดีแบบกลุ่มในแคนาดาซึ่งมีมูลค่าประมาณ 3 ล้านดอลลาร์สหรัฐก็กำลังดำเนินการต่อไปในช่วงต้นปี 2026
สิ่งที่จะเกิดขึ้นต่อไป
ข้อตกลงของสหรัฐฯ ยังคงต้องได้รับการอนุมัติเบื้องต้นจากศาล หากได้รับอนุมัติ สมาชิกกลุ่มผู้เสียหายหลายล้านคนจะได้รับแจ้งวิธีการยื่นคำร้อง การชดเชยทั่วไปจะครอบคลุมค่าใช้จ่ายที่เกิดขึ้นจริงและค่าเสียหายตามกฎหมาย กองทุนคริปโตจะชดเชยการโจรกรรมที่ได้รับการยืนยันแล้วซึ่งเชื่อมโยงกับตู้นิรภัยที่ถูกบุกรุก
ผู้เชี่ยวชาญในอุตสาหกรรมกล่าวว่ากรณีนี้เน้นให้เห็นถึงความเสี่ยงของระบบจัดการรหัสผ่านแบบรวมศูนย์ แม้แต่ข้อมูลที่เข้ารหัสแล้วก็อาจก่อให้เกิดอันตรายได้หากรหัสผ่านหลักอ่อนแอ นักวิเคราะห์แนะนำให้ใช้กระเป๋าเงินฮาร์ดแวร์และการดูแลรักษาทรัพย์สินดิจิทัลด้วยตนเอง
เมื่อปริมาณข้อมูลดิจิทัลเพิ่มมากขึ้น การละเมิดข้อมูลเช่นนี้แสดงให้เห็นถึงความขัดแย้งระหว่างความสะดวกสบายและความปลอดภัย ผู้ใช้งานที่ได้รับผลกระทบควรติดตามประกาศอย่างเป็นทางการจากศาลเมื่อการเจรจาไกล่เกลี่ยมีความคืบหน้า