Dacity Coin
 streamoors
 Celestia
 Injective
 Quantus
 Pudgy Penguins
 Pearl

ข้อมูลเชิงลึกที่สำคัญ
- กิจกรรมการโจมตีด้วยการปลอมแปลงที่อยู่ Ethereum เพิ่มขึ้นนับตั้งแต่การอัปเกรด Fusaka
- ค่าธรรมเนียมการทำธุรกรรมที่ต่ำบน Ethereum นับตั้งแต่การอัปเกรด ทำให้เกิดการโจมตีแบบ Address Possession อย่างแพร่หลาย
- อัตราความสำเร็จต่ำของการโจมตีด้วยการวางยาพิษที่อยู่เครือข่ายยังคงเป็นสาเหตุให้ผู้โจมตีถ่ายโอนข้อมูลจำนวนมากอย่างต่อเนื่อง
รายงานฉบับใหม่จาก Etherscan ระบุว่าการโจมตีด้วยการวางยาพิษที่อยู่ (address poisoning) บน Ethereum กำลังแพร่หลายมากขึ้น โดยชี้ว่าเป็นผลมาจากการอัปเกรด Fusaka ตามรายงาน อัตราการโจมตีด้วยการวางยาพิษที่อยู่บนเครือข่ายเพิ่มสูงขึ้นอย่างมากนับตั้งแต่การอัปเกรด
รายงานฉบับนี้ออกมาท่ามกลางข้อร้องเรียนมากมายจากผู้ใช้ Ethereum เกี่ยวกับการโจมตีหลายรูปแบบ ผู้ใช้รายหนึ่งชื่อ Nima ระบุว่าเธอได้รับอีเมลแจ้งเตือน Address Watch Alert มากกว่า 89 ฉบับ หลังจากทำการโอนเหรียญ Stablecoin สองครั้ง
อัตราการโจมตีด้วยการวางยาพิษพุ่งสูงขึ้นหลังเหตุการณ์ฟุซากะ
รายงานการศึกษาปี 2025 ที่อ้างอิงโดย Etherscan ระบุว่า มีความพยายามโจมตีแบบ Address Poisoning บน Ethereum ถึง 17 ล้านครั้ง ระหว่างเดือนกรกฎาคม 2022 ถึงมิถุนายน 2024 การโจมตีเหล่านี้มุ่งเป้าไปที่ผู้ใช้โดยตรง 1.3 ล้านคน ส่งผลให้ผู้ใช้สูญเสียเงินใน Ethereum ไป 79.3 ล้านดอลลาร์สหรัฐ
ที่น่าสนใจคือ ในช่วงเวลาดังกล่าว มีการโจมตีด้วยวิธีการ “Address Poisoning” เพิ่มมากขึ้น โดยมีจำนวนถึง 252.7 ล้านครั้ง ซึ่งสาเหตุมาจากค่าธรรมเนียมการทำธุรกรรมที่ต่ำลง อย่างไรก็ตาม ปัจจุบัน Ethereum มีจำนวนการพยายามโจมตีแบบนี้มากกว่าอย่างเห็นได้ชัดนับตั้งแต่ การอัปเกรด Fusaka
การอัปเกรดที่เปิดตัวในเดือนธันวาคม 2025 ช่วยเพิ่มความสามารถในการรองรับปริมาณงานของ Ethereum และลดค่าธรรมเนียมการทำธุรกรรมลงอย่างมาก แม้ว่านี่จะเป็นพัฒนาการที่ดีในตัวเอง แต่ก็ทำให้เกิดการโจมตีโดยการปลอมแปลงที่อยู่ (address poisoning) ในวงกว้างได้เช่นกัน
ภายในสามเดือนหลังจากการอัปเกรด ปริมาณการทำธุรกรรมรายวันของ Ethereum เพิ่มขึ้นโดยเฉลี่ย 30% เมื่อเทียบกับสามเดือนก่อนการอัปเกรด จำนวนที่อยู่ใหม่ที่สร้างขึ้นในแต่ละวันก็เพิ่มขึ้นถึง 78% เช่นกัน
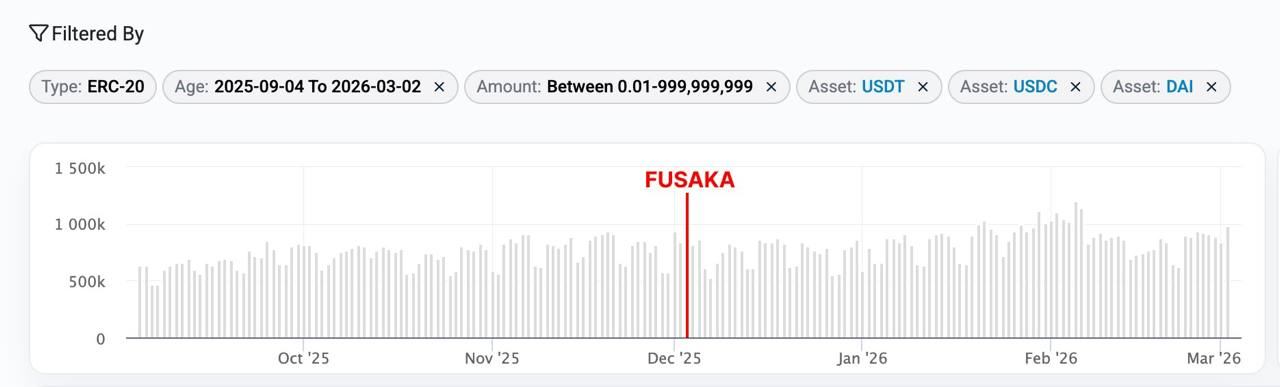
อย่างไรก็ตาม กิจกรรมเหล่านี้ไม่ได้เป็นกิจกรรมที่เกิดขึ้นเองตามธรรมชาติทั้งหมด เนื่องจากยังเกิดขึ้นพร้อมกับการเพิ่มขึ้นของกิจกรรมการโอนย้ายเหรียญ (Dust Transfer) ซึ่งเป็นกลยุทธ์การโจมตีที่อยู่ (Address Poisoning) โดยผู้โจมตีจะส่งเหรียญจำนวนเล็กน้อยที่ผู้ใช้เพิ่งโอนไป โดยปกติแล้วจะอยู่ที่ประมาณ 0.01 ดอลลาร์สหรัฐสำหรับเหรียญ Stablecoin หรือ 0.00001 ETH
ข้อมูลแสดงให้เห็นว่าปริมาณการโอนเหรียญ USDT เพิ่มขึ้นจาก 4.2 ล้านเหรียญเป็น 29.9 ล้านเหรียญ สำหรับ Ethereum เพิ่มขึ้นจาก 169.7 ล้านเหรียญเป็น 104.5 ล้านเหรียญ นอกจากนี้ USDC ก็เพิ่มขึ้นจาก 14.9 ล้านเหรียญเป็น 2.6 ล้านเหรียญ ขณะที่ DAI พุ่งสูงขึ้นจาก 142,405 เหรียญเป็น 811,029 เหรียญ
นั่นหมายความว่าการโอนเหรียญ Stablecoin ทุกประเภทเพิ่มขึ้น 470% ถึง 612% ในขณะเดียวกัน ETH ก็เพิ่มขึ้น 62% ที่น่าสนใจคือ การโอนประเภทอื่นที่มีมูลค่ามากกว่า 0.01 ดอลลาร์สหรัฐฯ ไม่ได้เพิ่มขึ้น
รายงานระบุว่า:
คำแนะนำสำหรับผู้ใช้เกี่ยวกับเคล็ดลับในการป้องกันการได้รับข้อมูลที่อยู่ที่เป็นอันตราย
ขณะเดียวกัน รายงานระบุว่า การพัฒนาวิธีการโจรกรรมข้อมูลที่อยู่ทางไปรษณีย์ในระดับอุตสาหกรรมนั้นไม่น่าจะหยุดยั้งได้ เนื่องจากอัตราความสำเร็จต่ำ มีเพียง 1 ใน 10,000 การโอนเงินผ่านวิธีการโจรกรรมข้อมูลที่อยู่ทางไปรษณีย์เท่านั้น ที่ผู้ใช้ส่งเงินไปให้ผู้โจมตีโดยไม่ตั้งใจ
นั่นหมายความว่าโดยปกติแล้วผู้โจมตีจะส่งเงินโอนหลายล้านครั้งโดยหวังว่าจะได้โอกาสครั้งใหญ่สักครั้ง ในกรณีหนึ่ง ผู้ใช้รายหนึ่งสูญเสียเงิน 50 ล้านดอลลาร์ไปกับกลโกงการปลอมแปลงที่อยู่ IP
เพื่อรับมือกับความพยายามในการปลอมแปลงที่อยู่กระเป๋าเงินดิจิทัลที่เพิ่มมากขึ้น รายงานของ Etherscan จึงกระตุ้นให้ผู้ใช้ตรวจสอบที่อยู่กระเป๋าเงินดิจิทัลซ้ำอีกครั้งก่อนที่จะคัดลอก ข้อควรระวังง่ายๆ นี้จะช่วยลดความเสี่ยงในการตกเป็นเหยื่อของการทำธุรกรรมฉ้อโกงได้
ระบุไว้ว่า:
ขอแนะนำให้ผู้ใช้เพิ่มแท็กชื่อส่วนตัวใน Etherscan สำหรับที่อยู่ที่มีการใช้งานบ่อย นอกจากนี้ยังสามารถใช้ชื่อโดเมน เช่น ENS เพื่อให้การทำธุรกรรมปลอดภัยและตรวจสอบได้ง่ายขึ้น