
 Quantus
 Pearl
 Quack AI
 Starknet
 NEAR Protocol
 Zcash
 Aerodrome Finance

Aperçu des principaux éléments
- L’activité d’empoisonnement des adresses Ethereum a augmenté depuis la mise à jour de Fusaka.
- Les faibles frais de transaction sur Ethereum depuis la mise à jour ont permis l’industrialisation de l’empoisonnement d’adresses.
- Le faible taux de réussite de l’empoisonnement d’adresses continue d’entraîner un volume élevé de transferts de poussières par les attaquants.
Un nouveau rapport d’Etherscan a identifié l’industrialisation de l’empoisonnement d’adresses sur Ethereum, l’attribuant à la mise à jour de Fusaka. Selon le rapport, le taux d’empoisonnement d’adresses sur le réseau a grimpé en flèche depuis la mise à jour.
Ce rapport intervient alors que de nombreux utilisateurs d’Ethereum se plaignent d’attaques multiples. Un utilisateur, Nima, a indiqué qu’il avait reçu plus de 89 courriels d’alerte de surveillance d’adresses après avoir effectué deux transferts de stablecoins.
Le taux d’empoisonnement des adresses a grimpé en flèche après Fusaka
Une étude de 2025 citée par Etherscan fait état de 17 millions de tentatives d’empoisonnement d’adresses sur Ethereum entre juillet 2022 et juin 2024. Ces attaques ont visé directement 1,3 million d’utilisateurs. Grâce à ces tentatives, les utilisateurs ont perdu 79,3 millions de dollars sur Ethereum.
Il est intéressant de noter que la BNB Smart Chain (BSC) a connu davantage d’activités d’empoisonnement d’adresses au cours de cette période, avec 252,7 millions de tentatives. Cela s’explique par la baisse des frais de transaction. Cependant, Ethereum a maintenant beaucoup plus de tentatives depuis la mise à jour de Fusaka.
La mise à niveau, introduite en décembre 2025, a amélioré l’évolutivité d’Ethereum, réduisant considérablement les frais de transaction. Bien qu’il s’agisse d’une évolution positive en soi, elle a également permis aux activités d’empoisonnement d’adresses de se produire à grande échelle.
Dans les trois mois qui ont suivi la mise à jour, les transactions quotidiennes d’ Ethereumont augmenté de 30 % en moyenne par rapport aux trois mois précédant la mise à jour. Le nombre de nouvelles adresses créées quotidiennement a également augmenté de 78 %.
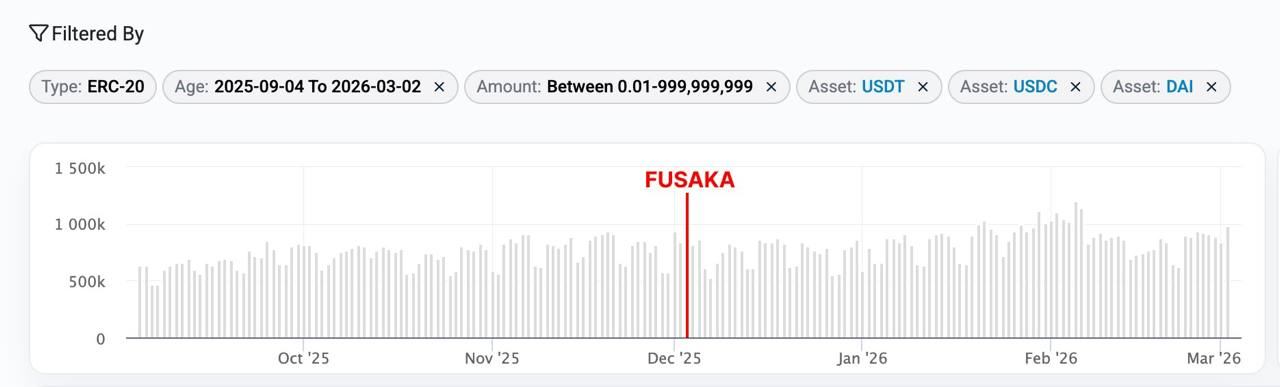
Cependant, il ne s’agit pas uniquement d’une activité organique, car elle a également coïncidé avec une augmentation de l’activité de transfert de poussière. Le transfert de poussière est une tactique d’empoisonnement d’adresse dans laquelle les attaquants envoient une petite quantité du jeton de sable qu’un utilisateur vient de transférer, généralement autour de 0,01 $ pour les stablecoins ou 0,00001 ETH.
Les données montrent que les transferts de poussière pour l’USDT sont passés de 4,2 millions à 29,9 millions. Pour l’Ethereum, ils sont passés de 169,7 millions à 104,5 millions. L’USDC a également connu une augmentation de 14,9 millions à 2,6 millions, tandis que le DAI a grimpé de 142 405 à 811 029.
Cela signifie que tous les stablecoins ont vu les transferts de poussière augmenter de 470% à 612%. Dans le même temps, l’ETH a également augmenté de 62 %. Il est intéressant de noter que les autres transferts supérieurs à 0,01 $ n’ont pas augmenté.
Le rapport note que
Conseils aux utilisateurs pour prévenir l’empoisonnement par l’adresse
Par ailleurs, le rapport note qu’il est peu probable que l’industrialisation de l’empoisonnement d’adresses s’arrête, compte tenu de son faible taux de réussite. En effet, seul un transfert d’empoisonnement d’adresses sur 10 000 aboutit à ce que les utilisateurs envoient par erreur des fonds à l’auteur de l’attaque.
Cela signifie que les attaquants envoient généralement des millions de virements dans l’espoir d’avoir une chance de faire un gros coup. Dans un cas, un utilisateur a perdu 50 millions de dollars à cause d’une escroquerie par empoisonnement d’adresses.
Pour contrer les tentatives croissantes d’empoisonnement d’adresses, le rapport d’Etherscan invite les utilisateurs à revérifier les adresses des portefeuilles avant de les copier. Cette simple précaution permet de réduire le risque d’être victime de transactions frauduleuses.
Il y est indiqué que
Il est conseillé aux utilisateurs d’ajouter des étiquettes de noms privés sur Etherscan pour les adresses avec lesquelles ils interagissent souvent. Ils peuvent également s’appuyer sur des noms de domaine comme ENS pour rendre les transactions plus sûres et plus faciles à vérifier.





