
 Bitcoin
 Quack AI
 Pudgy Penguins
 Quantus
 Solana
 Injective
 NEAR Protocol


Wichtige Einblicke
- Wie aus den jüngsten Krypto-Nachrichten hervorgeht, setzt der mit Nordkorea verbundene UNC1069 Deepfake-Zoom-Anrufe ein, die auf Kryptowährungsunternehmen abzielen.
- Hacker geben sich auf Telegram als Risikokapitalgeber aus und planen gefälschte Treffen über Calendly.
- Die Kampagne richtet sich an Web3-Startups, Entwickler bei Finanzinstituten und Risikokapitalfonds.
Krypto-Nachrichten berichten, dass eine mit Nordkorea verbundene Gruppe, UNC1069, gefälschte Zoom-Anrufe verwendet hat, um Krypto-Firmen anzugreifen. Ziel der Angreifer war es, während dieser Treffen sensible Daten zu stehlen. Die Google Mandiant-Forscher Ross Inman und Adrian Hernandez bestätigten diese Aktivitäten.
Die Kampagne setzt auf Social Engineering über kompromittierte Telegram-Konten, gefälschte Video-Meetings und KI-generierte Inhalte, um die Opfer zu täuschen.
UNC1069 ist mindestens seit April 2018 aktiv. Die Gruppe führte Social-Engineering-Kampagnen durch, um finanziellen Gewinn zu erzielen. Sie benutzten gefälschte Einladungen zu Treffen und gaben sich als Investoren von seriösen Unternehmen aus.
Der Bedrohungsakteur wird von der breiteren Cybersicherheitsgemeinschaft auch unter den Namen CryptoCore und MASAN verfolgt.
Krypto Nachrichten: Nordkoreanische Hacker setzen sieben Malware-Familien ein
Das jüngste Eindringen, das von Googles Abteilung für Bedrohungsanalysen dokumentiert wurde, zeigt, dass UNC1069 sieben verschiedene Malware-Familien in einem einzigen Angriff eingesetzt hat.
Die Kampagne enthält neben bekannten Tools auch mehrere neue Malware-Varianten, wie SILENCELIFT, DEEPBREATH und CHROMEPUSH.
Die Threat Intelligence Group von Google berichtete im November 2025, dass UNC1069 generative KI-Tools wie Gemini verwendet, um Köder zu erstellen. Die Gruppe hat diese Inhalte auf Kryptowährungsthemen zugeschnitten. Die Forscher brachten diese Taktik mit ihren breiteren Social-Engineering-Kampagnen in Verbindung.
UNC1069 hat versucht, KI zu missbrauchen, um Code für den Diebstahl von Kryptowährungen zu erstellen. Die Gruppe nutzte auch Deepfake-Bilder und -Videos, um Personen aus der Krypto-Industrie zu imitieren.
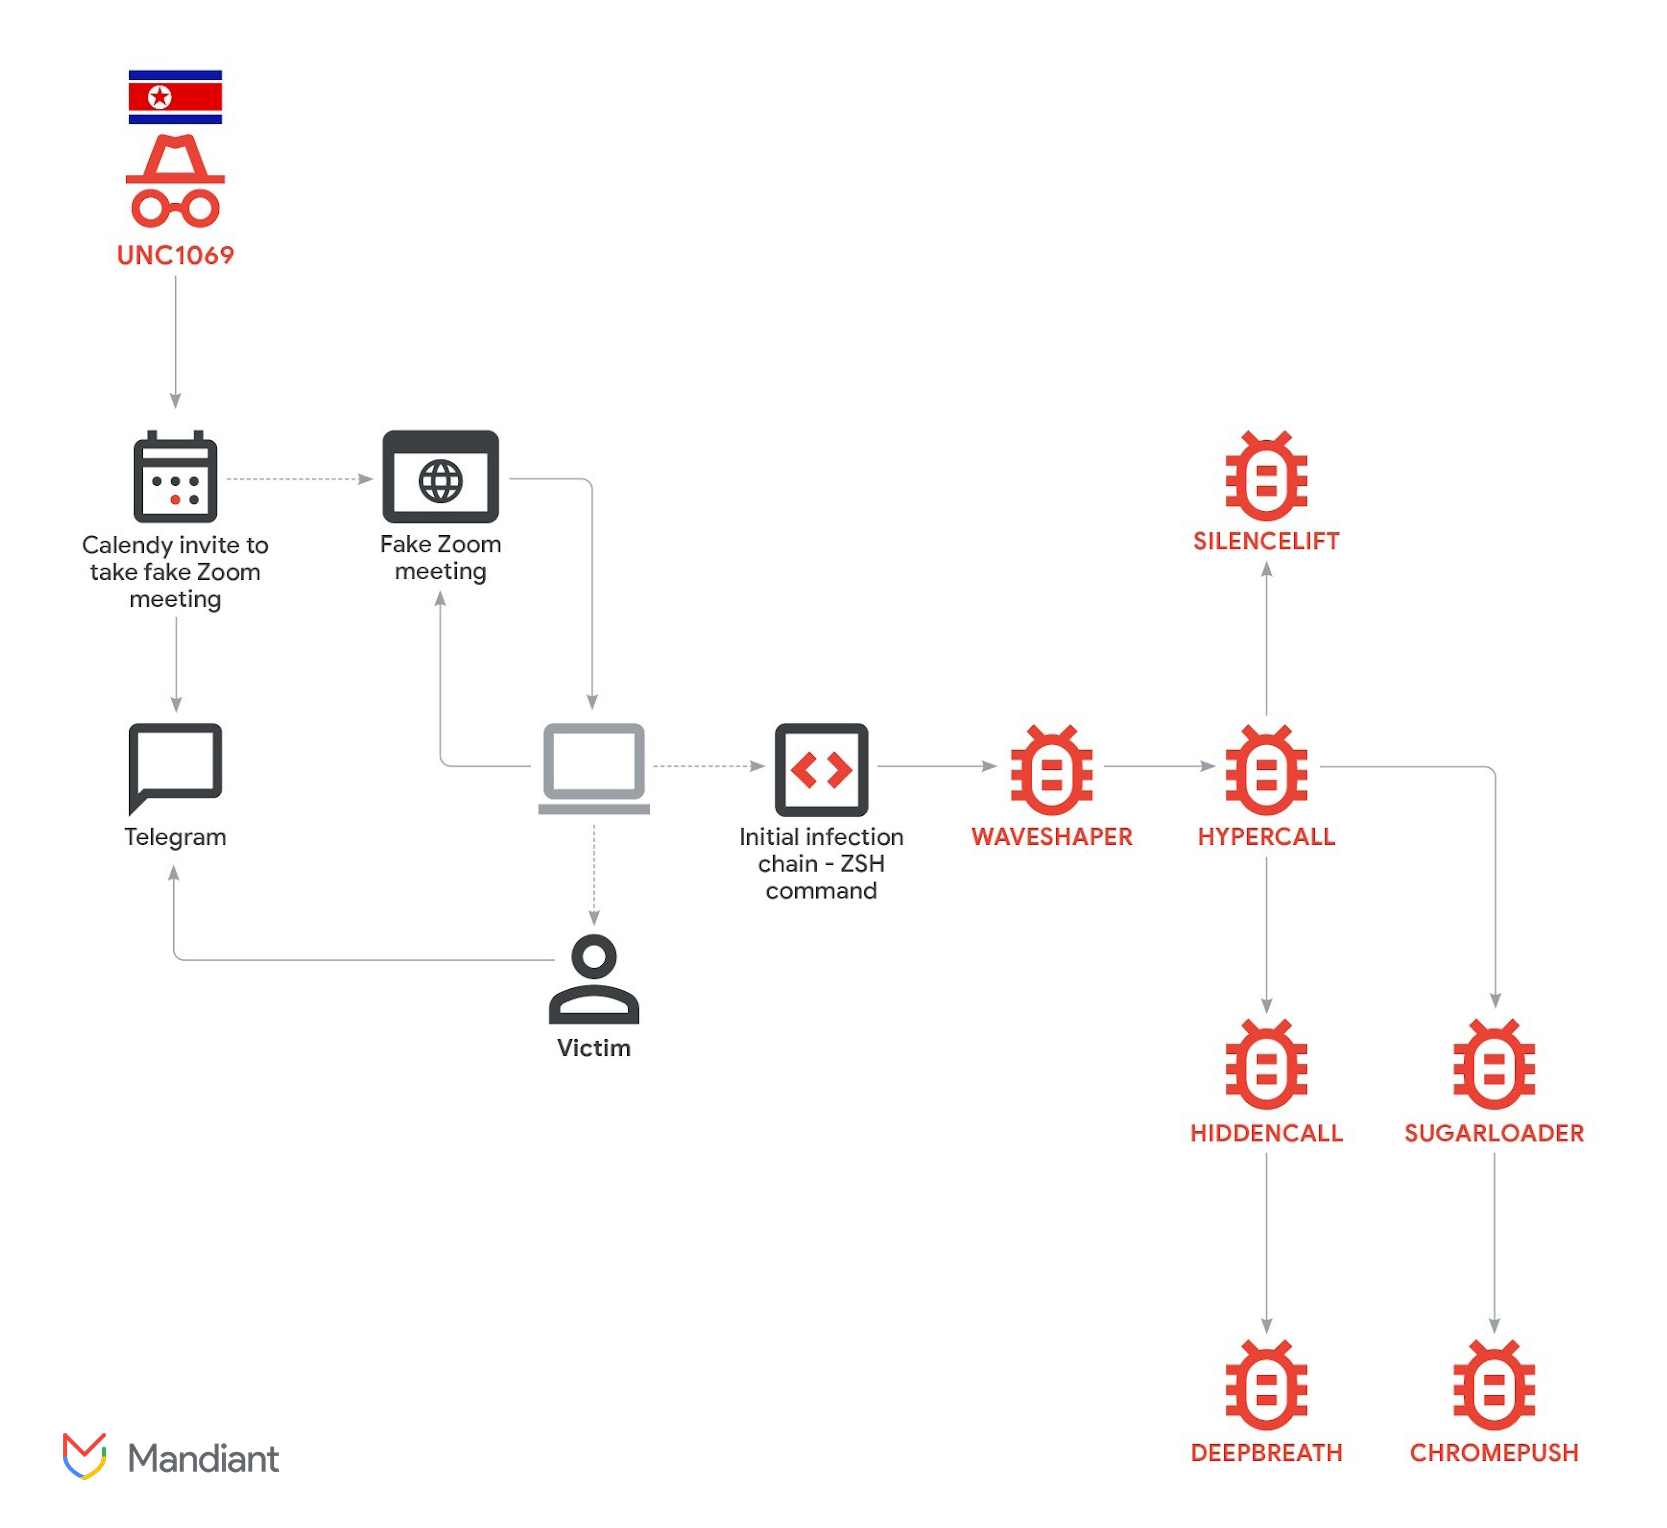
Seit mindestens 2023 hat sich UNC1069 von Spearphishing-Techniken und traditionellen Finanzzielen auf die Web3-Industrie verlagert.
Der Bedrohungsakteur konzentriert sich nun auf zentrale Börsen, Softwareentwickler bei Finanzinstituten, High-Tech-Unternehmen und Einzelpersonen bei Risikokapitalfonds.
Neueste Krypto-Nachrichten zeigen, dass der Angriff beginnt, wenn die Opfer über Telegram von Bedrohungsakteuren angesprochen werden, die sich als Risikokapitalgeber ausgeben.
In einigen Fällen verwenden die Angreifer kompromittierte Konten von seriösen Unternehmern und Startup-Gründern. Sobald der Kontakt hergestellt ist, nutzt der Angreifer Calendly, um ein 30-minütiges Treffen mit der Zielperson zu vereinbaren.
Gefälschte Videoanrufe erzeugen die Illusion von legitimen Meetings
Der Meeting-Link leitet die Opfer auf eine gefälschte Website um, die sich als Zoom ausgibt. Aus Krypto-Nachrichten geht hervor, dass UNC1069 Meeting-Links direkt über Telegram geteilt hat. Die Gruppe nutzte die Hyperlink-Funktion der Plattform, um die Phishing-URLs zu verschleiern.
Sie nutzten häufig die Hyperlink-Funktion der Plattform, um Phishing-URLs zu verschleiern. Diese Taktik erschwerte es, bösartige Links auf den ersten Blick zu erkennen.
Wenn das Opfer auf den Link klickt, wird ihm eine gefälschte Oberfläche für Videoanrufe angezeigt, die an Zoom erinnert. Die Oberfläche fordert sie auf, ihre Kamera zu aktivieren und ihren Namen einzugeben. Sobald die Zielperson dem Meeting beitritt, sieht sie einen Bildschirm, der einem echten Zoom-Meeting ähnelt.
Bei den gezeigten Videos handelt es sich entweder um Deepfakes oder um echte Aufnahmen von anderen Opfern, die bereits Opfer der gleichen Masche geworden sind. Kaspersky verfolgt die gleiche Kampagne unter dem Namen GhostCall, die im Oktober 2025 dokumentiert wurde.
“Ihre Webcam-Aufnahmen wurden unwissentlich aufgezeichnet, dann auf eine vom Angreifer kontrollierte Infrastruktur hochgeladen und wiederverwendet, um andere Opfer zu täuschen und ihnen vorzugaukeln, sie würden an einem echten Live-Anruf teilnehmen”, so Kaspersky.
ClickFix-Befehle lösen mehrstufige Malware-Bereitstellung aus
Der Angriff schreitet voran, wenn das Opfer eine Fehlermeldung über ein vermeintliches Audioproblem sieht. Sie werden dann aufgefordert, einen ClickFix-ähnlichen Befehl zur Fehlerbehebung herunterzuladen und auszuführen, um das Problem zu beheben.
Unter macOS liefern die Befehle ein AppleScript, das ein bösartiges Mach-O-Binary auf dem System ablegt.
Die bösartige ausführbare C++-Datei sammelt Systeminformationen und verteilt einen Go-basierten Downloader mit dem Codenamen HYPERCALL.
Dieser Downloader liefert zusätzliche Nutzdaten, darunter eine Golang-Backdoor-Komponente, die Tastaturzugriff auf das kompromittierte System ermöglicht.
Datendiebstahl-Tools zielen auf Kryptowährungs-Geldbörsen und Zugangsdaten
DEEPBREATH manipuliert die Transparenz-, Zustimmungs- und Kontrolldatenbank von macOS, um Zugriff auf das Dateisystem zu erhalten.
Die Malware stiehlt iCloud Keychain-Anmeldeinformationen und Daten von Google Chrome, Brave, Microsoft Edge, Telegram und der Apple Notes-Anwendung.
CHROMEPUSH fungiert als Datendieb und wird als Browser-Erweiterung für die Browser Google Chrome und Brave eingesetzt.
Die Malware fungiert als Tool zur Offline-Bearbeitung von Google Docs. Sie zeichnet Tastenanschläge auf, beobachtet die Eingabe von Benutzernamen und Kennwörtern und extrahiert Browser-Cookies.
“Die Menge an Tools, die auf einem einzigen Host eingesetzt werden, deutet auf einen sehr entschlossenen Versuch hin, Anmeldeinformationen, Browserdaten und Sitzungs-Token zu sammeln, um finanziellen Diebstahl zu ermöglichen”, so Mandiant.
UNC1069 zielt normalerweise auf Kryptowährungs-Startups, Softwareentwickler und Risikokapitalfirmen ab. Diese Krypto-Nachrichten zeigen jedoch, dass der Bedrohungsakteur seine technischen Möglichkeiten erweitert hat.




