Dacity Coin
 Injective
 Pearl
 Bittensor
 Pudgy Penguins
 Celestia
 NEAR Protocol
ข้อมูลเชิงลึกที่สำคัญ:
- Lazarus Group ขโมย Solana เชื่อมโยงเงินกับ Ethereum และใช้ Tornado
- เจ้าหน้าที่สอบสวนพบเงิน 1.6 ล้านเหรียญที่ถูกฟอกผ่านที่อยู่ Tornado Cash
- เงินกว่า 1.25 ล้านเหรียญสหรัฐยังคงอยู่ในกระเป๋าเงิน Ethereum ซึ่งอาจกำลังรอการฟอกเงิน
เมื่อวันที่ 16 พฤษภาคม 2025 นักวิจัยด้านความปลอดภัยของคริปโตได้ตรวจพบการโจมตีทางไซเบอร์ที่ซับซ้อนซึ่งนำไปสู่การแฮ็กโทเค็น Solana (SOL) จำนวน 3.2 ล้านโทเค็น การตรวจสอบทางนิติวิทยาศาสตร์ของบล็อคเชนได้ระบุว่าการโจมตีดังกล่าวเป็นฝีมือของกลุ่ม Lazarus ที่มีเครือข่ายอยู่ในเกาหลีเหนือ
การโจมตีดังกล่าวถูกระบุโดยผู้สังเกตการณ์บนเครือข่ายชื่อ ZachXBT ในตอนแรก ซึ่งระบุการโอนที่ผิดปกติในบัญชี Solana ที่ระบุว่าเป็น C4WYtB…e525 พวกเขาได้ล้างกระเป๋าสตางค์ Solana หลายใบ สลับอย่างรวดเร็ว และเชื่อมต่อกับ Ethereum ซึ่งเป็นตัวอย่างของกลยุทธ์การฟอกเงินซ้ำที่แฮ็กเกอร์ที่เชื่อมโยงกับ Lazarus ได้นำมาใช้
การฟอกเงินแบบข้ามเครือข่าย: จากโซลานาสู่อีเธอเรียม
บันทึกการทำธุรกรรมบนบล็อคเชนแสดงให้เห็นว่าเงินที่ขโมยมาได้ถูกโอนผ่านโครงสร้างพื้นฐานบริดจ์ สิ่งนี้ทำให้แฮกเกอร์หลีกเลี่ยงการติดตามโดยตรงได้ หลังจากดำเนินการนี้ เงินถูกโอนไปยังอีเธอเรียม (ETH) ซึ่ง ขณะนี้กำลังดิ้นรน เพื่อไปให้ถึงจุดต่ำสุด และกระจัดกระจายอยู่ในกระเป๋าเงินจำนวนมาก ทำให้ซ่อนร่องรอยไว้
ข้อมูลแสดงการไหลออกของกระเป๋าสตางค์ที่เข้ากันได้กับ Solana ต่างๆ ที่เคลื่อนไปยังกระเป๋าสตางค์ C4WYtB…e525 จากนั้นโทเค็นจะถูกฝากเข้าใน Ethereum และแบ่งออกเป็นบัญชี Ethereum ต่างๆ เช่น 0xd5de…5b13, 0x7cfa7…00df และ 0xa5f9…d528 ซึ่งเกี่ยวข้องกับการใช้ประโยชน์มูลค่า 3.2 ล้านดอลลาร์เดียวกัน
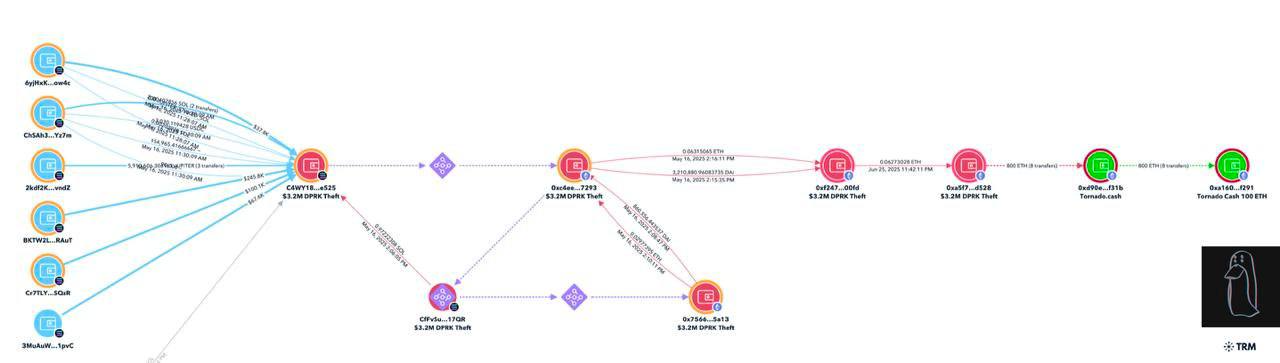
ในวันที่ 25 และ 27 มิถุนายน มีการโอน ETH จำนวน 800 ETH หรือประมาณ 1.6 ล้านดอลลาร์จาก ETH ที่ฟอกแล้วไปยัง Tornado Cash ระหว่างการทำธุรกรรม 2 ครั้ง Tornado Cash เป็นเครื่องแลกเปลี่ยน Ethereum ที่ผู้ใช้คริปโตสามารถใช้เพื่อปกปิดประวัติการทำธุรกรรมและล้างเงินที่ขโมยไปโดยอาชญากรไซเบอร์ได้บ่อยครั้ง
ทอร์นาโด แคช กลับมาเป็นที่สนใจอีกครั้ง
การมีส่วนเกี่ยวข้องของผู้โจมตีกับ Tornado Cash สะท้อนถึง กิจกรรมของ Lazarus ก่อนหน้านี้ เนื่องจากเส้นทางการฟอกเงินนั้นขึ้นอยู่กับการแลกเปลี่ยนโทเค็น การแลกเปลี่ยนแบบกระจายอำนาจ และตัวผสมที่ไม่ทำการตรวจสอบ Know Your Customer (KYC) Tornado Cash ยังคงดำเนินการได้โดยใช้โฮสติ้งแบบกระจายอำนาจและโครงสร้างพื้นฐานโอเพ่นซอร์ส แม้จะได้รับการอนุมัติจากกระทรวงการคลังของสหรัฐฯ ในปี 2022 ก็ตาม
ที่อยู่ 0x9c09…f31b และ 0xa41d0…f291 ถูกใช้เพื่อฟอกเงิน 800 ETH ผ่าน Tornado Cash ซึ่งเป็นกระบวนการที่ทำลายและทำให้เส้นทางการเดินทางไม่ระบุตัวตน เงินถูกแบ่งออกเป็นส่วนๆ ละ 100 ETH ซึ่งเป็นกลไกที่ได้รับการยอมรับอย่างดีในการปกปิดส่วนของธุรกรรมที่แสดงโดยแพลตฟอร์มเฝ้าติดตามบล็อคเชน
มีกระเป๋าสตางค์หนึ่งใบคือ 0xa5f9…d528 ยอดเงินทั้งหมดรวมทั้ง ETH และ DAI อยู่ที่ประมาณ 1.25 ล้านดอลลาร์ ซึ่งบ่งชี้ว่าเงินที่ถูกขโมยไปบางส่วนยังไม่ได้ถูกฟอกเงิน นักวิเคราะห์สรุปว่าเงินดังกล่าวอาจจะถูกทิ้งไว้เฉยๆ หรือรอที่จะใช้กลวิธีที่ยื้อเวลามากขึ้น
จากกราฟธุรกรรมจะเห็นว่าธุรกรรมเริ่มต้นจากกระเป๋าเงิน Solana อย่างน้อย 7 ใบที่โอนเงินไปยังกระเป๋าเงินรวมศูนย์ C4WYtB…e525 จากนั้นธุรกรรมสะพานจะย้ายออกจากกระเป๋าเงินนี้ทันที โดยแปลงโทเค็น Solana ให้เป็นโทเค็นที่เข้ากันได้กับ Ethereum และกระจายไปยังที่อยู่สำคัญ 3 แห่งของ ETH
ทุกขั้นตอนในกระบวนการฟอกเงิน เช่น 0xd5de…5b13 ถึง 0x7cfa7…00df ถึง 0xa5f9…d528 มีแท็กการโจรกรรมของ DPRK ของ TRM ซึ่งยืนยันว่ากิจกรรมนี้เชื่อมโยงกับกลุ่ม Lazarus จากนั้นเงินจำนวนนี้จะถูกโอนเข้าใน Tornado Cash เพื่อปกปิดตัวตนในขั้นตอนสุดท้ายของกระบวนการฟอกเงิน
Lazarus Group เพิ่มการใช้ประโยชน์ NFT ลงในชุดเครื่องมือ
ตั้งแต่การเกิดขึ้นในปี 2017 กลุ่ม Lazarus ได้พัฒนาวิธีการขโมยและฟอกเงินดิจิทัลจนสมบูรณ์แบบ ต่อมาสามารถหลีกเลี่ยงความพยายามกู้คืนทรัพย์สินโดยตรงได้อย่างง่ายดายด้วยการจับคู่ช่องโหว่ด้านความปลอดภัยของกระเป๋าเงินและใช้สะพานข้ามสายโซ่ การโจมตีดังกล่าวโดย Lazarus มักประกอบไปด้วยการฟิชชิ่ง การแทรกซึม มัลแวร์ และการใช้สัญญาอัจฉริยะในทางที่ผิด ตามด้วยการเพิ่มสภาพคล่องของทรัพย์สินอย่างรวดเร็วและการล้างข้อมูล
การโจมตีโซลานาในวันที่ 16 พฤษภาคมมีความเกี่ยวข้องอย่างใกล้ชิดกับการโจมตีอื่นๆ ที่เน้นที่ลาซารัส รวมถึงการโจมตี Horizon Bridge มูลค่า 100 ล้านดอลลาร์ในปี 2022 และการแฮ็ก Bybit มูลค่า 1.5 พันล้านดอลลาร์ที่เน้นที่ลาซารัสในช่วงต้นปี 2025 ทั้งหมดนี้แสดงให้เห็นถึงชุดเครื่องมือที่ปรับเปลี่ยนได้ รวมถึงโรงกษาปณ์ NFT การแลกเปลี่ยนทันที และแอปพลิเคชันแบบกระจายอำนาจ เช่น Tornado Cash
ตัวบ่งชี้อื่นๆ ของปฏิบัติการของลาซารัสในขอบเขตของนิติเวช ได้แก่ GitHub และคลังรหัสที่ตั้งค่าเป็นภาษาเกาหลี การใช้งาน VPN และเขตเวลาของระบบที่เชื่อมต่อกับโครงสร้างพื้นฐานของเกาหลีเหนือ แนวโน้มเหล่านี้ทำให้สถานะของกลุ่มที่รัฐบาลสหรัฐฯ กำหนดให้เป็นภัยคุกคามต่อเนื่องขั้นสูง (APT) แข็งแกร่งขึ้น ซึ่งปฏิบัติตามคำสั่งโดยตรงของหน่วยข่าวกรองของเกาหลีเหนือ
ในช่วงปลายเดือนมิถุนายน นักวิจัยด้านความปลอดภัยยังพบช่องโหว่ที่เกี่ยวข้องกับโปรเจ็กต์ NFT อย่าง ChainSaw และ Favrr อีกด้วย โดยช่องโหว่เหล่านี้ถูกนำไปใช้เพื่อสร้าง NFT ที่ไม่ได้รับอนุญาต ส่งผลให้สูญเสียเงินเพิ่มอีกหนึ่งล้านดอลลาร์ นอกจากนี้ เงินทั้งหมดนี้ยังถูกฟอกเงินบางส่วนผ่านการแลกเปลี่ยนแบบรวมศูนย์ที่ทราบกันดีว่ามีระดับสภาพคล่องสูง การแฮ็กครั้งใหม่นี้เป็นส่วนหนึ่งของเงินประมาณ 1.6 พันล้านดอลลาร์ที่เกาหลีเหนือขโมยไปจากสินทรัพย์ดิจิทัลในปี 2025 เพียงปีเดียว
การปฏิเสธความรับผิดชอบ
บทความนี้มีไว้เพื่อจุดประสงค์ในการให้ข้อมูลเท่านั้น และไม่ได้ให้คำแนะนำทางการเงิน การลงทุน หรือคำแนะนำอื่นใด ผู้เขียนหรือบุคคลใดๆ ที่กล่าวถึงในบทความนี้จะไม่รับผิดชอบต่อการสูญเสียทางการเงินใดๆ ที่อาจเกิดขึ้นจากการลงทุนหรือการซื้อขาย โปรดทำการค้นคว้าก่อนตัดสินใจทางการเงินใดๆ