
 Pearl
 Pudgy Penguins
 NEAR Protocol
 Quack AI
 Canton
 Starknet
 Derive
Ideas clave:
- El Grupo Lazarus robó Solana, transfirió fondos a Ethereum y utilizó Tornado.
- Los investigadores detectaron 1,6 millones de dólares blanqueados a través de direcciones de Tornado Cash.
- Más de 1,25 millones de dólares permanecen inactivos en una cartera de Ethereum, probablemente a la espera de ser blanqueados.
El 16 de mayo de 2025, investigadores de seguridad criptográfica detectaron unos complejos ciberataques que condujeron al pirateo de 3,2 millones de tokens Solana (SOL). Los forenses de Blockchain han identificado el exploit como obra del Grupo Lazarus, afiliado a Corea del Norte.
El asalto fue marcado inicialmente por un observador en la cadena, ZachXBT, que identificó transferencias inusuales en una cuenta Solana identificada como C4WYtB…e525. Vaciaron varios monederos de Solana, los intercambiaron rápidamente y pasaron a Ethereum, lo que es un ejemplo de una estrategia de blanqueo repetida que han adoptado los piratas informáticos vinculados a Lazarus.
Blanqueo entre cadenas: De Solana a Ethereum
El registro de las transacciones en la cadena de bloques sugiere que el dinero robado se transfirió a través de la infraestructura puente. Esto permitió a los hackers evitar la trazabilidad directa. Tras esta acción, el dinero se transfirió a Ethereum (ETH), que actualmente lucha por tocar fondo, y se dispersó en numerosas carteras, ocultando su rastro.
Los datos muestran varias salidas de monederos compatibles con Solana hacia el monedero C4WYtB…e525. Después, los tokens se depositaron en Ethereum y se dividieron en diferentes cuentas de Ethereum, como 0xd5de…5b13, 0x7cfa7…00df y 0xa5f9…d528, que estaban relacionadas con el mismo exploit de 3,2 millones de dólares.
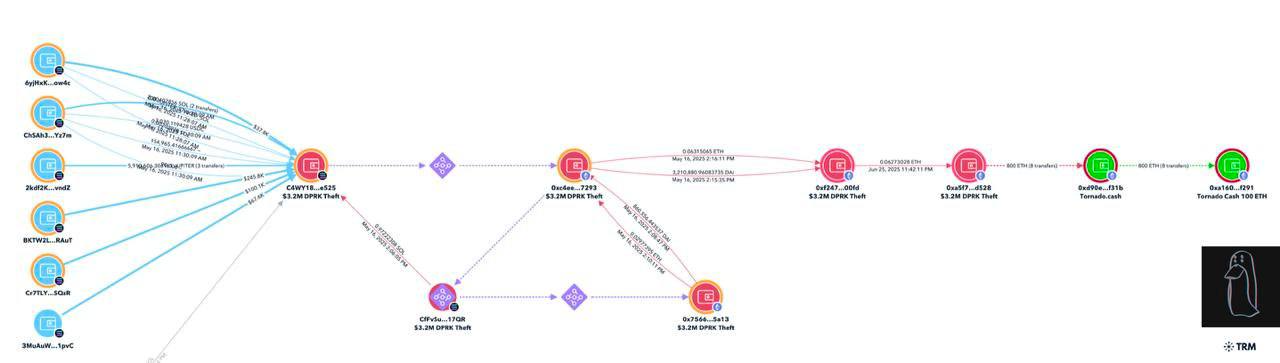
El 25 y el 27 de junio, 800 ETH, o alrededor de 1,6 millones de dólares, del ETH blanqueado se transfirieron a Tornado Cash durante dos transacciones. Tornado Cash es un mezclador de Ethereum que un usuario de criptomonedas puede utilizar para ocultar el historial de transacciones y lavar con frecuencia los fondos robados por los ciberdelincuentes.
Tornado Cash de nuevo en el punto de mira
La implicación del atacante con Tornado Cash refleja algunas actividades anteriores de Lazarus, ya que las rutas de blanqueo se basaban en intercambios de tokens, intercambios descentralizados y mezcladores que no realizan comprobaciones de Conozca a su Cliente (KYC). Tornado Cash puede seguir operando mediante el uso de alojamiento descentralizado e infraestructura de código abierto, a pesar de haber sido sancionado por el Tesoro de EE.UU. en 2022.
Se emplearon las direcciones 0x9c09…f31b y 0xa41d0…f291 para blanquear los 800 ETH a través de Tornado Cash, un proceso que esencialmente rompía y anonimizaba la miga de pan. El dinero se dividió en trozos de 100 ETH, que es un mecanismo bien conocido para ocultar los fragmentos de transacciones que muestran las plataformas de vigilancia de blockchain.
Hay una cartera, 0xa5f9…d528. Su saldo total, incluyendo ETH y DAI, es de aproximadamente 1,25 millones de dólares, lo que indica que algunos de los fondos robados aún no se han blanqueado. Los analistas concluyen que dichos fondos pueden estar ociosos o a la espera de ser sometidos a tácticas más retardatarias.
Como relata el gráfico de la transacción, ésta se originó con al menos siete monederos Solana que transferían fondos a un monedero centralizado de agrupación, C4WYtB…e525. A continuación, se realizó una transacción puente desde este monedero, que convirtió los tokens Solana en tokens compatibles con Ethereum y los distribuyó a las tres direcciones cruciales de ETH.
Cada etapa del proceso de blanqueo, como 0xd5de…5b13 a 0x7cfa7…00df a 0xa5f9…d528, tenía la etiqueta de robo de la RPDC de TRM, lo que confirma que esta actividad estaba vinculada al Grupo Lazarus. Este dinero se introdujo en Tornado Cash para anonimizarlo en las últimas fases del proceso de blanqueo.
El Grupo Lazarus añade exploits NFT a su kit de herramientas
Desde su aparición en 2017, el Grupo Lazarus ha perfeccionado sus métodos de robo y blanqueo de criptomonedas. Posteriormente, puede evitar fácilmente los intentos directos de recuperación de activos combinando las vulnerabilidades de seguridad de los monederos y utilizando puentes entre cadenas. Estos ataques de Lazarus suelen contener phishing, inyección, malware y uso indebido de los contratos inteligentes, seguidos de una rápida liquidación de activos y limpieza.
El ataque de Solana del 16 de mayo está estrechamente relacionado con otros ataques centrados en Lazarus, como el ataque de Horizon Bridge de 2022, de 100 millones de dólares, y el hackeo de Bybit de 2025, de 1.500 millones de dólares, centrado en Lazarus. Todos ellos muestran el conjunto adaptable de herramientas, incluidas las mentas NFT, el intercambio instantáneo y las aplicaciones descentralizadas, como Tornado Cash.
Otros indicadores de las operaciones de Lazarus en el ámbito forense son GitHub y los repositorios de código creados en coreano, el uso de VPN y las zonas horarias del sistema conectadas a la infraestructura de la RPDC. Estas tendencias refuerzan el estatus del grupo definido por el gobierno de Estados Unidos como Amenaza Persistente Avanzada (APT) que actúa siguiendo las instrucciones directas de las divisiones de inteligencia norcoreanas.
A finales de junio, los investigadores de seguridad también encontraron exploits asociados de los proyectos NFT ChainSaw y Favrr. Se aprovecharon las vulnerabilidades para acuñar NFT no autorizadas, añadiendo otro millón de dólares en pérdidas. Todo este dinero también se blanqueó parcialmente a través de bolsas centralizadas conocidas que tenían altos niveles de liquidez. El nuevo hackeo forma parte de los 1.600 millones que se calcula que Corea del Norte ha robado en activos digitales sólo en 2025.
Descargo de responsabilidad
Este artículo sólo tiene fines informativos y no proporciona ningún tipo de asesoramiento financiero, de inversión o de otro tipo. El autor o cualquier persona mencionada en este artículo no son responsables de ninguna pérdida financiera que pueda producirse por invertir o negociar. Por favor, investiga antes de tomar cualquier decisión financiera.





