Covenant x402
 Doge Pepe
 Tetsuo Super Intelligence
 Claudia
 Boomer
 hi
 Quantus
Aperçu des principaux éléments :
- Lazarus Group a volé Solana, a transféré des fonds vers Ethereum et a utilisé Tornado.
- Les enquêteurs ont repéré 1,6 million de dollars blanchis par l’intermédiaire d’adresses Tornado Cash.
- Plus de 1,25 million de dollars restent inactifs dans un portefeuille Ethereum, probablement dans l’attente d’être blanchis.
Le 16 mai 2025, des chercheurs en sécurité cryptographique ont détecté des cyberattaques complexes qui ont conduit au piratage de 3,2 millions de jetons Solana (SOL). L’analyse judiciaire de la blockchain a permis d’identifier l’exploit comme étant l’œuvre du Lazarus Group, affilié à la Corée du Nord.
L’assaut a d’abord été repéré par un observateur de la chaîne, ZachXBT, qui a identifié des transferts inhabituels sur un compte Solana identifié comme C4WYtB…e525. Ils ont vidé plusieurs portefeuilles Solana, les ont rapidement échangés et ont fait le pont avec Ethereum, ce qui est un exemple de stratégie de blanchiment répétée que les pirates liés à Lazarus ont adoptée.
Blanchiment d’argent entre chaînes : De Solana à Ethereum
L’enregistrement des transactions sur la blockchain suggère que l’argent volé a été transféré par l’intermédiaire de l’infrastructure de transition. Cela a permis aux pirates d’éviter une traçabilité directe. Après cette action, l’argent a été transféré dans l’Ethereum (ETH), qui peine actuellement à atteindre son niveau le plus bas, et a été dispersé sur de nombreux portefeuilles, cachant ainsi sa trace.
Les données montrent que divers flux de portefeuilles compatibles avec Solana ont été transférés vers le portefeuille C4WYtB…e525. Les jetons ont ensuite été déposés en Ethereum et répartis sur différents comptes Ethereum, tels que 0xd5de…5b13, 0x7cfa7…00df et 0xa5f9…d528, qui étaient liés au même exploit de 3,2 millions de dollars.
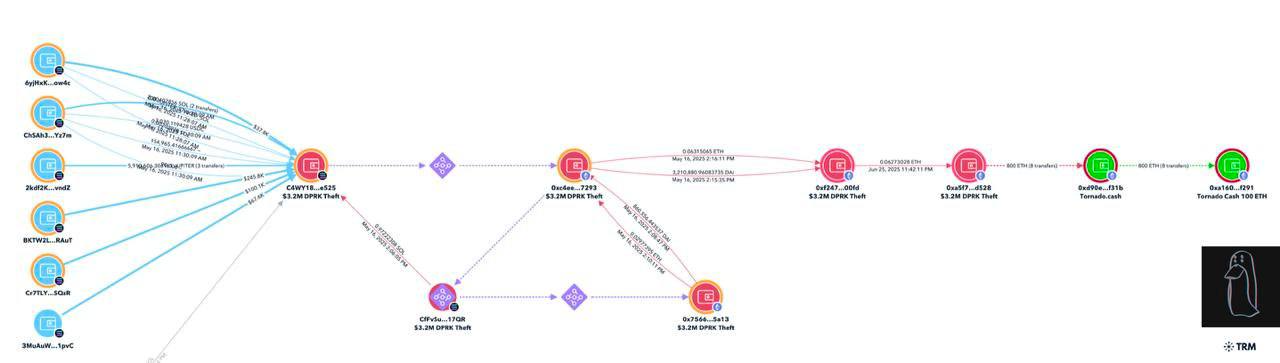
Les 25 et 27 juin, 800 ETH, soit environ 1,6 million de dollars, de l’ETH blanchi ont été transférés vers Tornado Cash au cours de deux transactions. Tornado Cash est un mélangeur Ethereum qu’un utilisateur de crypto-monnaie peut utiliser pour dissimuler l’historique des transactions et laver fréquemment les fonds volés par les cybercriminels.
L’argent des tornades à nouveau sous les feux de la rampe
L’implication de l’attaquant dans Tornado Cash reflète certaines activités antérieures de Lazarus, puisque les voies de blanchiment étaient basées sur les échanges de jetons, les échanges décentralisés et les mélangeurs qui n’effectuent pas de contrôles de connaissance du client (KYC). Tornado Cash peut encore fonctionner grâce à l’utilisation d’un hébergement décentralisé et d’une infrastructure open-source, bien qu’il ait été sanctionné par le Trésor américain en 2022.
Les adresses 0x9c09…f31b et 0xa41d0…f291 ont été utilisées pour blanchir les 800 ETH via Tornado Cash, un processus qui a essentiellement brisé et anonymisé le fil d’Ariane. L’argent a été divisé en morceaux de 100 ETH, ce qui est un mécanisme bien connu pour dissimuler les fragments de transactions affichés par les plateformes de surveillance de la blockchain.
Il y a un portefeuille, 0xa5f9…d528. Son solde total, ETH et DAI compris, est d’environ 1,25 million de dollars, ce qui indique qu’une partie des fonds volés n’a pas encore été blanchie. Les analystes en concluent que ces fonds peuvent être inactifs ou qu’ils attendent d’être soumis à des tactiques plus retardatrices.
Comme le montre le graphique de la transaction, celle-ci a débuté avec au moins sept portefeuilles Solana transférant des fonds vers un portefeuille centralisé de mise en commun, C4WYtB…e525. Une transaction relais a ensuite été instantanément transférée à partir de ce portefeuille, qui a converti les jetons Solana en jetons compatibles avec Ethereum et les a diffusés aux trois adresses cruciales de l’ETH.
Chaque étape du processus de blanchiment, comme 0xd5de…5b13 à 0x7cfa7…00df à 0xa5f9…d528, portait l’étiquette de vol de la RPDC de TRM, confirmant que cette activité était liée au Lazarus Group. Cet argent a ensuite été transféré dans Tornado Cash pour être anonymisé lors des dernières étapes du processus de blanchiment.
Lazarus Group ajoute des exploits NFT à sa boîte à outils
Depuis son apparition en 2017, le Lazarus Group a perfectionné ses méthodes de vol et de blanchiment de crypto-monnaies. Par la suite, il peut facilement éviter les tentatives de récupération directe des actifs en associant les vulnérabilités de sécurité des portefeuilles et en utilisant des ponts inter-chaînes. Ces attaques de Lazarus contiennent généralement du phishing, des injections, des logiciels malveillants et une mauvaise utilisation des contrats intelligents, suivis d’une liquidité rapide des actifs et d’un nettoyage.
L’attaque Solana du 16 mai est étroitement liée à d’autres attaques centrées sur Lazarus, notamment l’attaque Horizon Bridge de 2022, d’une valeur de 100 millions de dollars, et le piratage Bybit de 2025, d’une valeur de 1,5 milliard de dollars, centré sur Lazarus, au début de l’année. Toutes ces attaques utilisent un ensemble d’outils adaptés, notamment des monnaies NFT, des échanges instantanés et des applications décentralisées, telles que Tornado Cash.
D’autres indicateurs d’opérations Lazarus dans le domaine de la criminalistique comprennent GitHub et des dépôts de code configurés en coréen, l’utilisation de VPN et des fuseaux horaires de système connectés à l’infrastructure de la RPDC. Ces tendances renforcent le statut du groupe défini par le gouvernement des États-Unis comme une menace persistante avancée (APT) agissant selon les instructions directes des services de renseignement nord-coréens.
Fin juin, des chercheurs en sécurité ont également découvert des exploits associés aux projets NFT ChainSaw et Favrr. Les vulnérabilités ont été exploitées pour frapper des NFT non autorisés, ce qui a entraîné des pertes supplémentaires d’un million de dollars. Tout cet argent a également été partiellement blanchi par l’intermédiaire d’échanges centralisés connus qui présentaient des niveaux de liquidité élevés. Ce nouveau piratage fait partie des quelque 1,6 milliard d’actifs numériques que la Corée du Nord a dérobés rien qu’en 2025.
Clause de non-responsabilité
Cet article est publié à titre d’information uniquement et ne fournit aucun conseil financier, d’investissement ou autre. L’auteur ou les personnes mentionnées dans cet article ne sont pas responsables des pertes financières qui pourraient résulter d’un investissement ou d’une transaction. Veuillez effectuer des recherches avant de prendre toute décision financière.