
 Minter
 Quack AI
 Starknet
 NEAR Protocol
 Sui
 Hyperliquid
 Bittensor

Wichtige Einblicke
- 224 Krypto-Hacks führten im ersten Halbjahr dieses Jahres zu einem Verlust in Höhe von 1,32 Milliarden US-Dollar.
- Die größten Verluste waren auf Fehler bei der Zugriffskontrolle, Phishing-Angriffe und Oracle-Probleme zurückzuführen.
- Experten für Kryptosicherheit haben davor gewarnt, dass der Vormarsch der KI diese Angriffe ebenfalls beschleunigen könnte.
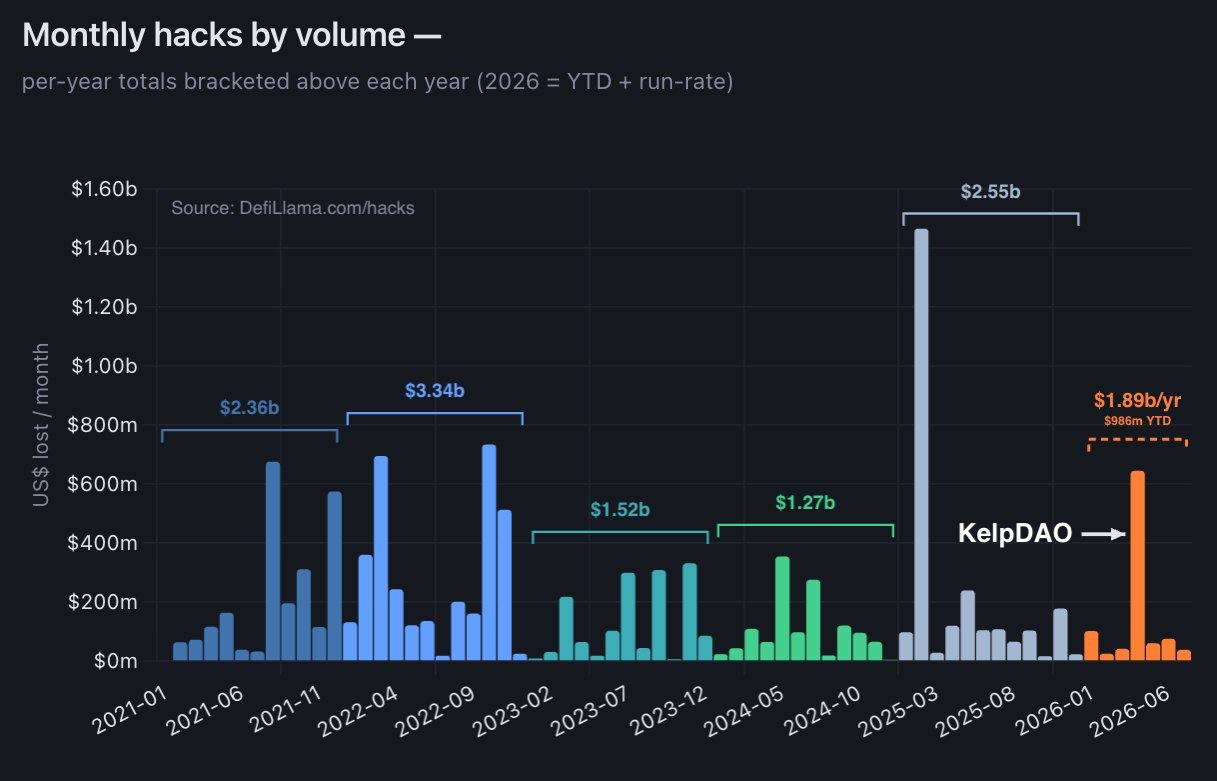
Krypto-Protokolle verzeichneten in der ersten Hälfte des Jahres 2026 bei 244 öffentlich bekannt gewordenen Hackerangriffen Verluste in Höhe von 1,32 Milliarden US-Dollar. Onchain Lens veröffentlichte entsprechende Daten auf X und wies darauf hin, dass der Großteil der Verluste auf wenige Vorfälle zurückzuführen sei.
Die massiven Verluste verdeutlichen, dass Krypto-Hacks auch nach mehreren Jahren weiterhin eine existenzielle Bedrohung darstellen. Allerdings sind die Verluste im ersten Halbjahr 2026 im Vergleich zum Vorjahr deutlich zurückgegangen. Allein der Bybit-Hack im Februar 2025 führte zu Verlusten in Höhe von 1,4 Milliarden US-Dollar.
Krypto-Hacks aufgrund von Mängeln bei der Zugriffskontrolle und Phishing verursachen die meisten Verluste
Laut Onchain Lens waren die meisten Angriffe, die in der ersten Hälfte des Jahres 2026 zu massiven Verlusten führten, auf Mängel bei der Zugriffskontrolle zurückzuführen. Dazu gehörte, dass Hacker Berechtigungen manipulierten oder sich privilegierten Zugriff auf diese Protokolle verschafften.
Die beiden schwerwiegendsten Vorfälle in diesem Zeitraum ereigneten sich im April und standen im Zusammenhang mit Versagen der Zugriffskontrollen. Dazu zählen der Hackerangriff auf Kelp DAO und Drift Protocol, bei denen jeweils 292 Millionen US-Dollar bzw. 280 Millionen US-Dollar erbeutet wurden.
Beim KelpDAO-Angriff kompromittierten die Hacker die Off-Chain-RPC-Knoten, um die Konfiguration des LayerZero-Verifizierers auszunutzen. Sie brachten diesen dazu, ETH freizugeben. Auch beim Drift-Protokoll wurde Social Engineering eingesetzt, um Zugang zum Sicherheitsrat des Protokolls zu erlangen und Transaktionen vorab zu signieren.
Auch bei anderen großen Krypto-Hacks fanden Hacker verschiedene einzigartige Wege, sich unbefugten Zugriff zu verschaffen und Gelder zu entwenden. BonkDAO verlor durch einen Exploit im Governance-Bereich 21 Millionen US-Dollar aus seiner Kasse.
Phishing- und Social-Engineering-Angriffe führten zudem zu einem Verlust in Höhe von 282 Millionen US-Dollar. Gleichzeitig stellen Oracle-Schwachstellen den drittwichtigsten Angriffsvektor dar. Bonzo Finance, Ostium und das Blend-Protokoll verzeichneten allesamt Verluste in Millionenhöhe aufgrund von Oracle-Exploits.
Zahl der kleineren Angriffe steigt, während Experte vor den Risiken der KI warnt
Interessanterweise ist ein auffälliges Muster in der ersten Hälfte des Jahres 2026 die Häufigkeit kleinerer Angriffe. Das Blockchain-Sicherheitsunternehmen TRM Labs stellte in seinem Bericht zum ersten Halbjahr 2026 fest, dass es in diesem Zeitraum zu mehr Krypto-Hacks kam. Diese Zahl liegt unter derjenigen aller bisherigen Sechsmonatszeiträume.
Der durchschnittliche Schaden durch einen Hackerangriff liegt mittlerweile jedoch bei rund 220.000 US-Dollar. Aus diesen Informationen geht hervor, dass es sich bei der Mehrheit der Hackerangriffe um Ausnutzung von Schwachstellen in Smart Contracts handelt, die auf DeFi-Protokolle, Token-Projekte und dezentrale Börsen abzielen.
Experten, darunter Manuel Aráoz, Gründer von OpenZeppelin, sind der Ansicht, dass Fortschritte in der KI-Technologie Auswirkungen auf den gesamten DeFi-Bereich haben werden. Vor einigen Monaten entdeckte eine KI eine Sicherheitslücke, die die Ausgabe einer unbegrenzten Anzahl von ZEC-Token im Zcash-Netzwerk ermöglichte.
Anthropic veröffentlichte im Dezember 2025 ebenfalls einen Bericht. Daraus ging hervor, dass sein KI-Agent 63 % der 405 Smart Contracts, bei denen es zwischen 2020 und 2025 zu Sicherheitslücken gekommen war, erfolgreich ausnutzen konnte.
Allerdings sind nicht alle der Meinung, dass KI Krypto-Angriffe beschleunigen wird. Haseeb Qureshi, geschäftsführender Gesellschafter von DragonFly, erklärte, dass es sich dabei größtenteils um einen Fehlalarm handele. Der Grund dafür sei, dass auch die großen Krypto-Protokolle ihre Abwehrmaßnahmen verstärken werden.
Er stellte fest, dass zwar die Anzahl der Hackerangriffe zugenommen habe, das Ausmaß der Angriffe jedoch abgenommen habe. Dies deutet darauf hin, dass sich die Angreifer auf kleine Protokolle und Projekte konzentrieren, die ihren Code nicht gegen KI abgesichert haben.




