
 Quack AI
 NEAR Protocol
 Monero
 Lighter
 Ethena
 Pons
 Sui

Ideas clave:
- Noticias de Ethereum: Vitalik Buterin presentó la Prueba Walkaway en Chiang Mai. Evalúa si una dapp puede funcionar sin desarrolladores, servidores o inicios de sesión centralizados.
- Advirtió que muchas dapps siguen utilizando servidores e inicios de sesión al estilo Web2, lo que reduce la descentralización en el mundo real, incluso en cadenas de confianza minimizada.
- Vitalik propuso ideas como la FOCIL y la encriptación de transacciones para reducir el riesgo de censura de los constructores y frenar la MEV tóxica, como los ataques sándwich.
El cofundador de ETH, Vitalik Buterin, ha planteado nuevas preocupaciones sobre lo descentralizadas que están realmente muchas aplicaciones de Ethereum en noticias recientes sobre Ethereum. En una entrevista reciente en el ETH Chiang Mai, presentó lo que llamó la “Prueba Walkaway”.
Sus últimos comentarios también conectan con un segundo problema dentro de la infraestructura de Ethereum. El 2 de marzo, Vitalik Buterin esbozó una serie de ideas para reducir la centralización de los constructores de bloques.
Hizo hincapié en quién decide qué transacciones entran en un bloque. Esa decisión puede exponer a los usuarios a la censura y a los abusos relacionados con MEV.
Noticias de Ethereum: La prueba Walkaway apunta a los puntos débiles de las aplicaciones ETH
Vitalik Buterin presentó la Prueba Walkaway. Mide si una aplicación descentralizada puede sobrevivir sin sus creadores o sin los sistemas gestionados por la empresa.
Según esa norma, los usuarios deben poder seguir accediendo a la aplicación y realizar acciones clave aunque el equipo original haya desaparecido. Si el producto falla en ese momento, parte de su estructura sigue dependiendo de un operador central.
Según las noticias de Ethereum, muchas dapps siguen dependiendo de una infraestructura que se asemeja a los servicios tradicionales de Internet. Un usuario puede firmar una transacción en la cadena, pero sigue necesitando un sitio web centralizado para interactuar con la aplicación.
En otros casos, los sistemas de inicio de sesión, el acceso a los datos o los servicios de enrutamiento permanecen bajo el control de una empresa. Esa configuración puede crear un único punto de fallo.
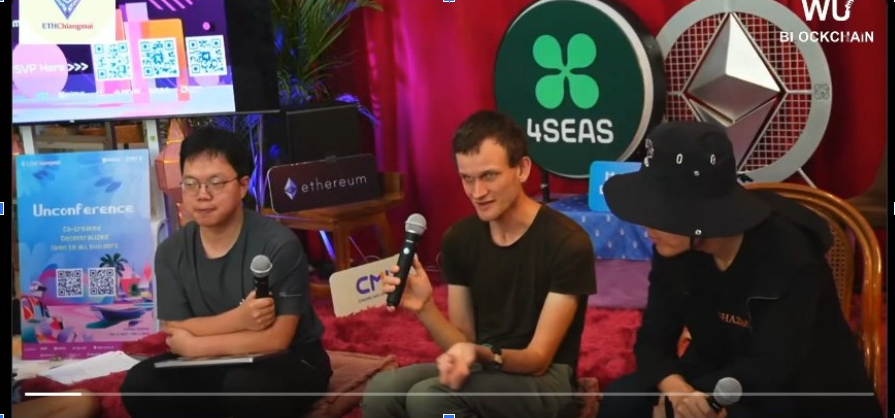
Gran parte de la advertencia de Buterin se centró en el uso de la arquitectura de estilo Web2 en las aplicaciones de Ethereum. Muchos productos siguen dependiendo de inicios de sesión centralizados, paneles de control alojados y sistemas backend.
Estas herramientas pueden mejorar la comodidad. Sin embargo, también traen de vuelta los supuestos de confianza que las cadenas de bloques se construyeron para reducir.
La FOCIL pretende reducir el riesgo de censura de los constructores
Vitalik Buterin vinculó las preocupaciones a nivel de aplicación con la construcción de bloques de la pila de Ethereum. En la estructura en evolución de Ethereum, los proponentes pueden subcontratar la construcción de bloques a constructores externos mediante la separación proponente-constructor.
Eso puede crear eficiencia, pero también puede concentrar el poder si sólo un pequeño número de constructores domina el mercado.
Para hacer frente a ese riesgo, Buterin habló de FOCIL, una propuesta de construcción de bloques multiparticipantes en el protocolo. Según este modelo, 16 participantes seleccionados al azar elegirían cada uno unas cuantas transacciones que deben incluirse en el siguiente bloque.
Si esas transacciones quedan fuera, el bloque sería rechazado. Este sistema impediría que un constructor hostil excluyera totalmente a determinados usuarios o transacciones.
En las noticias sobre Ethereum, Vitalik también describió una idea más expansiva conocida como “Gran FOCIL”. En esa versión, los participantes seleccionados incluirían una parte mucho mayor de las transacciones en bloque.
El papel del constructor se reduciría, centrándose más en la ejecución de actividades y estados relevantes para el MEV. El objetivo es reducir el poder de cualquier actor en el proceso de construcción de bloques.
Noticias de Ethereum: Las transacciones cifradas podrían limitar el MEV tóxico
Vitalik Buterin también señaló al MEV tóxico como un problema importante en la cadena de transacciones de Ethereum. Esto incluye prácticas como el front-running y los ataques sándwich.
Allí, los operadores explotan la visibilidad de las transacciones pendientes de los usuarios. Estas tácticas pueden aumentar los costes para los usuarios y distorsionar la ejecución, especialmente en los mercados DeFi.
Una respuesta propuesta son los mempools encriptados. Con este enfoque, una transacción permanecería encriptada hasta que se incluyera en un bloque.
Esto dificultaría a los actores oportunistas ver y explotar los detalles de las transacciones antes de su finalización. Esta noticia de Ethereum podría reducir la capacidad de envolver o manipular las transacciones de los usuarios de forma hostil.




