Minter
 Bittensor
 Quack AI
 NEAR Protocol
 Pons
 Pearl
 Bitcoin
Aperçu des principaux éléments
- Nobitex a été piraté pour plus de 48 millions de dollars en jetons TRX, signalés par l’enquêteur de la chaîne ZachXBT.
- Le groupe de pirates informatiques Gonjeshke Darande revendique la responsabilité et menace de divulguer les données internes et le code source de Nobitex.
- Nobitex a confirmé la cyberattaque mais n’a pas officiellement reconnu le montant total des fonds volés.
Nobitex, la principale bourse de crypto-monnaies d’Iran, a confirmé une cyberattaque après que plus de 48 millions de dollars en jetons TRX ont été retirés de ses systèmes. Le piratage a été revendiqué par Gonjeshke Darande, un groupe soupçonné d’avoir des liens avec les services de renseignement israéliens.
En outre, les pirates ont lancé un avertissement selon lequel les données internes et le code source de Nobitex seraient bientôt divulgués, ce qui mettrait en péril les actifs restants et les informations des utilisateurs. Cette intrusion fait suite à une autre attaque contre la banque publique iranienne Sepah, survenue un jour plus tôt.
Des pirates informatiques soutirent 48 millions de dollars à Nobitex dans le cadre du conflit cybernétique entre l’Iran et Israël
Selon le dernier message posté sur X, Gonjeshke Darande a déclaré : “Après la banque Sepah, c’était au tour de Nobitex”. Ce message faisait référence à leur précédente cyber-opération qui visait la Bank Sepah. Cette semaine, le groupe a déplacé son opération vers Nobitex, l’emportant sur les finances et causant plus de dégâts par la fuite d’informations.
La crypto-monnaie volée valait 48,65 millions de dollars et était principalement constituée de jetons TRX. L’analyste en chaîne ZachXBT a retracé le transfert via un portefeuille portant une adresse inédite par nature, mentionnant Nobitex et l’Iran. La création et les transferts de ce portefeuille ont été retracés peu de temps après l’incident de la banque Sepah.
Nobitex a reconnu la violation sur son compte X officiel. Toutefois, la plateforme n’a pas confirmé le montant précis des actifs volés.
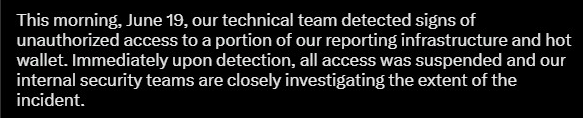
L’entreprise n’a pas révélé la nature de l’attaque ni l’ampleur de la compromission. Les experts en sécurité notent que le moment choisi correspond aux cyber-hostilités en cours entre l’Iran et Israël.
Gonjeshke Darande accuse Nobitex de liens avec le terrorisme
Le groupe de pirates informatiques Gonjeshke Darande a qualifié Nobitex de “partie centrale du réseau de financement du terrorisme du régime”. Le message accuse la plateforme d’être utilisée pour faciliter les transactions basées sur les crypto-monnaies qui contournent les sanctions internationales imposées à l’Iran.
Cette affirmation était assortie de la menace de publier le code source et les fichiers internes de Nobitex. Le groupe a averti que tous les actifs restants sur la plateforme seraient « en danger ». La déclaration suggère que les utilisateurs de Nobitex qui n’ont pas encore retiré leurs fonds pourraient subir des pertes supplémentaires.
En outre, les pirates ont ajouté,
“Nobitex ne cache même pas le fait qu’elle contourne les sanctions, mais l’enseigne explicitement sur son site web. La dépendance du régime à l’égard de cet échange est telle que travailler chez Nobitex est considéré comme une alternative au service militaire, car ce canal est vital pour le régime. La cyberattaque contre Nobitex était due au fait qu’il s’agit d’un outil de financement du terrorisme et de violation des sanctions.
Les analystes en cybersécurité pensent que le groupe a des liens avec les services de renseignement israéliens. Ces dernières années, Gonjeshke Darande a revendiqué plusieurs attaques contre des infrastructures iraniennes, notamment des aciéries et des stations-service.
La violation de Nobitex vient donc s’ajouter à la liste croissante des entités ciblées dans les secteurs financier et industriel iraniens.
Nobitex confronté à une crise de sécurité
Nobitex, la plus grande plateforme d’échange de cryptomonnaies en Iran, est confrontée à un problème de confiance croissant. Le risque de fuite du code source crée une insécurité quant à sa vulnérabilité future et à l’exposition des données des utilisateurs.
En outre, la bourse n’a pas publié d’informations techniques sur la violation. On ne sait toujours pas si la violation est liée à une vulnérabilité du système, à un piratage de l’intérieur ou à un hameçonnage. Ce manque d’informations a suscité une inquiétude croissante chez les utilisateurs.
Selon les experts en sécurité, un code source publié peut être analysé pour confirmer les vulnérabilités par des utilisateurs malveillants et des rivaux. Dans le cas d’un échange soumis à des sanctions, l’exposition de l’architecture technique peut également encourager une attention indue…
L’escalade cybernétique Iran-Israël entre dans l’arène cryptographique
L’attaque de Nobitex fait suite à un raid antérieur sur la Bank Sepah, ce qui laisse supposer une escalade délibérée dans le ciblage du secteur financier iranien. Les analystes estiment que ces attaques pourraient marquer une nouvelle phase dans la guerre de l’ombre entre l’Iran et Israël, une phase qui passerait des actifs physiques aux actifs numériques.
Les échanges de crypto-monnaies, en particulier ceux impliqués dans des transactions transfrontalières ou échappant aux sanctions, semblent devenir des cibles stratégiques. La situation a alimenté l’anxiété dans l’ensemble de la finance décentralisée, les utilisateurs étant de plus en plus conscients des risques géopolitiques liés aux plateformes basées dans des zones à haut risque.
En mai, le protocole DeFi Cetus Protocol, basé à SUI, a été piraté pour 260 millions de dollars, les actifs volés étant ensuite transférés sur Ethereum. La tendance à la hausse des cyberattaques ciblées sur des plateformes centralisées et décentralisées est le signe d’une ère plus agressive de conflits cryptographiques.