
 Minter
 Sui
 Pons
 NEAR Protocol
 Starknet
 Quack AI
 Chainlink


Aperçu des principaux éléments
- Selon les dernières nouvelles concernant les crypto-monnaies, l’organisation UNC1069, liée à la Corée du Nord, déploie de faux appels Zoom ciblant les entreprises de crypto-monnaies.
- Les pirates se font passer pour des investisseurs en capital-risque sur Telegram et organisent de fausses réunions via Calendly.
- La campagne vise les startups Web3, les développeurs des institutions financières et les fonds de capital-risque.
Des informations sur les cryptomonnaies révèlent qu’un groupe lié à la Corée du Nord, UNC1069, a utilisé de faux appels Zoom pour cibler des entreprises de cryptomonnaies. Les attaquants visaient à voler des données sensibles lors de ces réunions. Les chercheurs Ross Inman et Adrian Hernandez de Google Mandiant ont confirmé cette activité.
La campagne s’appuie sur l’ingénierie sociale via des comptes Telegram compromis, de fausses réunions vidéo et du contenu généré par l’IA pour tromper les victimes.
UNC1069 est actif depuis au moins avril 2018. Le groupe a mené des campagnes d’ingénierie sociale à des fins financières. Ils utilisaient de fausses invitations à des réunions et se faisaient passer pour des investisseurs d’entreprises réputées.
L’acteur de la menace est également suivi sous les noms de CryptoCore et MASAN par l’ensemble de la communauté de la cybersécurité.
Crypto News : Les pirates nord-coréens déploient sept familles de logiciels malveillants
La dernière intrusion documentée par la division de renseignement sur les menaces de Google montre que UNC1069 a déployé sept familles de logiciels malveillants en une seule attaque.
La campagne comprend plusieurs nouvelles variantes de logiciels malveillants, telles que SILENCELIFT, DEEPBREATH et CHROMEPUSH, ainsi que des outils connus.
Le Threat Intelligence Group de Google a rapporté en novembre 2025 que l’UNC1069 utilisait des outils d’IA générative tels que Gemini pour créer du matériel de leurre. Le groupe a adapté ce contenu aux thèmes des crypto-monnaies. Les chercheurs ont établi un lien entre cette tactique et ses campagnes d’ingénierie sociale plus larges.
UNC1069 a tenté d’utiliser l’IA à mauvais escient pour créer un code permettant de voler de la crypto-monnaie. Le groupe a également utilisé de fausses images et de fausses vidéos pour imiter des personnes du secteur de la cryptographie.
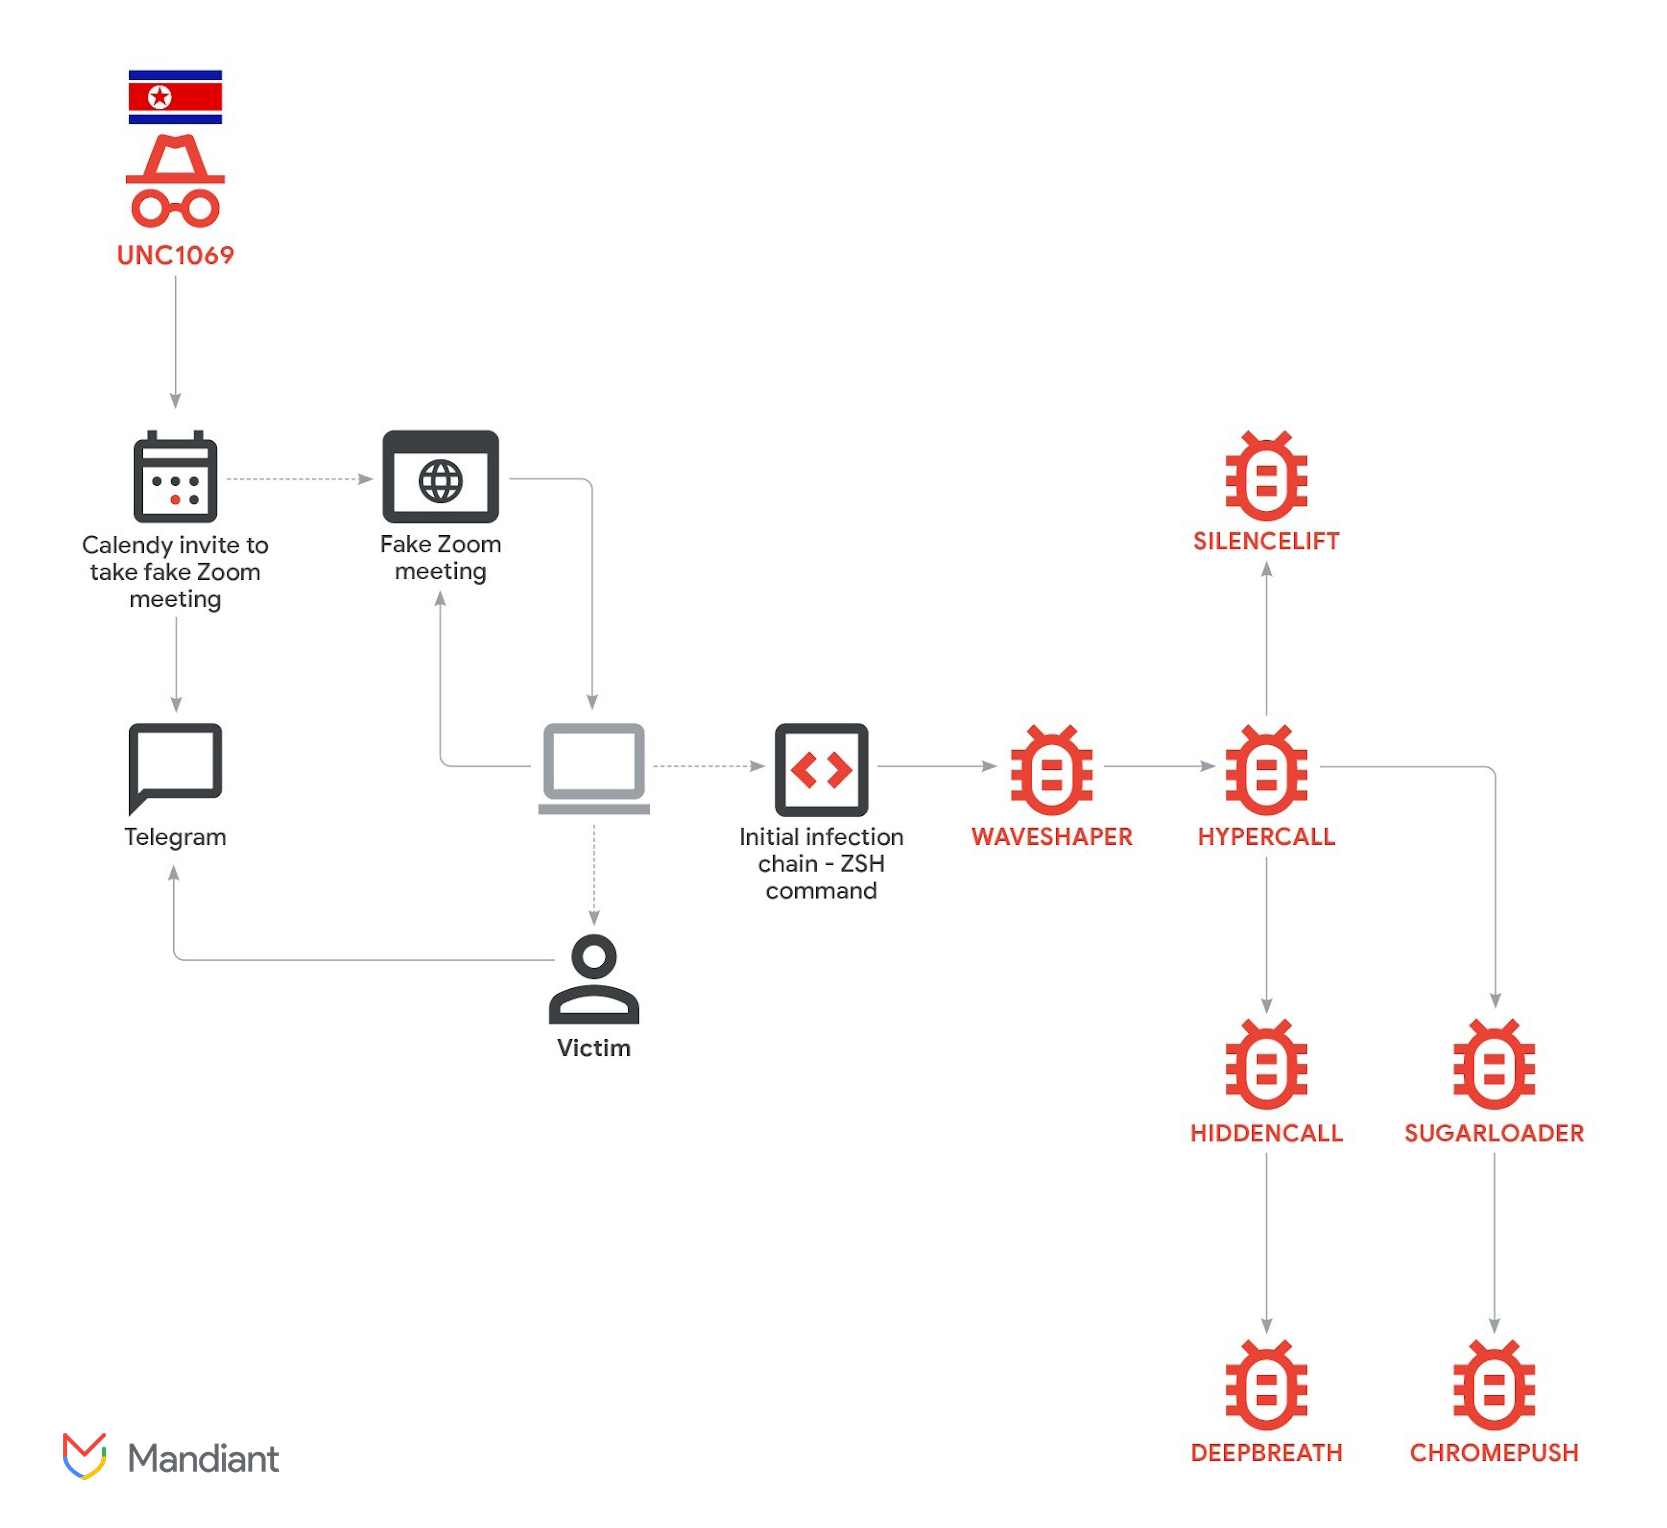
Depuis au moins 2023, UNC1069 a délaissé les techniques de spear-phishing et le ciblage financier traditionnel pour se tourner vers l’industrie du Web3.
L’acteur de la menace se concentre désormais sur les bourses centralisées, les développeurs de logiciels dans les institutions financières, les entreprises de haute technologie et les individus dans les fonds de capital-risque.
Les dernières nouvelles sur les cryptomonnaies montrent que l’attaque commence lorsque les victimes sont approchées via Telegram par des acteurs de la menace se faisant passer pour des investisseurs en capital-risque.
Dans certains cas, les attaquants utilisent des comptes compromis d’entrepreneurs légitimes et de fondateurs de startups. Une fois le contact établi, l’auteur de la menace utilise Calendly pour planifier une réunion de 30 minutes avec la cible.
Les faux appels vidéo créent l’illusion de réunions légitimes
Le lien de rencontre redirige les victimes vers un faux site web se faisant passer pour Zoom. Des rapports de crypto-monnaies montrent que UNC1069 a partagé des liens de réunion directement via Telegram. Le groupe a utilisé la fonction de lien hypertexte de la plateforme pour déguiser les URL de phishing.
Ils ont souvent utilisé la fonction de lien hypertexte de la plateforme pour déguiser les URL de phishing. Cette tactique rendait les liens malveillants plus difficiles à détecter au premier coup d’œil.
Lorsque la victime clique sur le lien, elle se voit présenter une fausse interface d’appel vidéo qui reflète Zoom. L’interface l’invite à activer sa caméra et à entrer son nom. Une fois que la cible a rejoint la réunion, elle voit un écran ressemblant à une véritable réunion Zoom.
Les vidéos affichées sont soit des deepfakes, soit des enregistrements réels capturés auprès d’autres victimes qui ont été victimes du même stratagème. Kaspersky suit la même campagne sous le nom de GhostCall, qui a été documentée en octobre 2025.
“Les images de leur webcam ont été enregistrées à leur insu, puis téléchargées sur une infrastructure contrôlée par l’attaquant et réutilisées pour tromper d’autres victimes, en leur faisant croire qu’elles participaient à un véritable appel en direct”, note Kaspersky.
Les commandes ClickFix déclenchent le déploiement de logiciels malveillants en plusieurs étapes
L’attaque progresse lorsque la victime voit apparaître un message d’erreur concernant un prétendu problème audio. Elle est alors invitée à télécharger et à exécuter une commande de dépannage de type ClickFix pour résoudre le problème.
Sur macOS, les commandes délivrent un AppleScript qui dépose un binaire Mach-O malveillant sur le système.
L’exécutable C++ malveillant recueille des informations sur le système et distribue un téléchargeur basé sur Go dont le nom de code est HYPERCALL.
Ce téléchargeur fournit des charges utiles supplémentaires, notamment un composant de porte dérobée Golang qui permet d’accéder au clavier du système compromis.
Les outils de vol de données ciblent les portefeuilles de crypto-monnaies et les informations d’identification
DEEPBREATH manipule la base de données Transparence, Consentement et Contrôle de macOS pour accéder au système de fichiers.
Le logiciel malveillant vole les informations d’identification du trousseau iCloud et les données de Google Chrome, Brave, Microsoft Edge, Telegram et l’application Apple Notes.
CHROMEPUSH agit comme un voleur de données et est déployé comme une extension de navigateur pour les navigateurs Google Chrome et Brave.
Le logiciel malveillant agit comme un outil permettant de modifier Google Docs hors ligne. Il enregistre les frappes au clavier, observe les saisies de nom d’utilisateur et de mot de passe et extrait les cookies du navigateur.
“Le volume d’outils déployés sur un seul hôte indique un effort très déterminé pour collecter des informations d’identification, des données de navigation et des jetons de session afin de faciliter le vol financier”, a déclaré Mandiant.
UNC1069 cible généralement les startups de crypto-monnaies, les développeurs de logiciels et les sociétés de capital-risque. Cependant, ces nouvelles cryptographiques révèlent que l’acteur de la menace a étendu ses capacités techniques.




