
 Quack AI
 Pons
 Lighter
 Sui
 NEAR Protocol
 NeoSoul
 Quant

Ideas clave:
- Noticias de Bitcoin: La comunidad BTC está de acuerdo en que las monedas de Satoshi deben permanecer intactas, ya que 22.000 direcciones reducen la viabilidad de los ataques cuánticos a gran escala.
- Las bolsas y los monederos activos se enfrentan a un riesgo mayor, pero pueden cambiar a direcciones post-cuánticas, reduciendo la exposición realista a futuras amenazas.
- Los desarrolladores apoyan la construcción de criptografía post-cuántica ahora y el almacenamiento de soluciones para su uso futuro.
Los desarrolladores, investigadores y participantes del mercado de Bitcoin están encontrando un terreno común en el debate sobre la computación cuántica. La actualidad de Bitcoin se centra ahora en cómo debe tratar la red a las monedas inactivas de Satoshi Nakamoto, mientras los desarrolladores siguen trabajando en la criptografía post-cuántica.
El Director de Investigación de Galaxy Digital, Alex Thorn, dijo que las conversaciones mantenidas en Las Vegas mostraron un acuerdo inicial entre los distintos puntos de vista de la comunidad Bitcoin. Según Thorn, muchos participantes apoyan proteger los derechos de propiedad, preparar salvaguardas técnicas y evitar cambios precipitados en el protocolo.
Noticias sobre Bitcoin: El BTC de Satoshi debe permanecer intacto
Uno de los principales puntos de acuerdo es que el Bitcoin de Satoshi Nakamoto no debe trasladarse, congelarse ni restringirse. Thorn dijo que la mayoría de las personas con las que habló creen que tocar esas monedas dañaría la propuesta de valor central de Bitcoin. La preocupación se centra en los derechos de propiedad, que siguen siendo fundamentales para el diseño de Bitcoin y la confianza del mercado a largo plazo.
A menudo se habla de las participaciones de Satoshi como un único gran factor de riesgo. Sin embargo, según las noticias de Bitcoin, la estructura de esas monedas hace que la cuestión sea más compleja. Las monedas están repartidas en unas 22.000 direcciones, con aproximadamente 50 BTC por dirección. Un ataque cuántico de largo alcance necesitaría descifrar muchas direcciones distintas, no un único monedero.
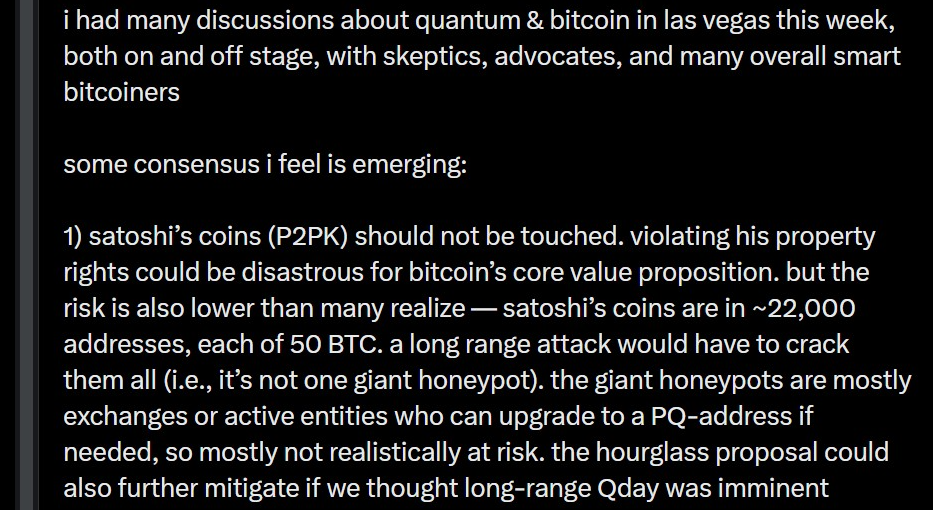
Ese detalle cambia la escala de la amenaza. Thorn argumentó que las tenencias de Satoshi no crean un objetivo gigante. En su lugar, los mayores riesgos a corto plazo recaen en entidades activas, incluidas las bolsas y los principales custodios. Estas empresas pueden mover fondos y actualizarse a direcciones post-cuánticas si se hace evidente una amenaza real.
Las carteras activas se enfrentan a riesgos más realistas
El debate sobre la computación cuántica suele centrarse en las antiguas direcciones de Bitcoin. Sin embargo, Thorn dijo que los monederos activos pueden enfrentarse a riesgos más reales que las monedas inactivas de la era Satoshi. Las bolsas y los grandes tenedores controlan los saldos concentrados de Bitcoin, lo que los convierte en objetivos más visibles en escenarios extremos.
Aun así, esas entidades tienen una ventaja práctica. Pueden responder a los nuevos riesgos trasladando las monedas a tipos de dirección mejorados cuando dispongan de herramientas criptográficas más potentes. Esa flexibilidad hace que la seguridad activa de los monederos sea una cuestión de preparación, supervisión y ejecución.
Thorn también mencionó la “propuesta del reloj de arena” como una posible medida de emergencia si los ataques cuánticos de largo alcance parecen estar cerca. Estas propuestas siguen formando parte de debates técnicos más amplios, más que de cambios inmediatos en la red. El enfoque actual sigue siendo la investigación, las pruebas y la creación de herramientas antes de que la amenaza alcance a Bitcoin a escala.
También citó datos de mercado que muestran que Bitcoin ha absorbido más de 1 millón de BTC de presión vendedora en periodos pasados. Esto no elimina el riesgo de volatilidad. Sin embargo, muestra que el mercado ha manejado antes grandes eventos de oferta, incluso durante condiciones comerciales más débiles.
Los desarrolladores apoyan la investigación postcuántica
La segunda área de alineación tiene que ver con la criptografía post-cuántica. Thorn dijo que la mayoría de los participantes apoyan el trabajo sobre nuevas herramientas criptográficas para Bitcoin. Esto incluye desarrollar sistemas candidatos, probarlos, mejorar el tamaño de las firmas y debatir cómo pueden encajar en futuras actualizaciones.
Ese trabajo no significa que Bitcoin necesite un cambio de protocolo inmediato. Thorn señaló que avanzar demasiado rápido podría crear problemas. La nueva criptografía necesita una revisión cuidadosa, y los cambios apresurados pueden introducir riesgos técnicos en sistemas que aseguran grandes cantidades de valor.
Si el trabajo cuántico consume demasiados recursos, puede ralentizar otras mejoras de Bitcoin. Además, las peticiones tempranas de implementación urgente podrían crear un bloqueo del consenso, dificultando que la red avance en otras mejoras.
Ahora parece que se está formando un punto de vista intermedio. Los desarrolladores pueden construir y probar herramientas post-cuánticas, y luego mantenerlas preparadas para un uso futuro. Este enfoque permite a Bitcoin prepararse sin forzar un cambio prematuro antes de que la tecnología y el nivel de amenaza lo justifiquen.
Thorn dijo que incluso una pequeña posibilidad de que la computación cuántica afecte a Bitcoin hace que merezca la pena estudiar la cuestión. El debate ya no es sólo si los ordenadores cuánticos pueden romper Bitcoin, sino cómo debe prepararse la red protegiendo sus principios básicos.




