Minter
 Bittensor
 Hyperliquid
 NEAR Protocol
 Monero
 Pearl
 Quantus
Ideas clave
- Nobitex fue hackeada por más de 48 millones de dólares en tokens TRX, señalados por el investigador de la cadena ZachXBT.
- El grupo de hackers Gonjeshke Darande se atribuye la responsabilidad y amenaza con filtrar los datos internos y el código fuente de Nobitex.
- Nobitex confirmó el ciberataque, pero no ha reconocido oficialmente el total de fondos robados.
La principal bolsa de criptomonedas de Irán, Nobitex, ha confirmado un ciberataque después de que se sustrajeran de sus sistemas más de 48 millones de dólares en tokens TRX. El pirateo fue reivindicado por Gonjeshke Darande, un grupo presuntamente vinculado a la inteligencia israelí.
Además, los piratas informáticos advirtieron de que pronto se filtrarían los datos internos y el código fuente de Nobitex, poniendo en peligro los activos restantes y la información de los usuarios. La brecha se produce tras otro ataque al Banco Sepah, de propiedad estatal iraní, un día antes.
Los piratas informáticos sustraen 48 millones de dólares de Nobitex en medio del conflicto cibernético Irán-Israel
Según la última publicación en X, Gonjeshke Darande dijo: “Después de Bank Sepah, le tocó a Nobitex”. El mensaje hacía referencia a su anterior operación cibernética dirigida contra Bank Sepah. Esta semana, el grupo trasladó su operación a Nobitex, superando a las finanzas y causando más daño con la filtración de información.
Mientras tanto, la criptomoneda robada tenía un valor de 48,65 millones de dólares, y había sido principalmente en tokens TRX. El analista en cadena ZachXBT rastreó la transferencia a través de una cartera con una dirección de naturaleza novedosa, que mencionaba a Nobitex e Irán. La creación de la cartera y las transferencias se rastrearon poco después del incidente del Banco Sepah.
Nobitex reconoció la brecha en su cuenta oficial X. Sin embargo, la plataforma no confirmó la cantidad concreta de activos robados.
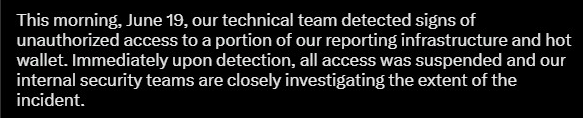
La empresa no ha revelado la naturaleza del ataque ni el alcance del compromiso. Los expertos en seguridad señalan que el momento coincide con las actuales hostilidades cibernéticas entre Irán e Israel.
Gonjeshke Darande acusa a Nobitex de vínculos con el terrorismo
El grupo de hackers Gonjeshke Darande calificó a Nobitex de “parte esencial de la red de financiación del terrorismo del régimen”. El post acusaba a la plataforma de ser utilizada para facilitar transacciones basadas en criptomonedas que eluden las sanciones internacionales impuestas a Irán.
Esta afirmación iba acompañada de la amenaza de publicar el código fuente y los archivos internos de Nobitex. El grupo advirtió de que cualquier activo restante en la plataforma estaría “en peligro”. La declaración sugiere que los usuarios de Nobitex que aún no hayan retirado fondos podrían sufrir pérdidas adicionales.
Además, los hackers añadieron,
“Nobitex ni siquiera oculta el hecho de que elude las sanciones, sino que lo enseña explícitamente en su sitio web. La dependencia del régimen de este intercambio es tan grande que trabajar en Nobitex se considera una alternativa al servicio militar, ya que este canal es vital para el régimen. El ciberataque contra Nobitex se debió a que es una herramienta para financiar el terrorismo y violar las sanciones.”
Los analistas de ciberseguridad creen que el grupo tiene vínculos con la inteligencia israelí. En los últimos años, Gonjeshke Darande ha reivindicado la autoría de varios atentados contra infraestructuras iraníes, como plantas siderúrgicas y gasolineras.
Por tanto, la violación de Nobitex se suma a la creciente lista de entidades objeto de ataques en los sectores financiero e industrial de Irán.
Nobitex se enfrenta a una crisis de seguridad
La mayor plataforma de criptomonedas de Irán, Nobitex, tiene ahora un problema de confianza en desarrollo. El riesgo de una filtración del código fuente crea inseguridad sobre su futura vulnerabilidad y la exposición de los datos de los usuarios…
Además, la bolsa no ha publicado información técnica sobre la violación. Sigue sin saberse si la brecha está relacionada con una vulnerabilidad del sistema, con un pirateo desde dentro o con phishing. Esta falta de información ha aumentado la preocupación entre los usuarios.
Según los expertos en seguridad, un código fuente publicado puede ser analizado para confirmar vulnerabilidades por usuarios y rivales malintencionados. En el caso del intercambio sancionado, la exposición de la arquitectura técnica también puede fomentar una atención indebida..
La escalada cibernética Irán-Israel entra en la arena criptográfica
El ataque a Nobitex sigue a un asalto anterior al Banco Sepah, lo que sugiere una escalada deliberada contra el sector financiero iraní. Los analistas afirman que estos ataques podrían marcar una nueva fase en la guerra en la sombra entre Irán e Israel: el paso de los activos físicos a los digitales.
Las criptobolsas, especialmente las que participan en transacciones transfronterizas o que evaden sanciones, parecen estar convirtiéndose en objetivos estratégicos. La situación ha alimentado la ansiedad en las finanzas descentralizadas (DeFi), con unos usuarios cada vez más conscientes de los riesgos geopolíticos vinculados a las plataformas con sede en zonas de alto riesgo.
En mayo, el protocolo DeFi Cetus Protocol, basado en SUI, fue pirateado por 260 millones de dólares, y los activos robados se trasladaron posteriormente a Ethereum. La tendencia al alza de los ciberataques dirigidos tanto a plataformas centralizadas como descentralizadas señala una era más agresiva de conflictos criptográficos.