
 Quack AI
 Pearl
 Solana
 NEAR Protocol
 Canton
 XRP
 Derive

Ideas clave
- Según informes de la comunidad, un ataque de phishing en Ethereum se llevó 1.010 ETH a través de un dominio vinculado a Tornado Cash.
- El investigador de Onchain, Specter, puso en duda los antecedentes de la víctima tras rastrear su actividad previa con Bitcoin a través de Whirlpool.
- Los investigadores de seguridad siguen advirtiendo sobre páginas web falsas y comprometidas que tienen como objetivo las carteras de criptomonedas.
Según se ha informado, un ataque de phishing en Ethereum le ha robado 1.010 ETH a un usuario que accedió a una página web vinculada a Tornado Cash. WuBlockchain ha citado informes de la comunidad que afirman que la víctima llegó a una interfaz fraudulenta a través de un enlace antiguo de tornado.cash.
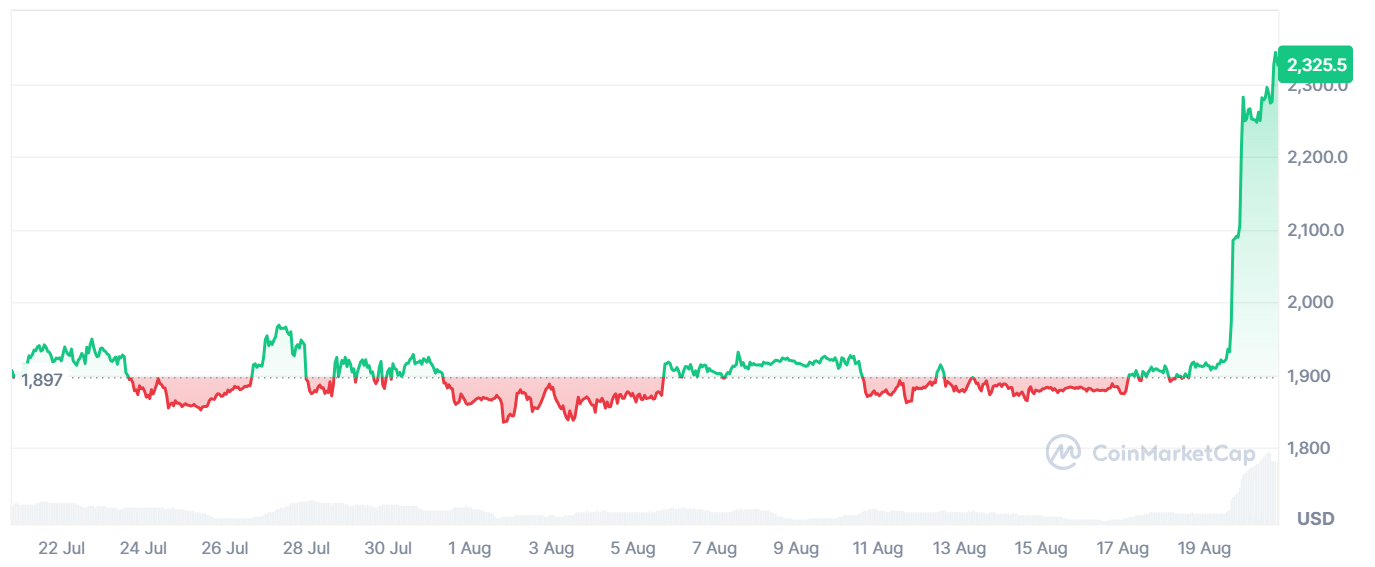
La pérdida comunicada ascendía a unos 2,3 millones de dólares, cuando el Ethereum cotizaba por encima de los 2.200 dólares. Sin embargo, otros informes ponían en duda tanto la cantidad exacta robada como las afirmaciones de que los atacantes hubieran tomado el control del antiguo dominio de Tornado Cash.
Un analista de Onchain cuestiona los antecedentes de la víctima del phishing mientras el Ethereum supera los 2.000 dólares
El incidente se produce en un momento en el que Ethereum está teniendo un buen rendimiento, con su token estrella superando los 2.300 dólares. Esto significa que la víctima perdió bastante más de 2,3 millones de dólares en el incidente de phishing.
De momento, no hay indicios de que el atacante haya sacado los fondos robados de sus direcciones. Además, parece que en este ataque de phishing se han utilizado técnicas similares para robar hasta 4 millones de dólares en los últimos 12 meses.
Aunque el incidente ha suscitado reacciones entre varios usuarios de criptomonedas, la víctima del phishing también ha sido objeto de escrutinio. El investigador on-chain Specter señaló que la víctima podría ser un actor malicioso.
En una respuesta en X, Specter afirmó que los 73 bitcoins originales procedían de un mezclador de Whirlpool de hace dos semanas, y que parte de ellos se habían transferido a Ethereum. Según este investigador que usa un seudónimo, resulta extraño que la víctima utilizara dos mezcladores para evitar que se viera comprometida una cartera de hardware.
Añadió que también se vio a la víctima en grupos de Telegram dedicados a la búsqueda de claves privadas y a ataques de fuerza bruta, lo que refuerza aún más la teoría de que podría tratarse de un actor malicioso.
Los actores maliciosos del mundo de las criptomonedas recurren a sitios web falsos y pirateados para llevar a cabo ataques de phishing
Mientras tanto, este incidente forma parte de una tendencia cada vez más común en la que los actores maliciosos usan páginas web falsas o pirateadas para atacar a los usuarios de criptomonedas. Según un informe de Malwarebytes, los estafadores están utilizando servicios falsos contra el blanqueo de capitales para vaciar las carteras de los usuarios.
Estos servicios te permiten comprobar si una cartera de criptomonedas ha estado en contacto con fondos ilícitos o robados. Sin embargo, los estafadores están clonando plataformas legítimas o creando otras falsas con nombres genéricos que te piden que conectes tu cartera para completar las comprobaciones.
Curiosamente, otro informe de Check Point Research reveló que unos delincuentes piratearon casi 2.000 sitios web de WordPress para robar carteras de criptomonedas y difundir malware.
El informe señala que la operación forma parte del ataque de ransomware «StopAndProtect», en el que los hackers instalan malware en sitios web pirateados.
Los usuarios que visitan sitios web comprometidos son víctimas de un CAPTCHA falso que les pide que ejecuten un comando que instala malware en su ordenador. El malware roba credenciales privadas, incluidas las frases de recuperación de las carteras, y puede propagarse a través de la red y de memorias USB.
Según los investigadores de Check Point, toda la infraestructura puede incluso bloquear la pantalla de los dispositivos infectados e instalar el ransomware.





