
 Quack AI
 NEAR Protocol
 Quant
 Quantus
 Pearl
 Ondo
 Bitway

Wichtige Einblicke
- Berichten aus der Community zufolge wurden bei einem Ethereum-Phishing-Angriff über eine mit Tornado Cash verknüpfte Domain 1.010 ETH entwendet.
- Der On-Chain-Ermittler Specter stellte den Hintergrund des Opfers in Frage, nachdem er frühere Bitcoin-Aktivitäten über Whirlpool zurückverfolgt hatte.
- Sicherheitsforscher warnen weiterhin vor gefälschten und kompromittierten Websites, die es auf Krypto-Wallets abgesehen haben.
Bei einem Phishing-Angriff im Ethereum-Netzwerk wurden Berichten zufolge 1.010 ETH von einem Nutzer entwendet, der eine mit Tornado Cash verknüpfte Website aufgerufen hatte. WuBlockchain zitierte Berichte aus der Community, wonach das Opfer über einen alten „tornado.cash“-Link auf eine betrügerische Website gelangt sei.
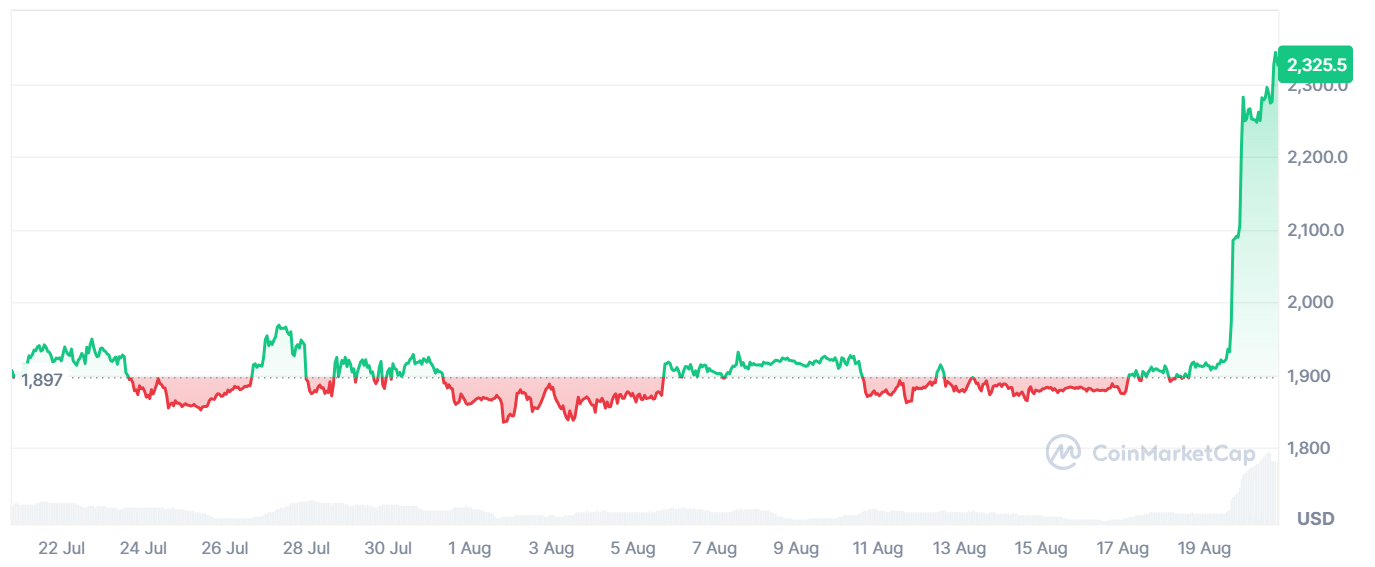
Der gemeldete Verlust belief sich auf rund 2,3 Millionen US-Dollar, als der Kurs von Ethereum über 2.200 US-Dollar lag. In anderen Berichten wurden jedoch sowohl die genaue Höhe des gestohlenen Betrags als auch die Behauptungen bestritten, dass die Angreifer die Kontrolle über die ehemalige Domain von Tornado Cash übernommen hätten.
Onchain-Analyst hinterfragt den Hintergrund des Phishing-Opfers, während Ethereum die 2.000-Dollar-Marke überschreitet
Der Vorfall ereignet sich zu einem Zeitpunkt, an dem Ethereum eine positive Entwicklung verzeichnet und der Flaggschiff-Token die Marke von 2.300 US-Dollar überschritten hat. Dies bedeutete, dass das Opfer bei dem Phishing-Vorfall weit über 2,3 Millionen US-Dollar verloren hat.
Bislang gibt es keine Anzeichen dafür, dass der Angreifer die gestohlenen Gelder von seinen Adressen abgezogen hat. Bei diesem Phishing-Angriff scheinen zudem ähnliche Techniken zum Einsatz gekommen zu sein, mit denen in den letzten 12 Monaten bis zu 4 Millionen US-Dollar erbeutet wurden.
Während der Vorfall bei zahlreichen Krypto-Nutzern Reaktionen hervorgerufen hat, ist auch das Phishing-Opfer in den Fokus der Aufmerksamkeit gerückt. Der On-Chain-Ermittler Specter merkte an, dass es sich bei dem Opfer möglicherweise um einen Angreifer handeln könnte.
In einer Stellungnahme auf X erklärte Specter, dass die ursprünglichen 73 Bitcoin vor zwei Wochen aus einem Whirlpool-Mixer stammten, wobei ein Teil davon auf Ethereum übertragen wurde. Dem pseudonymen Ermittler zufolge ist es merkwürdig, dass das Opfer zwei Mixer nutzte, um eine Kompromittierung einer Hardware-Wallet zu vermeiden.
Er fügte hinzu, dass das Opfer auch in Telegram-Gruppen zum Auffinden privater Schlüssel und zu Brute-Force-Angriffen gesichtet wurde, was die Theorie weiter stützt, dass es sich bei ihm um einen Angreifer handeln könnte.
Krypto-Angreifer nutzen gefälschte und gehackte Websites für Phishing-Angriffe
Der Vorfall ist Teil eines zunehmenden Trends, bei dem Angreifer gefälschte oder gehackte Websites nutzen, um Krypto-Nutzer ins Visier zu nehmen. Laut einem Bericht von Malwarebytes nutzen Betrüger gefälschte Dienstleistungen zur Bekämpfung der Geldwäsche, um die Wallets der Nutzer zu leeren.
Diese Dienste ermöglichen es einem Nutzer zu überprüfen, ob eine Krypto-Wallet mit illegalen oder gestohlenen Geldern in Verbindung stand. Betrüger klonen jedoch seriöse Plattformen oder erstellen gefälschte Plattformen mit allgemeinen Namen, bei denen Nutzer ihre Wallets verbinden müssen, um die Überprüfungen abzuschließen.
Interessanterweise ergab ein weiterer Bericht von Check Point Research, dass Kriminelle fast 2.000 WordPress-Websites gehackt haben, um Krypto-Wallets zu stehlen und Malware zu verbreiten.
Dem Bericht zufolge ist diese Aktion Teil des „StopAndProtect“-Ransomware-Angriffs, bei dem Hacker Malware auf gehackten Webseiten platzieren.
Nutzer, die kompromittierte Websites besuchen, werden mit einem gefälschten CAPTCHA konfrontiert, das sie dazu auffordert, einen Befehl auszuführen, der Malware auf ihrem Computer installiert. Die Malware stiehlt private Zugangsdaten, darunter Wallet-Seed-Phrasen, und kann sich über das Netzwerk sowie über USB-Sticks verbreiten.
Laut den Forschern von Check Point kann die gesamte Infrastruktur sogar den Bildschirm infizierter Geräte sperren und Ransomware installieren.





