
 Quack AI
 Pudgy Penguins
 Injective
 Solana
 NEAR Protocol
 Canton
 Zcash

Aperçu des principaux éléments
- Selon des informations relayées par la communauté, une attaque de hameçonnage visant Ethereum aurait permis de détourner 1 010 ETH via un domaine lié à Tornado Cash.
- Specter, enquêteur spécialisé dans l’analyse on-chain, a remis en question les antécédents de la victime après avoir retracé des activités antérieures liées au Bitcoin via Whirlpool.
- Les chercheurs en sécurité continuent de mettre en garde contre les sites web frauduleux et compromis qui ciblent les portefeuilles de cryptomonnaies.
Une attaque de hameçonnage visant Ethereum aurait permis de dérober 1 010 ETH à un utilisateur qui s’était rendu sur un site web lié à Tornado Cash. WuBlockchain a cité des témoignages de la communauté selon lesquels la victime aurait accédé à une interface frauduleuse via un ancien lien tornado.cash.
La perte signalée s’élevait à environ 2,3 millions de dollars, alors que le cours de l’Ethereum dépassait les 2 200 dollars. Toutefois, d’autres informations ont remis en cause tant le montant exact du vol que les affirmations selon lesquelles les pirates auraient pris le contrôle de l’ancien domaine de Tornado Cash.
Un analyste « on-chain » s’interroge sur le profil de la victime d’une attaque par hameçonnage alors que l’Ethereum franchit la barre des 2 000 dollars
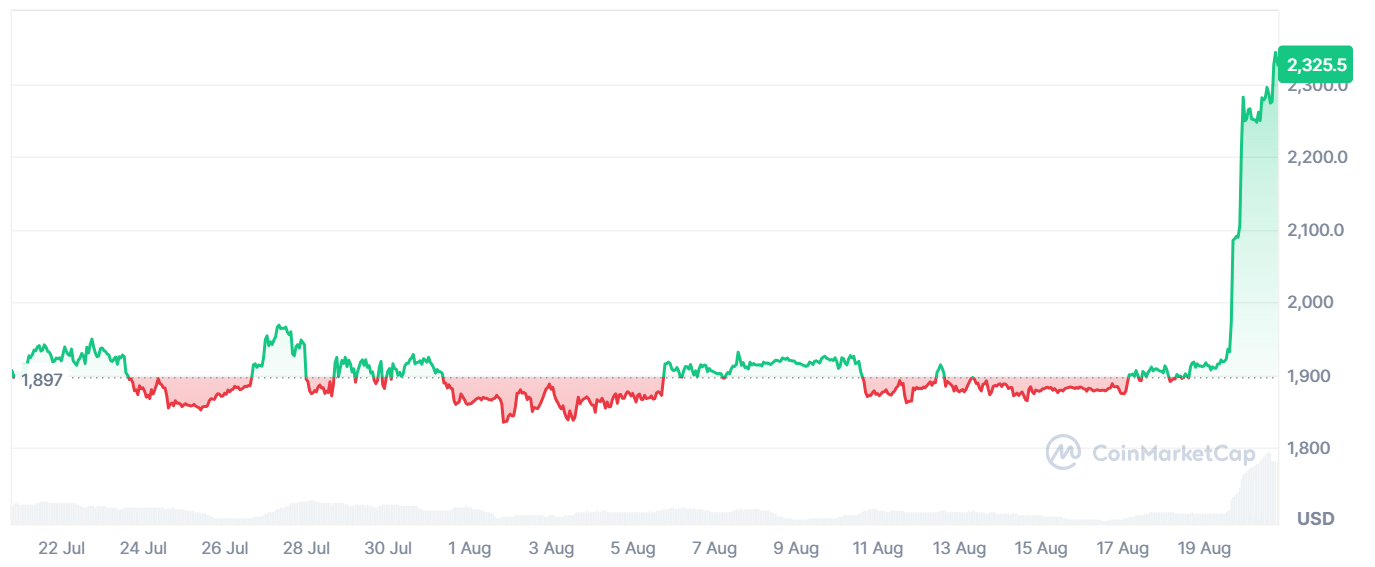
Cet incident survient à un moment où l’Ethereum affiche une performance positive, son token phare ayant dépassé les 2 300 dollars. Cela signifie que la victime a perdu bien plus de 2,3 millions de dollars lors de cette attaque par hameçonnage.
À ce jour, rien n’indique que l’auteur de l’attaque ait transféré les fonds volés hors de ses adresses. Cette attaque par hameçonnage semble également avoir utilisé des techniques similaires pour dérober jusqu’à 4 millions de dollars au cours des 12 derniers mois.
Si cet incident a suscité des réactions de la part de plusieurs utilisateurs de cryptomonnaies, la victime de l’hameçonnage a également fait l’objet d’une attention particulière. L’enquêteur « on-chain » Specter a fait remarquer que la victime pourrait être un acteur malveillant.
Dans une réaction publiée sur X, Specter a déclaré que les 73 bitcoins d’origine provenaient d’un mixeur Whirlpool il y a deux semaines, dont une partie avait été transférée vers Ethereum. Selon cet enquêteur pseudonyme, il est étrange que la victime ait utilisé deux mixeurs pour éviter la compromission d’un portefeuille matériel.
Il a ajouté que la victime avait également été repérée dans des groupes Telegram consacrés à la recherche de clés privées et aux attaques par force brute, ce qui renforce encore la théorie selon laquelle il pourrait s’agir d’un acteur malveillant.
Les cybercriminels s’appuient sur des sites web frauduleux ou piratés pour mener des attaques de hameçonnage
Par ailleurs, cet incident s’inscrit dans une tendance croissante chez les acteurs malveillants, qui utilisent des sites web falsifiés ou piratés pour cibler les utilisateurs de cryptomonnaies. Selon un rapport de Malwarebytes, les escrocs ont recours à de faux services de lutte contre le blanchiment d’argent pour vider les portefeuilles des utilisateurs.
Ces services permettent à un utilisateur de vérifier si un portefeuille cryptographique a été en contact avec des fonds illicites ou volés. Cependant, des escrocs clonent des plateformes légitimes ou en créent de fausses sous des noms génériques, qui exigent des utilisateurs qu’ils connectent leurs portefeuilles pour effectuer ces vérifications.
Il est intéressant de noter qu’un autre rapport de Check Point Research a révélé que des cybercriminels avaient piraté près de 2 000 sites WordPress afin de dérober des portefeuilles cryptographiques et de diffuser des logiciels malveillants.
Le rapport précise que cette opération s’inscrit dans le cadre de l’attaque par ransomware « StopAndProtect », les pirates déployant des logiciels malveillants sur les sites web piratés.
Les utilisateurs qui visitent ces sites compromis sont ciblés par un faux CAPTCHA qui les invite à exécuter une commande installant un logiciel malveillant sur leur ordinateur. Ce logiciel malveillant vole les identifiants privés, y compris les phrases de récupération des portefeuilles, et peut se propager via le réseau et les clés USB.
Selon les chercheurs de Check Point, l’ensemble de l’infrastructure peut même verrouiller l’écran des appareils infectés et déployer un rançongiciel.





