Quack AI
 Pudgy Penguins
 Starknet
 Pearl
 Sui
 Celestia
 Quantus

Ideas clave:
- El pirata informático se aprovechó de la función de desconexión rápida de Meta Pool.
- Sólo 132.000$ robados a pesar de los 27M$ acuñados.
- La liquidez y la rapidez de respuesta limitaron las pérdidas.
Un pirata informático explotó el contrato inteligente de Meta Pool para acuñar 27 millones de dólares en tokens, pero sólo se llevó 132.000 dólares. Los problemas de liquidez y la rápida actuación del equipo limitaron los daños. Pronto se publicará una autopsia completa.
Flash Exploit termina en bajo rendimiento mientras Meta Pool escapa de una pérdida importante
Un pirata informático consiguió explotar una vulnerabilidad en el contrato inteligente de Meta Pool para acuñar tokens mpETH por valor de casi 27 millones de dólares. Sin embargo, el intento de drenar los fondos fracasó en gran medida, ya que finalmente sólo se robaron unos 132.000 $ en Ether.
El incidente, revelado por Meta Pool el 18 de junio, consistió en un ataque selectivo a la funcionalidad de “desapoderamiento rápido” del protocolo. El atacante explotó un fallo en la función ERC4626 mint(), permitiendo la creación no autorizada de tokens. A pesar de la gran cuantía de la acuñación, las condiciones del mercado y los controles internos limitaron el impacto.
“Los sistemas de detección precoz ayudaron a pausar el contrato afectado”, dijo Meta Pool en una entrada de su blog.
La empresa de seguridad de la cadena de bloques PeckShield identificó la vulnerabilidad como un fallo crítico en el mecanismo de acuñación. Confirmó que el exploit permitía al atacante crear mpETH “gratis”, pero añadió que la baja liquidez limitaba seriamente el beneficio potencial.
La liquidez y la respuesta inteligente bloquean daños mayores
El atacante consiguió acuñar 9.705 mpETH, una cifra que, según Meta Pool, tenía un valor teórico cercano a los 27 millones de dólares. Sin embargo, sólo se retiraron 52,5 Ether -con un valor de algo más de 132.000 $- de los fondos de intercambio antes de que se bloqueara la ruta del exploit.
Varios pools de Ethereum mainnet y basados en Optimism se vieron afectados, pero los bajos volúmenes de negociación y la liquidez de los contratos explotados restringieron una mayor fuga.
“La baja liquidez del mpETH limitó el beneficio”, publicó PeckShield en X.
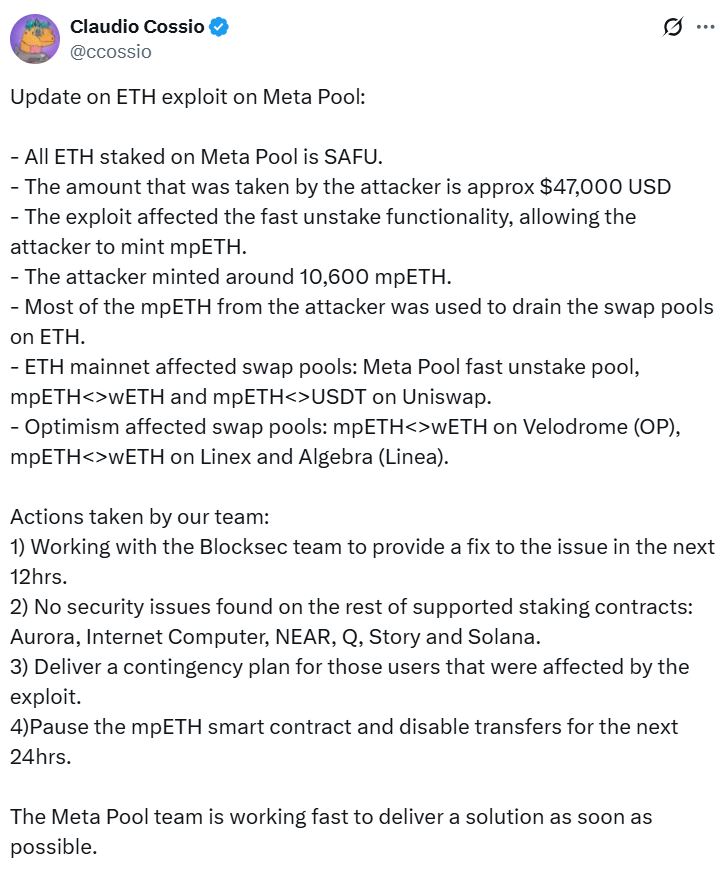
El cofundador de Meta Pool, Claudio Cossio, confirmó el uso de un fallo de desestatización flash para acuñar los tokens. En un post en X, señaló que el fallo eludía el periodo de espera habitual que se requiere tras el desanclaje.
Normalmente, los criptoactivos desbloqueados permanecen bloqueados durante un tiempo antes de estar disponibles. El desbloqueo rápido, o “flash unstaking”, está diseñado para ofrecer acceso inmediato bajo restricciones específicas. En este caso, ese mecanismo abrió una vía para el abuso.
Los fondos de intercambio están en el punto de mira, pero las apuestas en Ethereum no se ven afectadas
El hacker utilizó el mpETH recién acuñado para vaciar determinados pools de intercambio en Ethereum y Optimism. Sin embargo, Meta Pool aclaró que los principales activos de intercambio de Ethereum permanecieron intactos.
“Todo el Ethereum apostado está seguro”, dijo el equipo, añadiendo que los nodos validadores de la Red SSV siguen generando recompensas.
La empresa aseguró a los usuarios que sólo se vio afectada la liquidez de intercambio. La infraestructura de intercambio más amplia y el ETH delegado por los usuarios permanecieron seguros durante el incidente.
Ya está en marcha una autopsia completa. Meta Pool tiene previsto publicar un desglose completo en un plazo de dos días y poner en marcha un plan de recuperación. El contrato explotado permanecerá en pausa durante la investigación.
Meta Pool declaró su intención de “reembolsar los activos perdidos por este incidente” y garantizar que los usuarios sean “resarcidos”. Eso incluye una auditoría completa de los contratos afectados y protocolos de supervisión mejorados para evitar futuros incidentes.
Patrón más amplio de exploits de contratos inteligentes en 2025
El incidente de Meta Pool se suma a una creciente lista de ataques a criptoprotocolos en 2025. Los protocolos de Blockchain se han enfrentado a amenazas constantes, sobre todo a través de una lógica contractual defectuosa.
El 6 de junio, la plataforma DeFi Alex Protocol, basada en Bitcoin, perdió 8,3 millones de dólares después de que una vulnerabilidad en su lógica de verificación de autolistas permitiera a un actor malintencionado vaciar los fondos de activos.
A principios de este mes, la bolsa de criptomonedas BitoPro, con sede en Taiwán, confirmó otro incidente que provocó pérdidas de 11,5 millones de dólares en sus monederos calientes. La brecha se produjo el 8 de mayo, pero no se hizo pública hasta el 2 de junio.
En lo que va de 2025, los piratas informáticos han robado más de 2.100 millones de dólares en varias plataformas de criptomonedas, según datos de CertiK.
Los contratos inteligentes siguen siendo una superficie de ataque crítica. El cambio en las tácticas de los hackers se ha alejado cada vez más de la fuerza bruta para explotar casos límite y suposiciones erróneas en la arquitectura de los contratos.
Recuperación y garantías futuras
Meta Pool se enfrenta ahora a la tarea de recuperar la confianza de los usuarios. La rápida congelación del contrato explotado y los daños limitados probablemente aliviarán las preocupaciones de las partes interesadas. Sin embargo, el equipo debe navegar ahora por el panorama posterior al ataque con transparencia.
Con más de 52,5 ETH perdidas y 27 millones de dólares en tokens acuñados brevemente bajo control malicioso, el incidente pone de relieve la importancia de las auditorías rigurosas de código y la supervisión en tiempo real.
La empresa dijo que su sistema de detección precoz “señaló con éxito la anomalía”, ayudando a los ingenieros a reaccionar con rapidez. Esa respuesta probablemente impidió que el ataque se convirtiera en un evento de liquidación más amplio.
Se espera que a continuación se realice una auditoría completa y se actualicen las salvaguardias. Mientras tanto, el pausado contrato mpETH sigue en revisión, ya que Meta Pool trabaja para garantizar la protección de los usuarios a largo plazo.
Descargo de responsabilidad
Este artículo sólo tiene fines informativos y no proporciona ningún tipo de asesoramiento financiero, de inversión o de otro tipo. El autor o cualquier persona mencionada en este artículo no son responsables de ninguna pérdida financiera que pueda producirse por invertir o negociar. Por favor, investiga antes de tomar cualquier decisión financiera.