Minter
 Quack AI
 Quantus
 Pudgy Penguins
 Bitcoin
 Bittensor
 Boomer

Aperçu des principaux éléments :
- Un pirate informatique a exploité la fonction de déstockage rapide de Meta Pool.
- Seuls 132 000 dollars ont été volés, alors que 27 millions de dollars ont été frappés.
- La liquidité et la rapidité de réaction ont permis de limiter les pertes.
Un pirate informatique a exploité le contrat intelligent de Meta Pool pour frapper 27 millions de dollars en jetons, mais n’est reparti qu’avec 132 000 dollars. Les problèmes de liquidité et l’action rapide de l’équipe ont permis de limiter les dégâts. Une analyse complète de la situation est attendue prochainement.
L’exploitation de Flash se solde par un faible rendement, Meta Pool échappant à une perte majeure
Un pirate informatique a réussi à exploiter une vulnérabilité dans le contrat intelligent de Meta Pool pour frapper près de 27 millions de dollars de jetons mpETH. Cependant, la tentative de drainage des fonds a largement échoué, avec seulement 132 000 dollars d’Ether volés au final.
L’incident, révélé par Meta Pool le 18 juin, concerne une attaque ciblée sur la fonctionnalité « fast unstake » du protocole. L’attaquant a exploité un bogue dans la fonction ERC4626 mint(), permettant la création non autorisée de jetons. Malgré l’importance de la monnaie frappée, les conditions du marché et les contrôles internes ont permis de limiter l’impact.
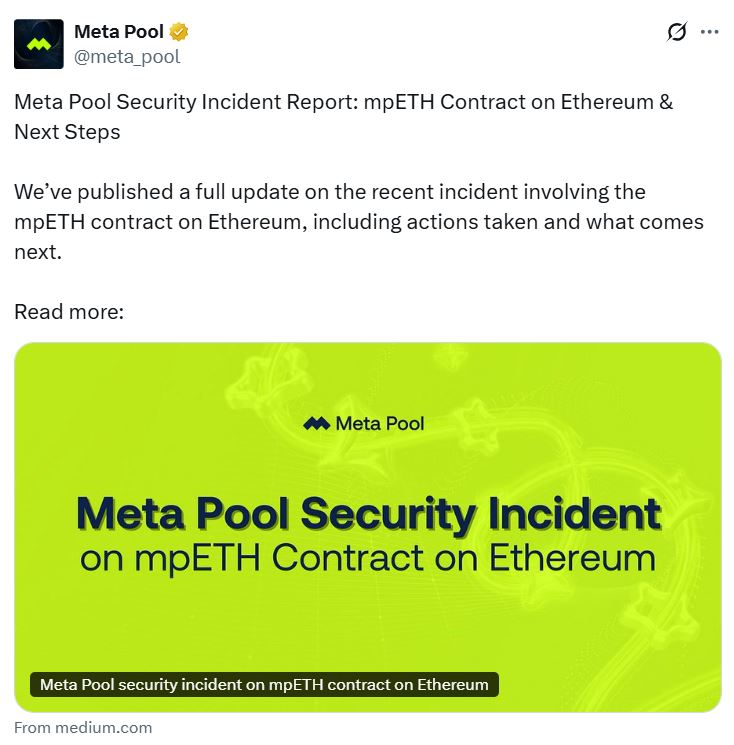
« Les systèmes de détection précoce ont permis de mettre en pause le contrat concerné », a déclaré Meta Pool dans un article de blog.
La société de sécurité blockchain PeckShield a identifié la vulnérabilité comme une faille critique dans le mécanisme de frappe. Elle a confirmé que l’exploit permettait à l’attaquant de créer des mpETH « gratuitement », mais a ajouté que la faible liquidité limitait considérablement les bénéfices potentiels.
La liquidité et la réaction intelligente permettent d’éviter des dommages plus importants
L’attaquant a réussi à frapper 9 705 mpETH, un chiffre qui, selon Meta Pool, avait une valeur théorique proche de 27 millions de dollars. Cependant, seuls 52,5 Ether – d’une valeur d’un peu plus de 132 000 dollars – ont été retirés des pools d’échange avant que la voie de l’exploit ne soit bloquée.
Plusieurs mainnets Ethereum et des pools basés sur Optimism ont été touchés, mais la faiblesse des volumes d’échange et de la liquidité des contrats exploités a empêché de drainer davantage.
« La faible liquidité de mpETH a limité les bénéfices », a indiqué PeckShield sur X.
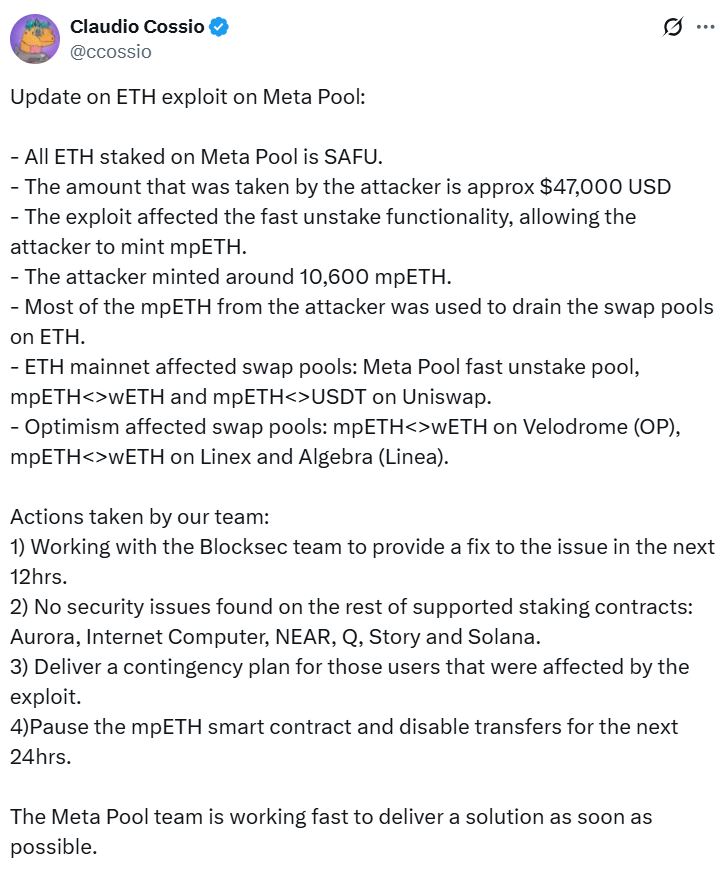
Le cofondateur de Meta Pool, Claudio Cossio, a confirmé l’utilisation d’un bug de flash unstaking pour frapper les jetons. Dans un billet publié sur X, il a indiqué que la faille contournait la période d’attente habituelle requise après le déstockage.
Normalement, les crypto-actifs non jalonnés restent bloqués pendant un certain temps avant d’être disponibles. Le déverrouillage rapide, ou “flash unstaking”, est conçu pour offrir un accès immédiat sous certaines conditions. Dans le cas présent, ce mécanisme a ouvert la voie à des abus.
Les pools de swaps sont visés, les enjeux de l’Ethereum ne sont pas affectés
Le pirate a utilisé les mpETH nouvellement créés pour drainer certains swap pools sur Ethereum et Optimism. Cependant, Meta Pool a précisé que les actifs de base de l’Ethereum sont restés intacts.
“Tous les Ethereum misés sont en sécurité”, a déclaré l’équipe, ajoutant que les nœuds de validation du réseau SSV continuent de générer des récompenses.
La société a rassuré les utilisateurs en indiquant que seule la liquidité des swaps avait été affectée. L’infrastructure de staking plus large et l’ETH délégué par les utilisateurs sont restés sécurisés tout au long de l’incident.
Une autopsie complète est en cours. Meta Pool prévoit de publier une analyse complète dans les deux jours et de mettre en œuvre un plan de redressement. Le contrat exploité restera en pause pendant l’enquête.
Meta Pool a fait part de son intention de « rembourser les actifs perdus à la suite de cet incident » et de veiller à ce que les utilisateurs soient « indemnisés ». Cela inclut un audit complet des contrats concernés et des protocoles de surveillance améliorés pour prévenir de futurs incidents.
Un modèle plus large d’exploitation des contrats intelligents en 2025
L’incident Meta Pool s’ajoute à une liste croissante d’attaques de protocoles cryptographiques en 2025. Les protocoles de blockchain ont été confrontés à des menaces soutenues, en particulier à travers une logique contractuelle défectueuse.
Le 6 juin, la plateforme DeFi Alex Protocol, basée sur le bitcoin, a perdu 8,3 millions de dollars après qu’une vulnérabilité dans sa logique de vérification de l’auto-inscription a permis à un acteur malveillant de drainer des pools d’actifs.
Au début du mois, la bourse de crypto-monnaies BitoPro, basée à Taïwan, a confirmé un incident distinct qui a entraîné des pertes de 11,5 millions de dollars dans ses hot wallets. La violation s’est produite le 8 mai, mais n’a été rendue publique que le 2 juin.
Jusqu’à présent, en 2025, les pirates ont volé plus de 2,1 milliards de dollars sur diverses plateformes cryptographiques, selon les données de CertiK.
Les contrats intelligents restent une surface d’attaque critique. Les tactiques des pirates informatiques s’éloignent de plus en plus de la force brute pour se tourner vers l’exploitation des cas limites et des hypothèses erronées dans l’architecture des contrats.
Recouvrement et garanties futures
Meta Pool doit maintenant rétablir la confiance des utilisateurs. Le gel rapide du contrat exploité et les dommages limités apaiseront probablement les inquiétudes des parties prenantes. Cependant, l’équipe doit maintenant naviguer dans le paysage post-attaque avec transparence.
Avec plus de 52,5 ETH perdus et 27 millions de dollars de jetons brièvement frappés sous contrôle malveillant, l’incident souligne l’importance d’audits de code rigoureux et d’une surveillance en temps réel.
La société a déclaré que son système de détection précoce avait « signalé avec succès l’anomalie », ce qui a permis aux ingénieurs de réagir rapidement. Cette réaction a probablement empêché l’attaque de dégénérer en un événement de liquidation de plus grande ampleur.
Un audit complet et des garanties actualisées devraient suivre. Entre-temps, le contrat mpETH pausé reste à l’étude, Meta Pool s’efforçant d’assurer la protection à long terme des utilisateurs.
Clause de non-responsabilité
Cet article est publié à titre d’information uniquement et ne fournit aucun conseil financier, d’investissement ou autre. L’auteur ou les personnes mentionnées dans cet article ne sont pas responsables des pertes financières qui pourraient résulter d’un investissement ou d’une transaction. Veuillez effectuer des recherches avant de prendre toute décision financière.