
 Quack AI
 Pudgy Penguins
 Injective
 Solana
 NEAR Protocol
 Canton
 Zcash


Ideas clave
- En 2025 se pagaron 820 millones de dólares onchain a los atacantes de ransomware, un 8% menos que el año anterior.
- Los ataques de ransomware han alcanzado su nivel más alto, tras aumentar un 50% en 2025.
- Los atacantes se dirigen cada vez más a organizaciones medianas y pequeñas, aunque sigan produciéndose ataques a gran escala.
Los pagos en cadena por ataques de ransomware ascendieron a 820 millones de dólares en 2025, según un nuevo informe de Chainalysis. Esto representa un descenso del 8% en comparación con los 892 millones de dólares estimados en 2024.
Con este descenso, ya son dos años consecutivos de caída, tras haber alcanzado un máximo histórico de 1.230 millones de dólares en 2023.
Las víctimas de ransomware alcanzaron una cifra récord en 2025
Curiosamente, el número total de ataques de ransomware aumentó sustancialmente el año pasado. Según el informe Chainalysis, el número de víctimas de ransomware reclamadas aumentó un 50% interanual en 2025. Esto convierte a este año en el de mayor número registrado de víctimas de ransomware.
Como era de esperar, esto significa que 2025 es el año en que el rescate pagado en comparación con las víctimas podría alcanzar un mínimo histórico del 28%. Sin embargo, el informe señalaba que el número total de rescates pagados aún podría aumentar hasta los 900 millones de dólares una vez que se atribuyan más casos.
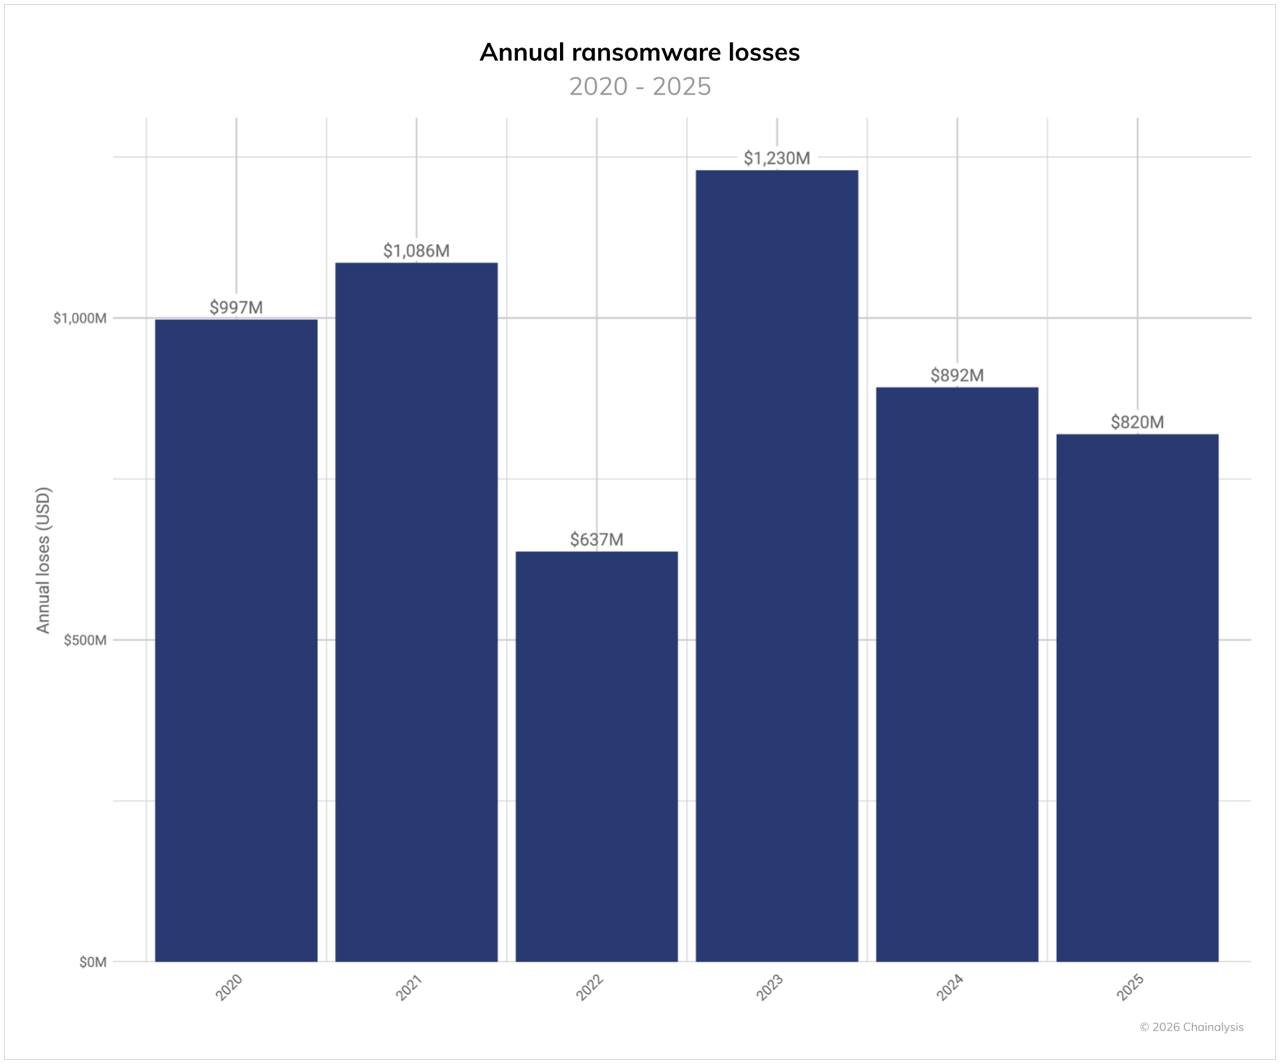
Aun así, la diferencia entre los pagos por ransomware de 2024 y 2025 sigue siendo mínima, mostrando un estancamiento incluso cuando aumentaron los ataques. Los expertos lo atribuyeron a factores complejos dentro del sector.
Entre ellas, el aumento de las medidas enérgicas contra las redes y los operadores de ransomware, así como la descentralización del mercado del ransomware. En lugar de unas pocas cepas de ataque dominantes, han surgido grupos independientes más pequeños, lo que dificulta el seguimiento y la atribución.
Curiosamente, la mediana del pago de rescate también aumentó un 368% en 2025. Pasó de sólo 12.738 $ el año anterior a 59.556 $, lo que sugiere que, aunque pagaron menos víctimas, las que lo hicieron pagaron mucho más que el año anterior.
Los atacantes de ransomware se dirigen cada vez más a las medianas empresas
Mientras tanto, el informe observó que la mayoría de los atacantes de ransomware se dirigen a pequeñas y medianas organizaciones, más que a grandes empresas.
Señaló que este enfoque se debe a la suposición de que las víctimas más pequeñas tienen más probabilidades de pagar. El resultado ha sido un menor número de ataques a gran escala y que acaparan titulares.
Aun así, EE.UU. sigue siendo la región más atacada, y Canadá, Alemania y el Reino Unido también sufrieron ataques de gran volumen. Los sectores más atacados en estas jurisdicciones fueron la industria manufacturera y los servicios financieros/profesionales, pero los atacantes también atacaron la logística, la cadena de suministro y otras infraestructuras.
Sin embargo, esto no refleja la práctica habitual de los ataques de ransomware. Parecen ser generalmente oportunistas y más centrados en las vulnerabilidades que en el sector.
Según el informe:
“Los actores del ransomware siguen siendo muy oportunistas. No favorecen sistemáticamente a un sector específico en un momento determinado del año. En su lugar, explotan los servicios expuestos y las desconfiguraciones a medida que surgen, y sacan provecho de las vulnerabilidades recién reveladas.”
A pesar de la prevalencia de ataques dirigidos a pequeñas y medianas empresas, durante el año se produjeron varios ataques importantes. El más notable fue el ataque a Jaguar Land Rover, que causó unas pérdidas económicas estimadas en 2.500 millones de dólares.
Otro ataque del grupo Scattered Spider también perturbó las operaciones del grupo minorista británico Marks & Spencer. Esto también provocó pérdidas millonarias a la empresa.




