
 Quack AI
 Pons
 Lighter
 Sui
 NEAR Protocol
 NeoSoul
 Quant


Aperçu des principaux éléments
- En 2025, 820 millions de dollars ont été versés aux auteurs d’attaques par ransomware, soit une baisse de 8 % par rapport à l’année précédente.
- Les attaques de ransomware ont atteint leur niveau le plus élevé après avoir augmenté de 50 % en 2025.
- Les attaquants ciblent de plus en plus les organisations de petite et moyenne taille, même si les attaques à grande échelle persistent.
Les paiements Onchain pour les attaques par ransomware s’élevaient à 820 millions de dollars en 2025, selon un nouveau rapport de Chainalysis. Cela représente une baisse de 8 % par rapport aux 892 millions de dollars estimés en 2024.
La baisse du montant signifie qu’il a baissé pendant deux années consécutives après avoir atteint un record historique de 1,23 milliard de dollars en 2023.
Le nombre de victimes de ransomwares a atteint un niveau record en 2025
Il est intéressant de noter que le nombre total d’attaques par ransomware a considérablement augmenté l’année dernière. Selon le rapport de Chainalysis, le nombre de victimes de ransomware a augmenté de 50 % d’une année sur l’autre en 2025. C’est donc l’année la plus riche en victimes de ransomwares jamais enregistrée.
Sans surprise, cela signifie que 2025 est l’année où le nombre de rançons payées par rapport au nombre de victimes pourrait atteindre un niveau historiquement bas de 28 %. Toutefois, le rapport note que le nombre total de paiements de rançons pourrait encore augmenter jusqu’à 900 millions de dollars une fois que d’autres cas auront été attribués.
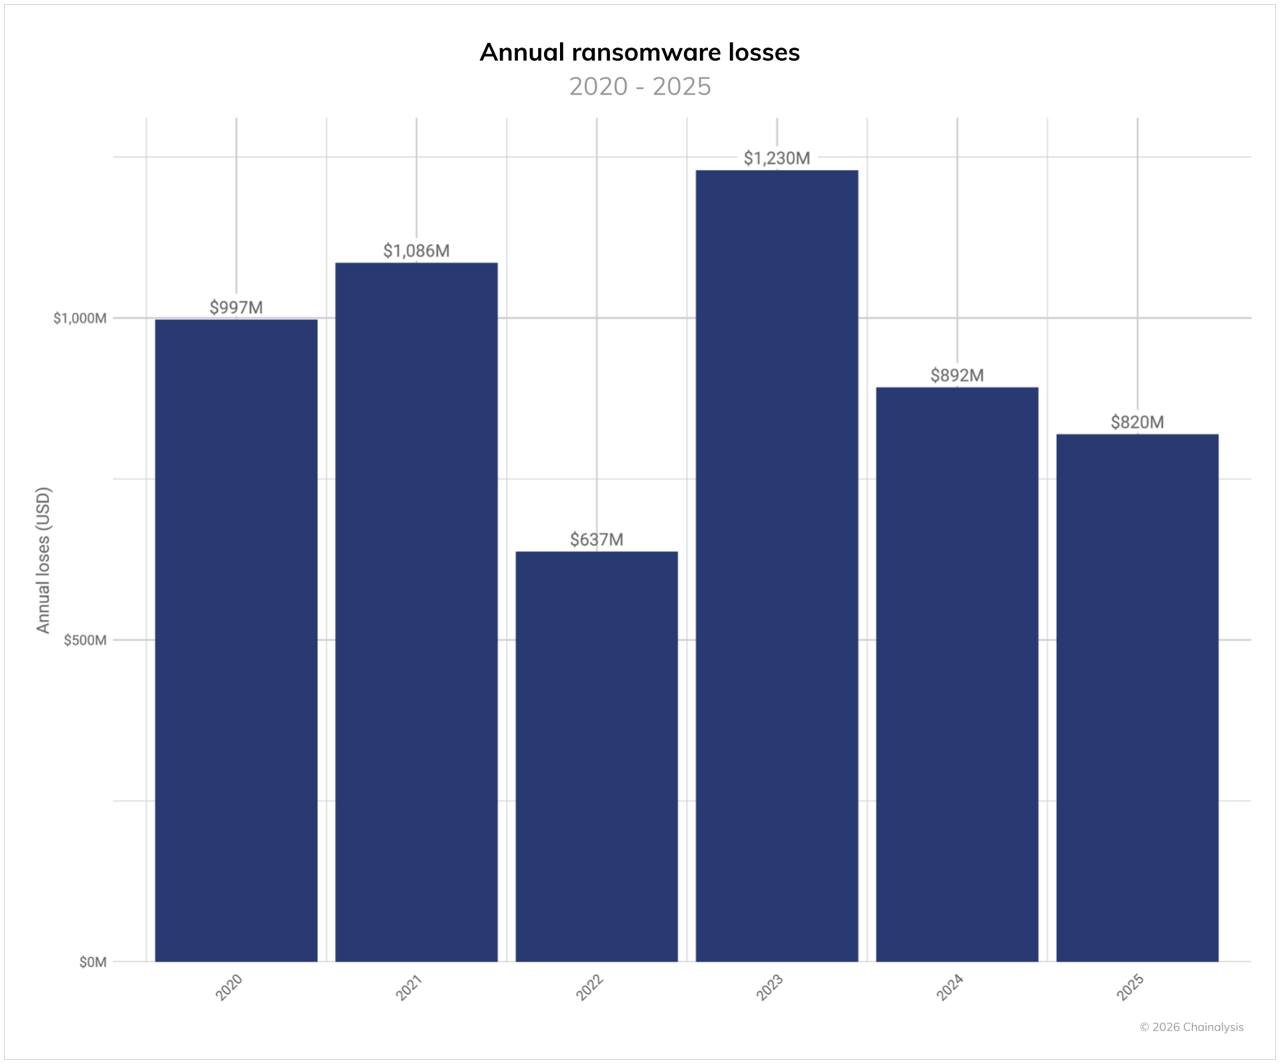
Malgré cela, la différence entre les paiements effectués en 2024 et 2025 pour des ransomwares reste minime, montrant une stagnation alors même que les attaques ont augmenté. Les experts ont attribué cette situation à des facteurs complexes au sein de l’industrie.
Il s’agit notamment d’une répression accrue des réseaux et des opérateurs de ransomwares, ainsi que de la décentralisation du marché des ransomwares. Au lieu de quelques souches d’attaque dominantes, des groupes indépendants plus petits sont apparus, ce qui rend le suivi et l’attribution plus difficiles.
Il est intéressant de noter que le montant médian des rançons payées a également augmenté de 368 % en 2025. Il est passé de 12 738 dollars l’année précédente à 59 556 dollars, ce qui suggère que si moins de victimes ont payé, celles qui l’ont fait ont payé beaucoup plus que l’année précédente.
Les attaquants de ransomware ciblent de plus en plus les entreprises de taille moyenne
Par ailleurs, le rapport observe que la plupart des auteurs d’attaques par ransomware ciblent les petites et moyennes organisations plutôt que les grandes entreprises.
Elle a noté que cette approche est due à l’hypothèse selon laquelle les petites victimes sont plus susceptibles de payer. Il en résulte moins d’attaques à grande échelle et qui font la une des journaux.
Les États-Unis restent toutefois la région la plus ciblée, le Canada, l’Allemagne et le Royaume-Uni ayant également subi un grand nombre d’attaques. Les industries les plus visées dans ces pays sont l’industrie manufacturière et les services financiers et professionnels, mais les attaquants s’en prennent également à la logistique, à la chaîne d’approvisionnement et à d’autres infrastructures.
Toutefois, cela ne reflète pas la pratique habituelle des attaques de ransomware. Ils semblent être généralement opportunistes et plus axés sur les vulnérabilités que sur le secteur.
Le rapport indique que
“Les acteurs du ransomware restent très opportunistes. Ils ne privilégient pas systématiquement un secteur spécifique à un moment donné de l’année. Au lieu de cela, ils exploitent les services exposés et les mauvaises configurations au fur et à mesure qu’ils apparaissent, et capitalisent sur les vulnérabilités nouvellement divulguées.”
Malgré la prédominance des attaques visant les petites et moyennes entreprises, plusieurs attaques majeures ont eu lieu au cours de l’année. La plus notable a été l’attaque contre Jaguar Land Rover, qui a causé une perte économique estimée à 2,5 milliards de dollars.
Une autre attaque du groupe Scattered Spider a également perturbé les activités du groupe de distribution britannique Marks & Spencer. L’entreprise a ainsi subi des pertes de plusieurs millions d’euros.




