Boomer
 Covenant x402
 Claudia
 Pearl
 Quantus
 Bitcoin
 NEAR Protocol

Ideas clave
- La amenaza cuántica para Bitcoin llevó a Coinbase a proponer diseños de firma flexibles y a preparar la red con antelación.
- Coinbase identificó el BIP-360 y el P2TRv2 como posibles bases para la transición poscuántica de Bitcoin.
- El Proyecto Eleven calculó que 7,1 millones de BTC tienen claves públicas expuestas, lo que supone un riesgo potencial para la seguridad en el futuro.
El 13 de octubre, Coinbase instó a los desarrolladores de Bitcoin a acelerar los preparativos contra futuros ataques de computación cuántica. La plataforma de intercambio advirtió de que mejorar la seguridad criptográfica de Bitcoin podría llevar varios años.
La advertencia se produjo tras la creciente preocupación por las direcciones de criptomonedas con claves públicas expuestas. El Proyecto Eleven calculó que unos 7,1 millones de BTC podrían verse afectados por futuros ataques cuánticos.
Coinbase presentó varias propuestas técnicas, entre ellas el BIP-360, las firmas híbridas y los requisitos de custodia institucional. Sin embargo, estas recomendaciones no suponen actualizaciones aprobadas para la red de Bitcoin.
Coinbase recomienda soluciones ante la amenaza cuántica para Bitcoin
En la entrada del blog, Coinbase también recomendó soluciones ante las amenazas de la computación cuántica. Aunque advirtió de que la transición de Bitcoin a los esquemas de firma poscuánticos (PQ) es compleja y llevará años, la plataforma instó a empezar a prepararse de inmediato.
La recomendación de Coinbase sobre la computación cuántica y Bitcoin también incluía otras soluciones técnicas propuestas. La plataforma propuso que los sistemas de firma PQ tuvieran un diseño flexible que permitiera múltiples sistemas de firma.
La plataforma reconoció que algunas de las soluciones propuestas actualmente, como P2MR (BIP-360) y P2TRv2, parecen ofrecer esta flexibilidad.b
Además, abogó por un enfoque que permitiera a las carteras activas de Bitcoin utilizar sistemas de firma híbridos, que admitieran tanto las firmas tradicionales como los esquemas PQ.
La plataforma también recomendó los esquemas de firma PQ sin estado junto con los que sí lo tienen, dada su seguridad. Coinbase destacó además que cualquier esquema PQ debe ser compatible con MPC, ya que es un factor clave para los usuarios institucionales.
7 millones en BTC en peligro por la amenaza de la computación cuántica
La declaración de Coinbase llega en medio de las recientes preocupaciones sobre la amenaza que supone la computación cuántica para las criptomonedas. Justin Drake, investigador de la Fundación Ethereum, advirtió la semana pasada de que la comunidad de las criptomonedas entraría en «modo búnker» debido a las amenazas de la computación cuántica.
El investigador mencionó los avances en IA para las matemáticas avanzadas y señaló que los modelos de IA podrían recuperar pronto claves privadas a partir de claves públicas.
Según un informe de Project Eleven del año pasado, hay unos 7 millones de bitcoins en direcciones cuyas claves públicas ya se han revelado en la cadena de bloques. Esto los hace vulnerables a un futuro ataque cuántico. En Ethereum, el 65 % de los ETH se enfrentan a una exposición similar.
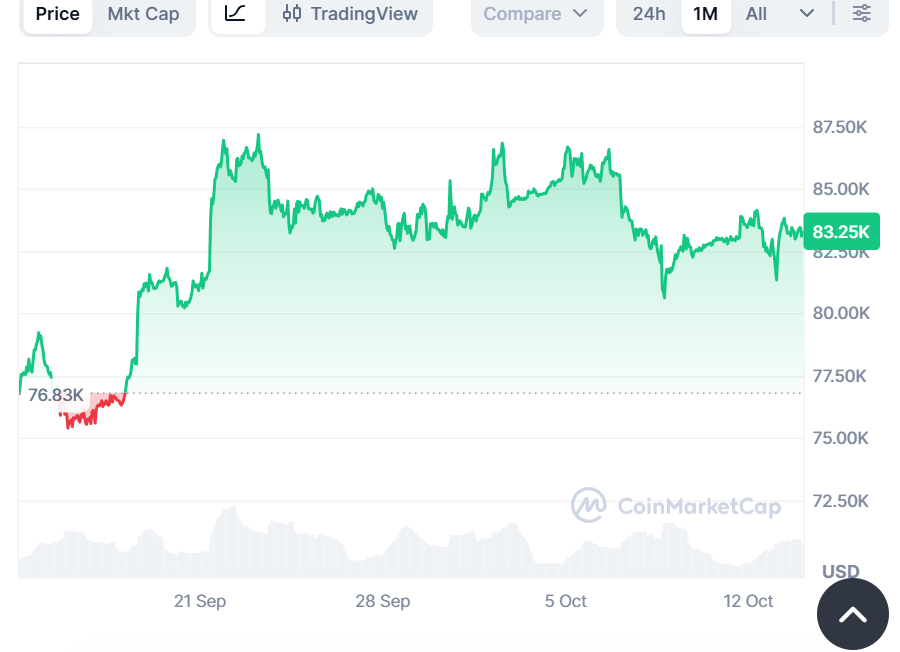
Dado que parte de esos BTC se encuentran en direcciones perdidas o inactivas, existe la preocupación de que la computación cuántica pueda dejarlos al descubierto. Coinbase también reconoció la necesidad de establecer una vía para que las direcciones puedan migrar más adelante a los esquemas PQ.
Sin embargo, Coinbase señaló que esto debería considerarse al margen del trabajo técnico centrado en añadir esquemas de firma PQ a Bitcoin lo antes posible.
Curiosamente, Bitcoin tiene que lidiar con algo más que la computación cuántica. Hace unos meses, la cartera fría de Bitcoin Cold Card se vio afectada por un ataque a gran escala que provocó la pérdida de más de 100 millones de dólares.
En un incidente más reciente, los usuarios de Ledger han perdido unos 100 millones de dólares debido a un ataque a la cadena de suministro dirigido contra uno de sus distribuidores, Cryptobillis. Los delincuentes implantaron un chip espía en la cartera fría de Ledger y lo utilizaron para acceder a las frases de recuperación de los usuarios y robarles sus activos.
Este artículo tiene fines meramente informativos y no constituye asesoramiento financiero, de inversión ni de ciberseguridad.