Minter
 Quack AI
 STONK
 Pons
 Sui
 Pearl
 Bittensor

Aperçu des principaux éléments
- Nouvelles sur les crypto-monnaies : Google a déclaré que la plupart des portefeuilles de crypto-monnaies pourraient être piratés en quelques minutes par un ordinateur quantique avancé.
- Les recherches de Google montrent que l’attaque nécessite moins de 500 000 qubits physiques.
- Google a vérifié ses résultats à l’aide d’une preuve de connaissance nulle afin d’éviter de publier une feuille de route qui pourrait être suivie par des acteurs malveillants.
Des informations sur les cryptomonnaies émanant de la division Quantum AI de Google ont relancé la question de la sécurité à long terme des réseaux de blockchains.
Dans un livre blanc récemment publié, des chercheurs de Google ont révélé que la rupture de la cryptographie à courbe elliptique protégeant la plupart des portefeuilles de crypto-monnaie nécessiterait beaucoup moins de ressources informatiques quantiques que ce qui avait été estimé précédemment.
La recherche rend la menace plus concrète et appelle directement le secteur de la cryptographie à commencer à migrer vers la cryptographie post-quantique d’ici à 2029.
Crypto News : Le livre blanc de Google divise par 20 le seuil du Qubit
La principale conclusion du livre blanc de Google est une réduction notable des ressources informatiques quantiques estimées nécessaires pour résoudre le problème du logarithme discret de la courbe elliptique à 256 bits, connu sous le nom d’ECDLP-256.
Il s’agit du problème mathématique qui sous-tend la cryptographie à courbe elliptique, qui sécurise les clés privées et la signature des transactions sur la plupart des grandes blockchains, y compris Bitcoin et Ethereum.
Google a compilé deux circuits quantiques mettant en œuvre l’algorithme de Shor pour l’ECDLP-256. Le premier utilise moins de 1 200 qubits logiques et 90 millions de portes de Toffoli. Le second utilise moins de 1 450 qubits logiques et 70 millions de portes de Toffoli.
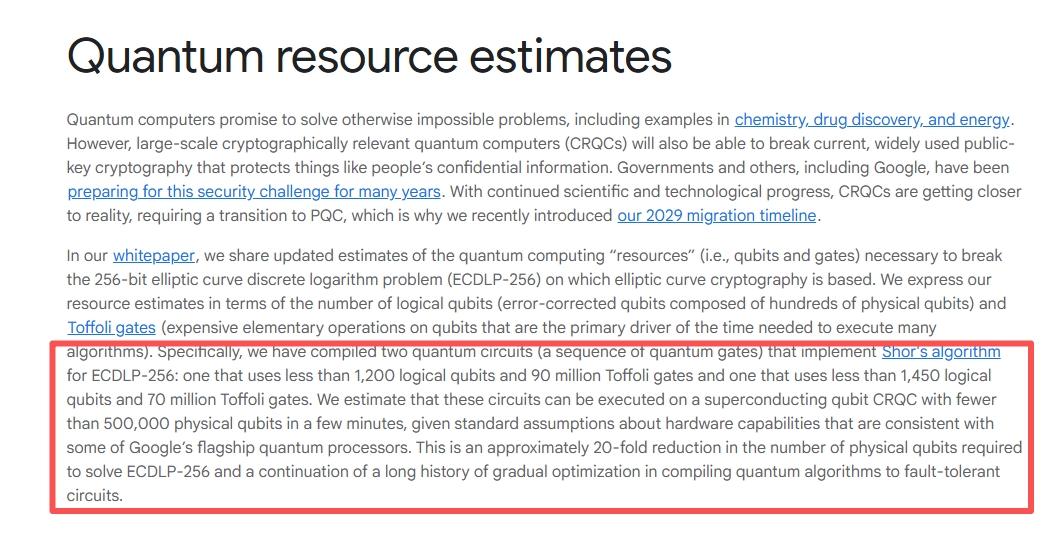
Google estime que ces deux circuits pourraient être exécutés en quelques minutes sur un système de qubits supraconducteurs comportant moins de 500 000 qubits physiques.
Ce chiffre est environ 20 fois plus efficace que les estimations précédentes pour la même attaque. Haseeb Qureshi, associé gérant de Dragonfly Capital, a indiqué en réponse à la publication que la recherche améliore l’efficacité du craquage de l’ECDSA d’environ 20 fois, ce qui repousse le délai prévu pour que cette menace devienne exploitable à l’avenir.
L’implication pratique est qu’un futur ordinateur quantique cryptographiquement pertinent, ou CRQC, capable de ces opérations serait en mesure de dériver une clé privée à partir d’une clé publique exposée sur la chaîne. Cela permettrait à un pirate de voler des fonds à partir de n’importe quelle adresse de portefeuille qui a précédemment envoyé une transaction.
Ce que l’industrie doit faire avant 2029
Le livre blanc de Google est direct quant à la voie à suivre. La cryptographie post-quantique, ou PQC, désigne les algorithmes cryptographiques conçus pour résister aux attaques des ordinateurs quantiques. Contrairement à la cryptographie à courbe elliptique, la PQC n’est pas vulnérable à l’algorithme de Shor ou à ses variantes.
Google a décrit la PQC comme une voie bien comprise vers la sécurité de la blockchain post-quantique et a cité des exemples de mises en œuvre de la blockchain post-quantique et de déploiements expérimentaux de la PQC déjà en cours de développement.
La société a fixé son propre calendrier de migration pour 2029 et a appelé l’ensemble de la communauté des crypto-monnaies à traiter cette échéance de toute urgence.
Deux recommandations à court terme ressortent du livre blanc. La première est que les utilisateurs et les développeurs cessent de réutiliser ou d’exposer inutilement les adresses des portefeuilles.
Lorsqu’une adresse de portefeuille envoie une transaction, sa clé publique est révélée sur la chaîne, ce qui rend l’adresse potentiellement vulnérable une fois qu’une CRQC existe. Les adresses qui ont reçu des fonds mais n’en ont jamais envoyé restent protégées car leur clé publique n’a pas été révélée.
La deuxième recommandation concerne les pièces de monnaie abandonnées, une préoccupation d’ordre politique concernant les portefeuilles qui ne sont plus gérés activement.
Comment Google a divulgué la recherche sans créer de feuille de route pour les attaques
L’un des aspects les plus inhabituels de l’approche de Google en matière de divulgation a été sa décision de vérifier les résultats de la recherche à l’aide d’une preuve à connaissance nulle plutôt que de publier les circuits quantiques proprement dits.
Google a déclaré qu’il s’était entretenu avec le gouvernement américain avant la publication et qu’il avait mis au point cette méthode de vérification spécifiquement pour permettre de confirmer la recherche sans donner aux acteurs malveillants un guide étape par étape pour l’exécution de l’attaque.