
 Pearl
 Pudgy Penguins
 NEAR Protocol
 Quack AI
 Canton
 Starknet
 Derive

Wichtige Einblicke
- Krypto-Nachrichten: Google hat erklärt, dass die meisten Krypto-Wallets innerhalb von Minuten von einem fortschrittlichen Quantencomputer geknackt werden könnten.
- Googles Forschung zeigt, dass der Angriff weniger als 500.000 physische Qubits benötigt.
- Google hat seine Ergebnisse mit Hilfe eines Zero-Knowledge-Proofs verifiziert, um zu vermeiden, dass eine Roadmap veröffentlicht wird, die von schlechten Akteuren verfolgt werden könnte.
Krypto-Nachrichten aus der Quantum AI-Abteilung von Google haben die Dringlichkeit der langfristigen Sicherheit von Blockchain-Netzwerken neu beleuchtet.
In einem kürzlich veröffentlichten Whitepaper haben Google-Forscher gezeigt, dass das Brechen der elliptischen Kurven-Kryptographie, die die meisten Kryptowährungs-Geldbörsen schützt, weit weniger Quantencomputer-Ressourcen erfordern würde als bisher angenommen.
Die Forschung macht die Bedrohung konkreter und fordert die Kryptoindustrie direkt auf, bis 2029 auf Post-Quantum-Kryptographie umzusteigen.
Krypto Nachrichten: Googles Whitepaper senkt den Qubit-Schwellenwert um das 20-fache
Das Hauptergebnis des Whitepapers von Google ist eine bemerkenswerte Reduzierung der geschätzten Quantencomputer-Ressourcen, die benötigt werden, um das 256-Bit Elliptic Curve Discrete Logarithm Problem, bekannt als ECDLP-256, zu lösen.
Dies ist das mathematische Problem, das der elliptischen Kurven-Kryptographie zugrunde liegt, die private Schlüssel und Transaktionssignierungen in den meisten großen Blockchains, einschließlich Bitcoin und Ethereum, sichert.
Google hat zwei Quantenschaltungen zusammengestellt, die den Shor-Algorithmus für ECDLP-256 implementieren. Der erste verwendet weniger als 1.200 logische Qubits und 90 Millionen Toffoli-Gatter. Die zweite benötigt weniger als 1.450 logische Qubits und 70 Millionen Toffoli-Gatter.
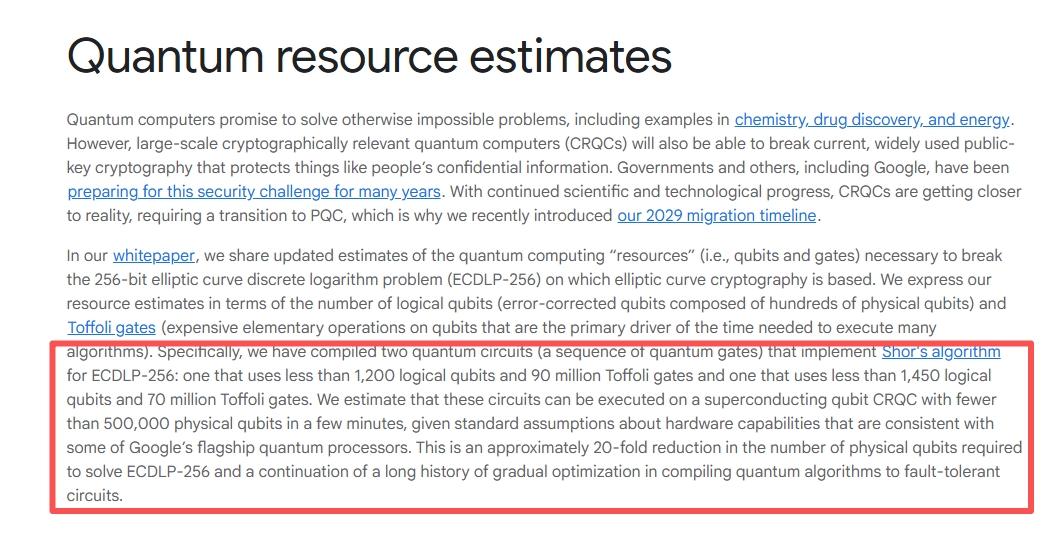
Beide Schaltkreise, so schätzt Google, könnten auf einem supraleitenden Qubit-System mit weniger als 500.000 physischen Qubits in wenigen Minuten ausgeführt werden.
Diese Zahl ist etwa 20 Mal effizienter als frühere Schätzungen für den gleichen Angriff. Haseeb Qureshi, geschäftsführender Gesellschafter von Dragonfly Capital, bemerkte als Reaktion auf die Veröffentlichung, dass die Forschung die Effizienz des ECDSA-Knackens um etwa das 20-fache verbessert, was den erwarteten Zeitpunkt, an dem diese Bedrohung einsatzfähig wird, eher nach vorne als nach hinten verschiebt.
In der Praxis bedeutet dies, dass ein zukünftiger kryptographisch relevanter Quantencomputer (CRQC), der zu diesen Operationen in der Lage ist, einen privaten Schlüssel von einem öffentlichen Schlüssel ableiten kann, der auf der Kette offengelegt wird. Dies würde es einem Angreifer ermöglichen, Geld von jeder Wallet-Adresse zu stehlen, die zuvor eine Transaktion gesendet hat.
Was die Industrie vor 2029 tun muss
Das Whitepaper von Google zeigt direkt den Weg in die Zukunft auf. Post-Quantum-Kryptographie, oder PQC, bezieht sich auf kryptographische Algorithmen, die entwickelt wurden, um Angriffen von Quantencomputern zu widerstehen. Im Gegensatz zur Kryptographie mit elliptischen Kurven ist PQC nicht anfällig für den Shor-Algorithmus oder seine Varianten.
Google beschrieb PQC als einen wohlverstandenen Weg zur Post-Quantum-Blockchain-Sicherheit und verwies auf Beispiele für Post-Quantum-Blockchain-Implementierungen und experimentelle PQC-Implementierungen, die sich bereits in der Entwicklung befinden.
Das Unternehmen hat seinen eigenen Zeitplan für die Umstellung auf das Jahr 2029 festgelegt und die breitere Kryptowährungsgemeinschaft dazu aufgerufen, diese Frist mit Dringlichkeit zu behandeln.
Zwei kurzfristige Empfehlungen stechen aus dem Whitepaper hervor. Die erste ist, dass Benutzer und Entwickler aufhören sollten, Wallet-Adressen wiederzuverwenden oder unnötig preiszugeben.
Wenn eine Wallet-Adresse eine Transaktion sendet, wird ihr öffentlicher Schlüssel auf der Kette offengelegt, wodurch die Adresse potenziell angreifbar wird, sobald ein CRQC existiert. Adressen, die zwar Geld erhalten, aber nie etwas gesendet haben, bleiben geschützt, da ihre öffentlichen Schlüssel nicht offengelegt wurden.
Die zweite Empfehlung befasst sich mit aufgegebenen Münzen, einem Problem auf politischer Ebene im Zusammenhang mit Wallets, die nicht mehr aktiv verwaltet werden.
Wie Google die Forschung offenlegte, ohne eine Roadmap für Angriffe zu erstellen
Einer der ungewöhnlicheren Aspekte von Googles Offenlegungsansatz war die Entscheidung, die Forschungsergebnisse mit einem Zero-Knowledge-Proof zu verifizieren, anstatt die tatsächlichen Quantenschaltungen zu veröffentlichen.
Google erklärte, dass es sich vor der Veröffentlichung mit der US-Regierung abgestimmt und diese Überprüfungsmethode speziell entwickelt hat, um die Forschung zu bestätigen, ohne bösen Akteuren eine Schritt-für-Schritt-Anleitung zur Ausführung des Angriffs zu geben.




