Dacity Coin
 Pearl
 Monad
 Aerodrome Finance
 Pump.fun
 Pudgy Penguins
 NeoSoul

ข้อมูลเชิงลึกที่สำคัญ
- ข่าวคริปโต: กูเกิลระบุว่ากระเป๋าเงินคริปโตส่วนใหญ่สามารถถูกเจาะได้ภายในไม่กี่นาทีโดยคอมพิวเตอร์ควอนตัมขั้นสูง
- ผลการวิจัยของ Google แสดงให้เห็นว่าการโจมตีดังกล่าวต้องการคิวบิตทางกายภาพน้อยกว่า 500,000 ตัว
- Google ตรวจสอบความถูกต้องของผลการวิจัยโดยใช้การพิสูจน์แบบไร้ความรู้ (zero-knowledge proof) เพื่อหลีกเลี่ยงการเผยแพร่แผนงานที่ผู้ไม่ประสงค์ดีอาจนำไปใช้ได้
ข่าวเกี่ยวกับคริปโตเคอร์เรนซีจากแผนกปัญญาประดิษฐ์ควอนตัมของ Google ได้จุดประกายความเร่งด่วนครั้งใหม่เกี่ยวกับความปลอดภัยในระยะยาวของเครือข่ายบล็อกเชน
ในรายงานฉบับใหม่ที่เผยแพร่ นักวิจัยของ Google เปิดเผยว่า การเจาะระบบการเข้ารหัสแบบวงรี (elliptic curve cryptography) ที่ปกป้องกระเป๋า เงินดิจิทัล ส่วนใหญ่ จะใช้ทรัพยากรการคำนวณควอนตัม (quantum computing resources) น้อยกว่าที่เคยประเมินไว้มาก
งานวิจัยนี้ทำให้ภัยคุกคามมีความชัดเจนยิ่งขึ้น และเรียกร้องโดยตรงให้วงการคริปโตเคอร์เรนซีเริ่มเปลี่ยนไปใช้การเข้ารหัสแบบหลังควอนตัมภายในปี 2029
ข่าวคริปโต: เอกสารไวท์เปเปอร์ของ Google ลดเกณฑ์ขั้นต่ำของคิวบิตลง 20 เท่า
ผลการค้นพบหลักในเอกสารวิจัยของ Google คือการลดลงอย่างเห็นได้ชัดของทรัพยากรการคำนวณควอนตัมที่คาดการณ์ไว้ซึ่งจำเป็นต่อการแก้ปัญหาลอการิทึมแบบไม่ต่อเนื่องของเส้นโค้งวงรี 256 บิต หรือที่รู้จักกันในชื่อ ECDLP-256
นี่คือปัญหาทางคณิตศาสตร์ที่เป็นพื้นฐานของการเข้ารหัสแบบเส้นโค้งวงรี ซึ่งใช้ในการรักษาความปลอดภัยของกุญแจส่วนตัวและการลงนามธุรกรรมในบล็อกเชนหลักส่วนใหญ่ รวมถึง Bitcoin และ Ethereum
Google ได้สร้างวงจรควอนตัมสองวงจรที่ใช้ขั้นตอนวิธีของ Shor สำหรับ ECDLP-256 วงจรแรกใช้คิวบิตเชิงตรรกะน้อยกว่า 1,200 ตัว และเกต Toffoli 90 ล้านตัว วงจรที่สองใช้คิวบิตเชิงตรรกะน้อยกว่า 1,450 ตัว และเกต Toffoli 70 ล้านตัว
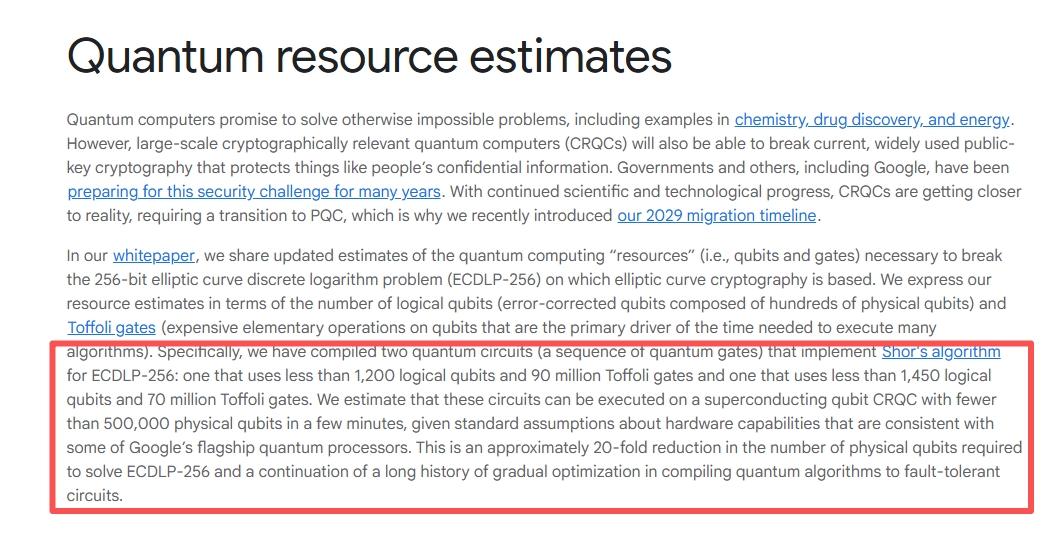
Google ประมาณการว่า วงจรทั้งสองสามารถทำงานได้บนระบบคิวบิตตัวนำยิ่งยวดที่มีคิวบิตทางกายภาพน้อยกว่า 500,000 ตัวภายในเวลาไม่กี่นาที
ตัวเลขดังกล่าวมีประสิทธิภาพมากกว่าการประมาณการก่อนหน้านี้สำหรับการโจมตีแบบเดียวกันถึงประมาณ 20 เท่า Haseeb Qureshi หุ้นส่วนผู้จัดการของ Dragonfly Capital กล่าวตอบต่อการตีพิมพ์เผยแพร่ว่า งานวิจัยนี้ช่วยเพิ่มประสิทธิภาพในการเจาะระบบ ECDSA ได้ประมาณ 20 เท่า ซึ่งจะทำให้ช่วงเวลาที่คาดว่าจะสามารถดำเนินการรับมือกับภัยคุกคามนี้ได้นั้นเร็วขึ้น แทนที่จะช้าลง
ผลกระทบในทางปฏิบัติก็คือ คอมพิวเตอร์ควอนตัมที่เกี่ยวข้องกับการเข้ารหัสลับในอนาคต หรือ CRQC ที่สามารถดำเนินการเหล่านี้ได้ จะสามารถสร้างกุญแจส่วนตัวจากกุญแจสาธารณะที่เปิดเผยอยู่บนบล็อกเชนได้ ซึ่งจะทำให้ผู้โจมตีสามารถขโมยเงินจากที่อยู่กระเป๋าเงินใดๆ ก็ตามที่เคยส่งธุรกรรมมาก่อนได้
สิ่งที่อุตสาหกรรมต้องทำก่อนปี 2029
เอกสารไวท์เปเปอร์ของ Google ระบุถึงแนวทางข้างหน้าอย่างชัดเจน การเข้ารหัสลับหลังควอนตัม หรือ PQC หมายถึงอัลกอริธึมการเข้ารหัสลับที่ออกแบบมาเพื่อต้านทานการโจมตีจากคอมพิวเตอร์ควอนตัม ซึ่งแตกต่างจากการเข้ารหัสลับแบบเส้นโค้งวงรี PQC ไม่ได้รับผลกระทบจากอัลกอริธึมของ Shor หรือรูปแบบต่างๆ ของมัน
Google อธิบายว่า PQC เป็นแนวทางที่เข้าใจกันดีในการสร้างความปลอดภัยของบล็อกเชนยุคหลังควอนตัม และชี้ให้เห็นตัวอย่างของการนำบล็อกเชนยุคหลังควอนตัมไปใช้งานจริง และการทดลองใช้งาน PQC ที่กำลังอยู่ระหว่างการพัฒนา
บริษัทได้กำหนดกรอบการย้ายระบบของตนเองไว้ที่ปี 2029 และเรียกร้องให้ชุมชนคริปโตเคอร์เรนซีโดยรวมให้ความสำคัญกับกำหนดเส้นตายนี้อย่างเร่งด่วน
จากเอกสารไวท์เปเปอร์ มีข้อเสนอแนะระยะสั้นที่โดดเด่นอยู่สองประการ ประการแรกคือ ผู้ใช้และนักพัฒนาควรหยุดการนำที่อยู่กระเป๋าเงินดิจิทัลมาใช้ซ้ำหรือเปิดเผยโดยไม่จำเป็น
เมื่อที่อยู่กระเป๋าเงินส่งธุรกรรม กุญแจสาธารณะของที่อยู่นั้นจะถูกเปิดเผยบนบล็อกเชน ทำให้ที่อยู่นั้นอาจตกอยู่ในความเสี่ยงเมื่อมีการสร้าง CRQC ขึ้นมา ที่อยู่ที่ได้รับเงินแต่ไม่เคยส่งเงินใดๆ จะยังคงได้รับการปกป้อง เนื่องจากกุญแจสาธารณะของที่อยู่นั้นยังไม่ถูกเปิดเผย
ข้อเสนอแนะข้อที่สองเกี่ยวข้องกับเหรียญดิจิทัลที่ถูกทิ้งร้าง ซึ่งเป็นข้อกังวลในระดับนโยบายเกี่ยวกับกระเป๋าเงินดิจิทัลที่ไม่ได้รับการจัดการอย่างต่อเนื่องอีกต่อไป
Google เปิดเผยผลการวิจัยโดยไม่สร้างแผนรับมือการโจมตีอย่างไร
หนึ่งในแง่มุมที่ค่อนข้างแปลกประหลาดของแนวทางการเปิดเผยข้อมูลของ Google คือการตัดสินใจตรวจสอบผลการวิจัยโดยใช้การพิสูจน์แบบไร้ความรู้ (zero-knowledge proof) แทนที่จะเผยแพร่วงจรควอนตัมจริง ๆ
Google ระบุว่า บริษัทได้หารือกับรัฐบาลสหรัฐฯ ก่อนการเผยแพร่ และได้พัฒนาระบบการตรวจสอบนี้ขึ้นมาโดยเฉพาะเพื่อให้สามารถยืนยันผลการวิจัยได้โดยไม่เปิดโอกาสให้ผู้ไม่ประสงค์ดีสามารถลงมือโจมตีได้ทีละขั้นตอน