Dacity Coin
 Bitcoin
 Pearl
 NEAR Protocol
 Quantus
 Bittensor
 Pudgy Penguins

Ключевые выводы:
- Следователи связывают последний взлом криптовалюты Polymarket со взломом внутреннего ключа кошелька.
- Разработчики Polymarket заявили, что пользовательские фонды и системы разрешения рынка остаются незатронутыми.
- Этот инцидент пополнил растущий список нарушений безопасности DeFi, о которых сообщалось в этом месяце.
Блокчейн-исследователь ZachXBT сообщил о предполагаемом эксплойте, связанном с контрактом Polymarket, работающим в сети Polygon. По первоначальным оценкам, злоумышленник вывел активы на сумму более $520 000.
Этот инцидент дополняет растущую волну нарушений безопасности криптовалют, о которых сообщалось в мае, после недавних атак на Echo Protocol и KelpDAO.
Контракт Polymarket стал мишенью последнего взлома криптовалюты
ZachXBT сообщил о подозрительном эксплойте, связанном с контрактом UMA CTF Adapter от Polymarket в сети Polygon. Согласно оповещению сообщества, которым поделился ZachXBT, инцидент мог привести к потерям, превышающим $520,000. Данные, полученные от Arkham Intelligence, также показывают, что эксплойт был обнаружен.
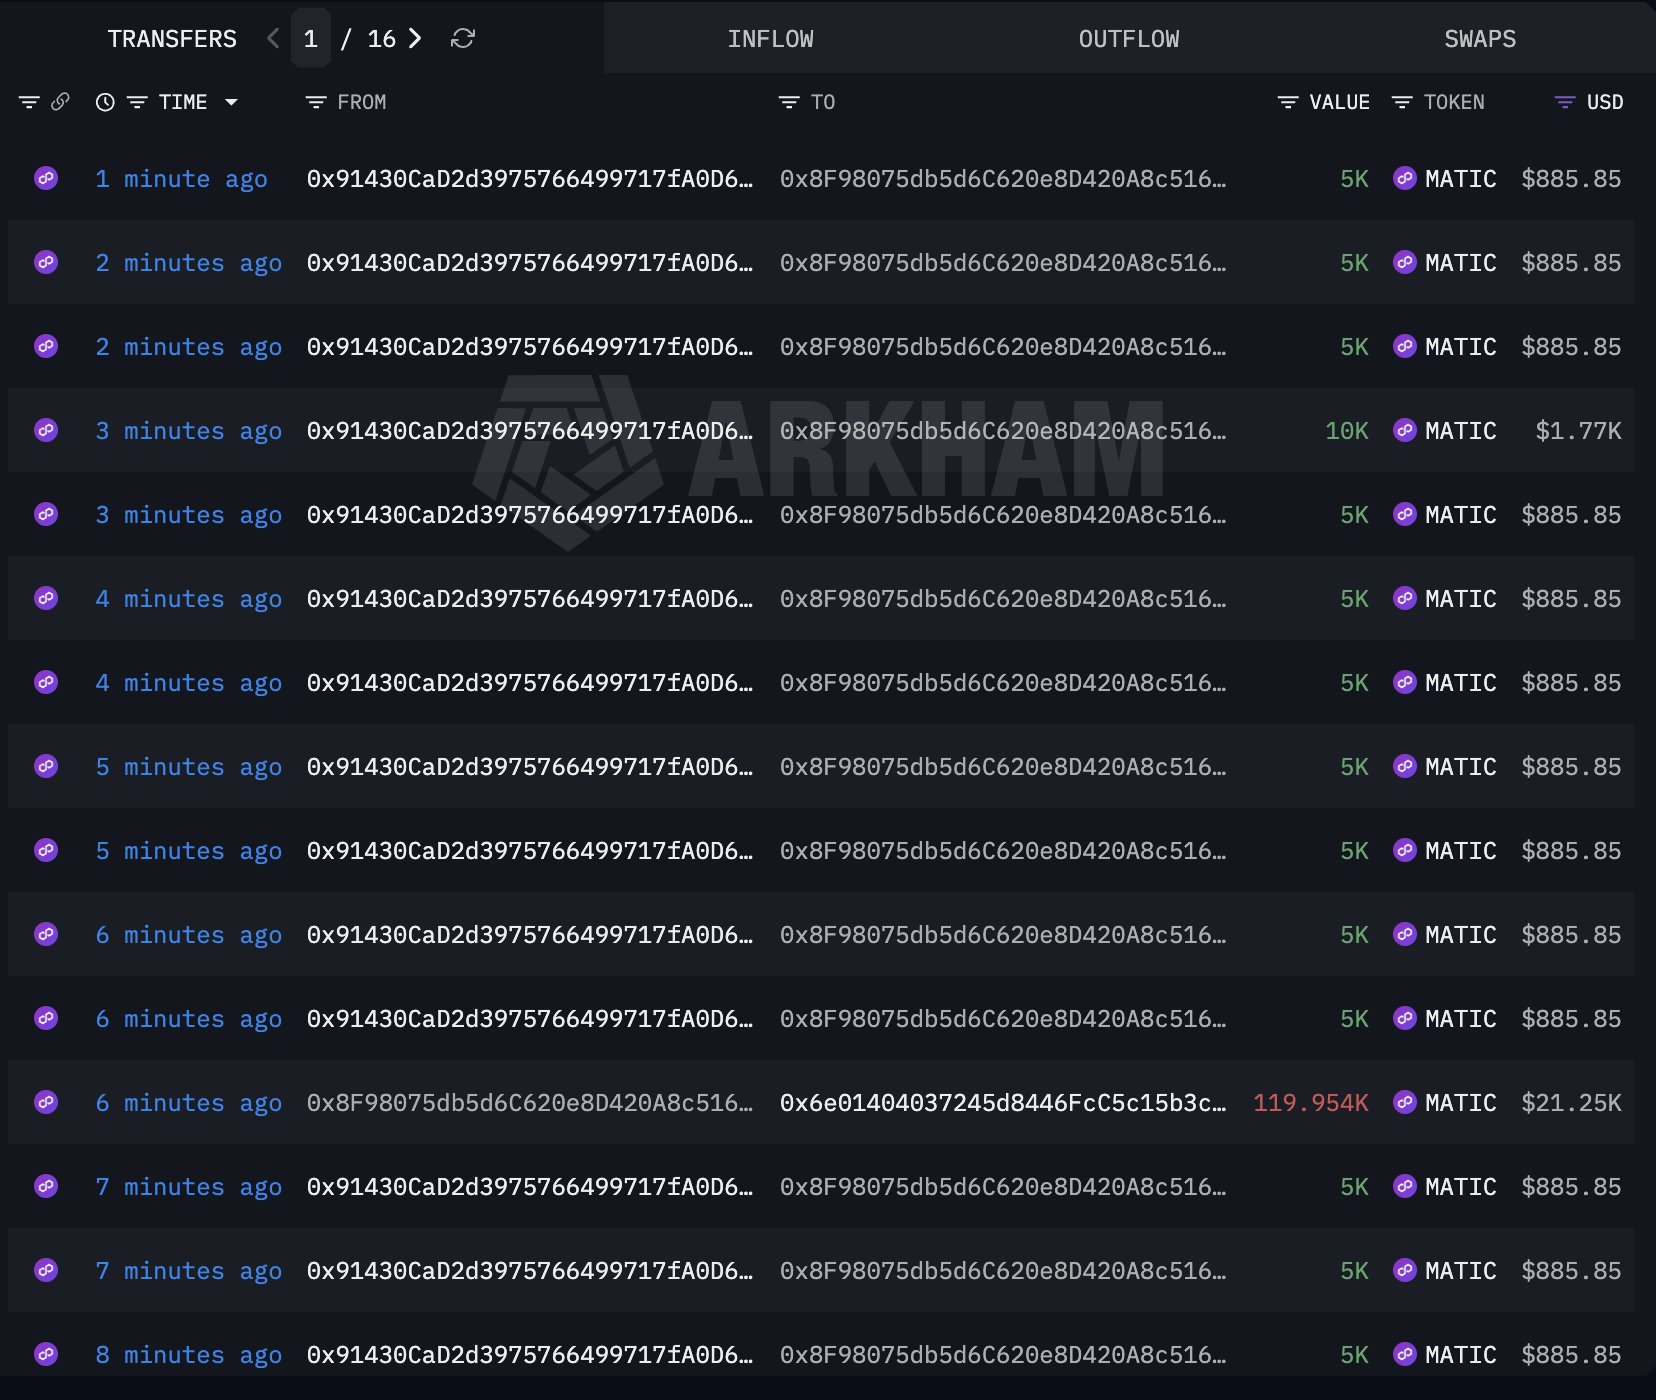
Согласно отчету, кошелек злоумышленника постоянно выводил небольшие суммы токенов POL из контрактов, связанных с системой UMA CTF Adapter компании Polymarket, причем транзакции происходили примерно каждые 30 секунд.
В каждом переводе, как сообщается, участвовало около 5 000 токенов POL, а совокупные потери в итоге превысили 600 000 долларов.
Позже разработчики Polymarket признали инцидент с безопасностью в публичном заявлении на сайте X.
“Мы в курсе сообщений о безопасности, связанных с выплатой вознаграждений. Средства пользователей и разрешение рынка находятся в безопасности”.
Команда заявила, что первые результаты указывают на взлом закрытого ключа, привязанного к внутреннему кошельку, используемому для оперативного пополнения счета. Разработчики добавили, что взлом не затронул основные контракты или инфраструктуру Polymarket.
Крипто-взломы продолжают расти по всему миру
В этом месяце мая участились случаи взлома криптовалют. Ранее на этой неделе компания Echo Protocol была вынуждена остановить межцепочечные переводы, после того как злоумышленник использовал несанкционированные токены eBTC на сумму $76,7 млн. в экосистеме Monad.
Согласно отчетам, позже злоумышленник использовал 45 eBTC в качестве залога на Curvance, чтобы занять почти $868 000 в обернутом Биткойне. Аналогичным образом, ранее в мае эксплойт KelpDAO также опустошил в общей сложности $292 миллиона.
Эксплойт привел к компрометации узлов RPC, нарушению работы внешней инфраструктуры RPC и подделке межцепочечных сообщений, использовавшихся во время атаки.
Polymarket стремится выйти на рынок Японии
Еще одним событием стало то, что компания Polymarket, по сообщениям, готовится выйти на японский рынок. В отчете Bloomberg сообщается, что платформа предсказаний планирует получить разрешение на работу рынков предсказаний в стране к 2030 году.
В отчете говорится, что компания Polymarket назначила своего представителя в Японии и планирует лоббировать интересы регулирующих органов и политиков. Они стремятся добиться легализации и разрешения платформ рынка предсказаний.
Согласно источникам, компания рассматривает Японию как значительную нереализованную возможность роста. По сообщениям, усилиями по расширению в этой стране руководит Майк Эйдлин.
В настоящее время Polymarket блокирует пользователей, находящихся в Японии, от размещения ставок на платформе в связи с существующими нормативными требованиями.
С другой стороны, Индия, как сообщается, рассматривает возможность запрета таких платформ прогнозирования, как Kalsi и Polymarket. По сообщениям, ожидается, что приказы будут выполняться в соответствии с разделом 69A индийского Закона об информационных технологиях. Он дает властям право предписывать интернет-провайдерам блокировать доступ к онлайн-платформам.