
 Pearl
 Pudgy Penguins
 NEAR Protocol
 Quack AI
 Canton
 Starknet
 Derive

ข้อมูลเชิงลึกที่สำคัญ
- Ki Young Ju ซีอีโอของ CryptoQuant แสดงความเห็นว่ากลุ่ม Lazarus ของเกาหลีเหนืออาจอยู่เบื้องหลังการโจมตี Upbit เมื่อเร็วๆ นี้
- ตลาดหลักทรัพย์ของเกาหลีเพิ่งถูกโจมตี โดยแฮกเกอร์ขโมยสินทรัพย์ต่างๆ ที่ใช้พื้นฐานของ Solana มูลค่าเกือบ 37 ล้านดอลลาร์
- ลิงก์ไปยังกลุ่ม Lazarus นี้เป็นการติดตามประวัติของกลุ่มในการดำเนินการแฮ็กการแลกเปลี่ยนที่สำคัญบางส่วนเมื่อเร็วๆ นี้
คี ยองจู ซีอีโอของ CryptoQuant แย้งว่ากลุ่ม Lazarus Group ของเกาหลีเหนือได้ดำเนินการโจมตี Upbit เมื่อเร็ว ๆ นี้ โดยเขาโต้แย้งว่าการโจมตีครั้งนี้คล้ายคลึงกับวิธีการที่กลุ่มนี้ใช้ในการแฮ็กเว็บเทรดก่อนหน้านี้
จูเสนอว่ารูปแบบการโจมตีนี้คล้ายคลึงกับวิธีการที่กลุ่มลาซารัสใช้ การคาดเดาของเขาน่าจะมาจากประวัติการโจมตีตลาดแลกเปลี่ยนสกุลเงินดิจิทัลของกลุ่ม
ซีอีโอ CryptoQuant เชื่อมโยงการแฮ็ก Upbit กับกลุ่ม Lazarus
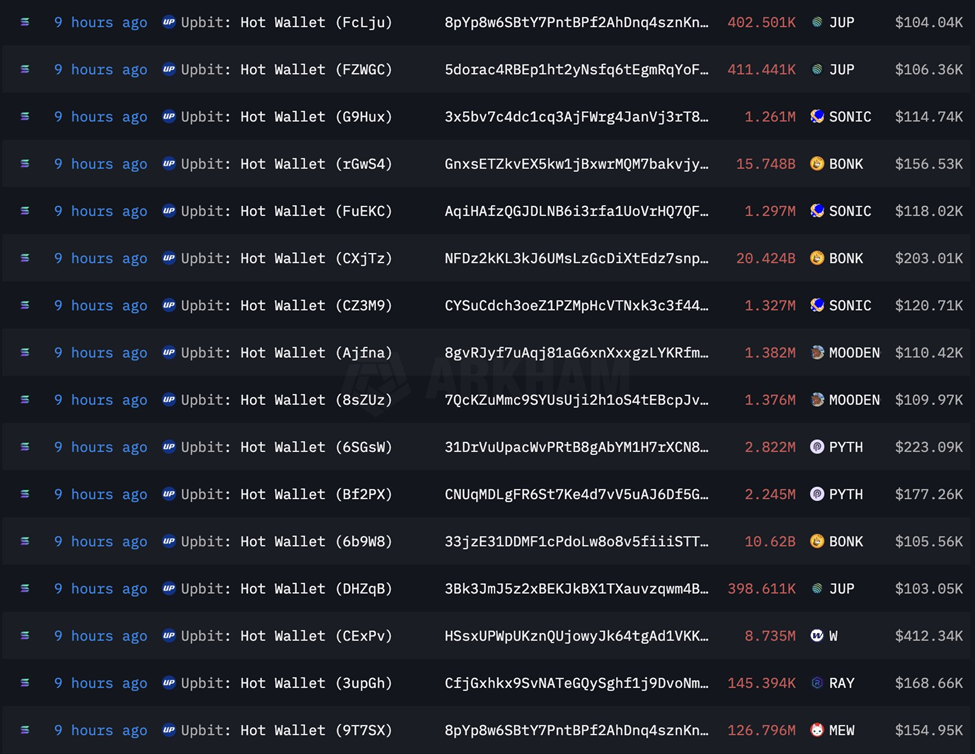
เมื่อวันที่ 27 พฤศจิกายน Upbit ซึ่งเป็นแพลตฟอร์มแลกเปลี่ยนสกุลเงินดิจิทัลที่ใหญ่ที่สุดของเกาหลีใต้ ถูกแฮ็กเกอร์ โจมตีคิด เป็นมูลค่าราว 54 พันล้านวอนเกาหลี (ประมาณ 36.8 ล้านดอลลาร์สหรัฐ) การโจมตีดังกล่าวส่งผลให้ Upbit ต้องระงับกิจกรรมการทำธุรกรรมเพื่อตรวจสอบการถอนเงินที่ผิดปกติจากกระเป๋าเงินร้อนใบหนึ่ง
บริษัทระบุว่าการโจมตีครั้งนี้ส่งผลกระทบต่อสินทรัพย์บนเครือข่าย Solana เท่านั้น ซึ่งรวมถึง SOL, 2Z, ACS, BONK, DOOD, DRIFT, JUP, LAYER, PENGU, PYTH, RENDER, SONIC, TRUMP และ USDC เป็นต้น หลังจากการโจมตี ทาง Exchange ระบุว่าได้โอนสินทรัพย์ทั้งหมดไปยัง Cold Wallet ที่ปลอดภัยทันทีเพื่อป้องกันการโจมตีเพิ่มเติม
Upbit เปิดเผยใน รายงาน หลังการชันสูตรว่า การโจมตีดังกล่าวเกิดจากช่องโหว่ด้านความปลอดภัยที่ทำให้สามารถอนุมานคีย์ส่วนตัวได้ แถลงการณ์ของ Upbit ชี้ให้เห็นว่าจากการวิเคราะห์ธุรกรรมกระเป๋าเงินที่เปิดเผยต่อสาธารณะ ผู้โจมตีอาจสามารถอนุมานคีย์ส่วนตัวได้
คี ยองจู ตอบโต้ด้วยการเสนอว่ากลุ่มลาซารัสของเกาหลีเหนืออาจต้องรับผิดชอบต่อการโจมตีครั้งนี้ เขากล่าวว่ามีเพียงกลุ่มลาซารัสเท่านั้นที่สามารถก่อเหตุโจมตีเช่นนี้ได้ เมื่อพิจารณาจากประวัติการทำงานในอุตสาหกรรมของพวกเขา
อย่างไรก็ตาม Upbit ระบุว่าได้แก้ไขช่องโหว่ดังกล่าวแล้วและยังติดตามสินทรัพย์ดิจิทัลที่ถูกขโมยอย่างจริงจังอีกด้วย
แถลงการณ์ระบุว่ามีการระบุทรัพย์สินที่เสียหายแล้วประมาณ 44.5 พันล้านวอน (30.2 ล้านดอลลาร์สหรัฐฯ) สินทรัพย์ของลูกค้ามีมูลค่า 38.6 พันล้านวอน (ประมาณ 26 ล้านดอลลาร์สหรัฐฯ) โดยมี 2.3 พันล้านวอน (1.56 ล้านดอลลาร์สหรัฐฯ) ที่ถูกอายัดไว้แล้ว สินทรัพย์ของ Upbit เองมีมูลค่าประมาณ 5.9 พันล้านวอน (ประมาณ 4 ล้านดอลลาร์สหรัฐฯ)
ท่ามกลางเรื่องนี้ การแลกเปลี่ยนยังสังเกตว่าผู้ใช้ที่ได้รับผลกระทบทั้งหมดได้รับการชดเชยเต็มจำนวนด้วยสินทรัพย์ที่ Upbit ถืออยู่
ที่น่าสังเกตคือ ช่องโหว่นี้ถือเป็นการโจมตีครั้งล่าสุดต่อ Upbit ในปี 2019 ผู้โจมตีได้ ขโมย ETH ไป 342,000 ETH จากกระเป๋าเงินร้อนของ Upbit ซึ่งถือเป็นการขโมย Ether ครั้งใหญ่ที่สุดครั้งหนึ่งในขณะนั้น
สถานะของตลาดหลักทรัพย์ที่ใหญ่ที่สุดในเกาหลีใต้ทำให้เป็นเป้าหมายที่น่าสนใจสำหรับแฮกเกอร์ ด้วยเหตุนี้ ตลาดหลักทรัพย์ จึงสามารถรับมือกับ ความพยายามในการแฮ็กที่เพิ่มขึ้นถึง 1,800% ในช่วงครึ่งแรกของปี 2566 เพียงปีเดียว
แม้ว่ากลุ่ม Lazarus จะไม่ได้รับผิดชอบต่อเหตุการณ์ล่าสุดนี้ แต่ผู้เชี่ยวชาญเชื่อว่ารูปแบบดังกล่าวสอดคล้องกับรูปแบบของกลุ่ม
กลุ่ม Lazarus อยู่เบื้องหลังการแฮ็ก Exchange ครั้งใหญ่
Lazarus Group ซึ่งเป็นกลุ่มแฮกเกอร์ชื่อดังที่เชื่อมโยงกับระบอบการปกครองเกาหลีเหนือ ได้รับชื่อเสียงจากการโจมตีทางไซเบอร์ที่กล้าหาญ
ในช่วงไม่กี่ปีที่ผ่านมา กลุ่มได้เปลี่ยนความสนใจจากการมุ่งเน้นไปที่รัฐบาลและธุรกิจอื่นๆ ไปสู่การมุ่งเน้นไปที่อุตสาหกรรมคริปโต ในช่วงเวลานี้ กลุ่มได้กวาดล้างสินทรัพย์ดิจิทัลต่างๆ มูลค่าหลายพันล้านดอลลาร์
แฮกเกอร์ได้โจมตี Bybit ครั้งใหญ่ที่สุดเมื่อต้นปีนี้ โดยขโมย ETH ไปประมาณ 400,000 ETH สินทรัพย์ดังกล่าวซึ่งมีมูลค่าราว 1.5 พันล้านดอลลาร์สหรัฐในขณะนั้น ถูกขโมยผ่านช่องโหว่ในกระเป๋าเงินของบุคคลที่สาม
ก่อนหน้านี้ Lazarus เคยโจมตี KuCoin ในปี 2020 เช่นเดียวกับ Ronin Bridge และ Axie Infinity รวมถึง Harmony Horizon Bridge ในปี 2022 การโจมตีแต่ละครั้งทำให้เกิดความสูญเสียมากกว่า 100 ล้านดอลลาร์ โดยเหตุการณ์ Ronin Bridge มีมูลค่าเกิน 600 ล้านดอลลาร์
เหตุการณ์เหล่านี้ชี้ให้เห็นว่าผู้กระทำความผิดกำลังดำเนินกิจกรรมมากขึ้นแม้จะมีมาตรการรักษาความปลอดภัยที่เพิ่มขึ้นก็ตาม





