Wisp
 Crawlerpad
 Identity.md 6900
 Bunker Mode
 Pudgy Penguins
 Pearl
 NEAR Protocol

Wichtige Einblicke:
- In den jüngsten Krypto-Nachrichten pausierte Echo Protocol die Cross-Chain-Transfers, nachdem ein Angreifer etwa 76,7 Millionen Dollar in nicht autorisierten eBTC auf Monad gemünzt hatte.
- Krypto-Hack-Nachrichten: Der Angreifer hat 45 eBTC als Sicherheit auf Curvance verwendet, um sich fast $868.000 in gewickelten Bitcoin zu leihen.
- Die Forscher brachten den Echo Protocol Exploit mit einem kompromittierten Admin-Schlüssel in Verbindung, während Monad und Curvance die Kernverletzungen bestritten.
Echo Protocol hat die Cross-Chain-Aktivitäten eingestellt, nachdem Angreifer etwa 1.000 nicht autorisierte eBTC-Token auf Monad gemünzt und damit einen der letzten großen DeFi-Exploits dieses Jahres ausgelöst haben.
Die Blockchain-Sicherheitsfirmen PeckShield und Lookonchain haben die verdächtigen Münzaktivitäten am Dienstag zuerst gemeldet . Echo Protocol bestätigte später den Verstoß und stoppte den Betrieb der Brücke, während Ermittler den Vorfall untersuchten.
Krypto-Hack Nachrichten: Angreifer nutzt eBTC, um echte Bitcoin-Vermögenswerte zu leihen
Der Angriff begann mit der unbefugten Erzeugung von eBTC auf Monad, wo Echo Protocol seine Bitcoin-Liquidität und Rendite-Dienste erweitert hatte. Der Angreifer prägte etwa 1.000 eBTC und verwendete dann einen Teil dieses Guthabens, um über Curvance echte Bitcoin-gesicherte Vermögenswerte zu leihen.
On-Chain-Ermittler sagten, dass der Angreifer 45 eBTC im Wert von etwa 3,45 Millionen Dollar bei Curvance hinterlegt hatte. Die Sicherheiten ermöglichten es dem Angreifer, sich etwa 11,3 Wrapped Bitcoin zu leihen, die zu diesem Zeitpunkt etwa $868.000 wert waren, bevor er die Vermögenswerte von Monad wegbrachte.
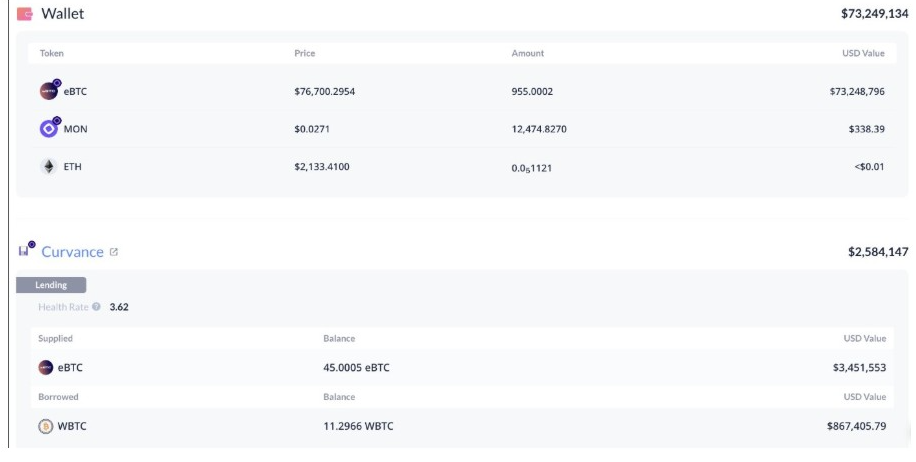
Nachdem er sich den WBTC gesichert hatte, überbrückte der Angreifer die Gelder in Ethereum und tauschte sie in ETH um. PeckShield schätzt, dass etwa 384 ETH im Wert von etwa 822.000 $ später in Tornado Cash umgewandelt wurden.
Der Großteil der nicht autorisierten eBTC verblieb zunächst in der Brieftasche des Angreifers. Echo Protocol sagte jedoch später, dass es die restlichen 955 eBTC verbrannt hat, nachdem es die Kontrolle über die betroffenen Admin-Schlüssel zurückerlangt hatte. Durch diesen Schritt wurde das ungesicherte Angebot aus dem Verkehr gezogen.
Echo-Protokoll verbindet Einbruch mit Admin-Schlüsselkontrolle
Erste Untersuchungen deuten auf einen kompromittierten Administratorschlüssel hin, nicht auf einen Fehler im Smart-Contract-Code von Echo Protocol. Der Blockchain-Entwickler Marioo sagte, der eBTC-Vertrag habe wie vorgesehen funktioniert, aber der Angreifer habe einen privilegierten Zugang missbraucht, der an die administrative Kontrolle gebunden war.
Der Fall hat die Aufmerksamkeit erneut auf die Verwaltung privater Schlüssel in DeFi gelenkt. Die Forscher wiesen auf mehrere schwache Kontrollen hin, darunter Admin-Zugriff mit nur einer Unterschrift, keine Zeitsperre, keine Obergrenze für die Prägung und keine Begrenzung der Ausgaberate.
Diese Kontrollen sind wichtig, wenn ein Token auf den Kreditmärkten als Sicherheit eingesetzt werden kann. Wenn ein Schlüssel neues Angebot prägen kann, brauchen Kreditgeber Beschränkungen, die verhindern, dass die plötzliche Schaffung von Sicherheiten zu echten geliehenen Vermögenswerten wird.
Curvance pausierte den betroffenen Echo eBTC-Markt, nachdem das Problem entdeckt wurde. Die eigenen Smart Contracts des Protokolls waren nicht betroffen, da die isolierte Marktstruktur half, den Vorfall einzudämmen.
Monad und Aptos Bridges müssen vorsorglich pausieren
Der Mitbegründer von Monad, Keone Hon, sagte, dass das Monad-Netzwerk während des Vorfalls normal weitergearbeitet hat. Die Erklärung trennte das Basis-Netzwerk der Kette von den betroffenen Bridge-Operationen von Echo Protocol und den eBTC-Vertragskontrollen.
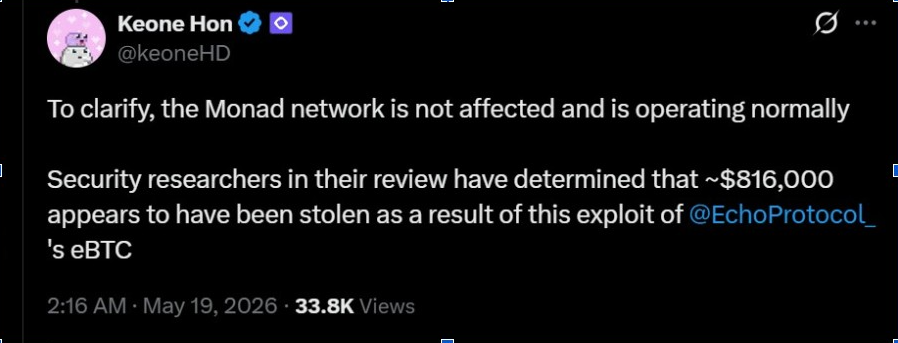
Echo Protocol teilte außerdem mit, dass es die Cross-Chain-Funktionalität für seinen Monad-Einsatz pausiert hat. Das Team hat ein Upgrade des entsprechenden Monad-Vertrags durchgeführt, um die betroffenen Funktionen einzuschränken und die Kontrolle über sensible Vorgänge zu stärken.
Obwohl die Aptos-Brücke von Echo nicht von der gleichen Verletzung betroffen war, hat das Protokoll den Betrieb der Aptos-Brücke als Vorsichtsmaßnahme pausiert. Die Hauptplattform von Echo Protocol läuft auf Aptos, während die Erweiterung eBTC und verwandte Bitcoin DeFi-Produkte auf Monad brachte.
DeFi-Hacks steigen 2026 weiter an
Das Echo Protocol Exploit fügt sich in die wachsende Liste der DeFi-Angriffe im Jahr 2026 ein. Mehrere Protokolle haben in diesem Jahr Verluste erlitten, wobei Brücken, Kreditmärkte, Altverträge und kettenübergreifende Tools wiederholt die Aufmerksamkeit von Angreifern auf sich zogen.
Zu den jüngsten Fällen gehört der Ethereum-Bridge-Exploit von Verus Protocol, der eine betrügerische Cross-Chain-Transfer-Nachricht beinhaltete und zu mindestens 11,6 Millionen Dollar gestohlener Kryptowährung führte. Auch THORChain stoppte den Handel, nachdem der Blockchain-Ermittler ZachXBT auf einen mutmaßlichen 10-Millionen-Dollar-Exploit hingewiesen hatte.
Transit Finance hat vor kurzem einen Smart-Contract-Angriff bekannt gegeben, der zu einem Verlust von fast 1,88 Millionen Dollar führte. Zu Beginn des Jahres wurden Drift Protocol und Kelp DAO jeweils von Angriffen im Wert von mehr als 200 Millionen Dollar betroffen.