Wisp
 Doge Pepe
 Aerodrome Finance
 Zylo Ecosystem
 Pudgy Penguins
 Pearl
 Starknet

Ideas clave
- Al parecer, Makina Finance perdió unos 5 millones de dólares debido a un exploit de un contrato inteligente.
- Un bot Mev se enfrentó al atacante, llevándose 4,1 millones de dólares del incidente.
- Makina Finance confirma el ataque, pero dice que está aislado aunque toma precauciones.
El protocolo DeFi Makina Finance ha perdido unos 5 millones de dólares debido a un exploit de un contrato inteligente. La empresa de seguridad Blockchain Certik informó del ataque el lunes por la noche.
Señaló que los fondos se drenaron de uno de los pools de Makina Finance. El incidente afectó al fondo Dialectic USD DUSD/USDC de Makina.
¿Cómo se produjo el ataque?
Según Certik, el exploit se produce cuando el atacante utiliza un préstamo flash para manipular el oráculo Makina Finance. Con un préstamo flash de 280 millones de USDC, el atacante utilizó 170 millones para manipular el MachineShareOracle. Esto determina el precio del pool DUSD/USDC.
Con esto, el hacker pudo intercambiar los 110 millones de USDC restantes para vaciar el pool de unos 5 millones de USDC. El ingeniero de seguridad de Certik, nobody, explicó con más detalle cómo se produjo el ataque, señalando la naturaleza única del fondo común DUSD.
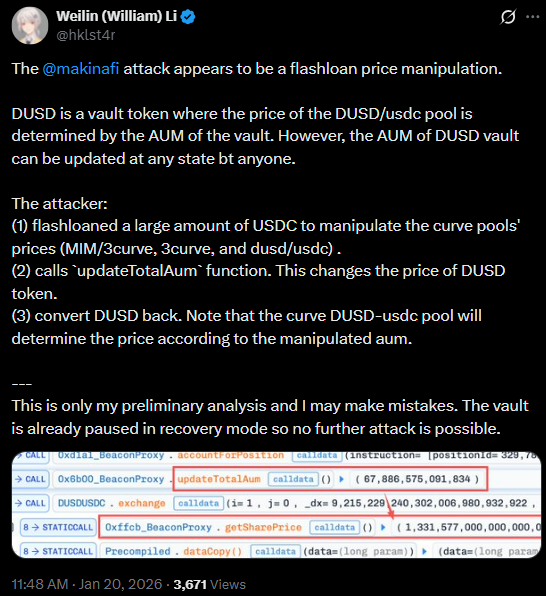
El pool tiene una función “updateTotalAum” que permite actualizar sin permiso el precio del token DUSD. Esto dio rienda suelta al atacante.
Ellos escribieron:
Por tanto, creía que era una mezcla de un préstamo flash y una actualización AUM sin permisos lo que permitía el exploit. El hacker ejecutó el exploit en una única transacción. Actualizaron el oráculo de precios a mitad de la transacción. Esta acción les permitió completar el ataque con éxito.
Los informes sobre la cantidad perdida han variado según las empresas de seguridad de blockchain. Mientras Certik lo cifra en unos 5 millones de dólares, Peckshield dice que son 4,13 millones de dólares. GoPlus lo cifra en 5,1 millones de dólares. TenArmor informó de que se trata de 4,2 millones de dólares.
Curiosamente, el atacante no se llevó la mayor parte de los fondos robados con un bot MEV al frente de la transacción. El bot con la dirección 0xa6c2 estaba a punto de drenar 4,1 millones de dólares del fondo común en una serie de operaciones. Ahora ha trasladado los fondos robados a dos nuevas direcciones.
Makina Finance confirma el exploit y dice que está aislado
Mientras tanto, el protocolo DeFi ha confirmado el pirateo, señalando que se trata de un incidente aislado que no afecta a todos sus pools. El protocolo ha pedido a los proveedores de liquidez del pool Curva DUSD que retiren su liquidez.
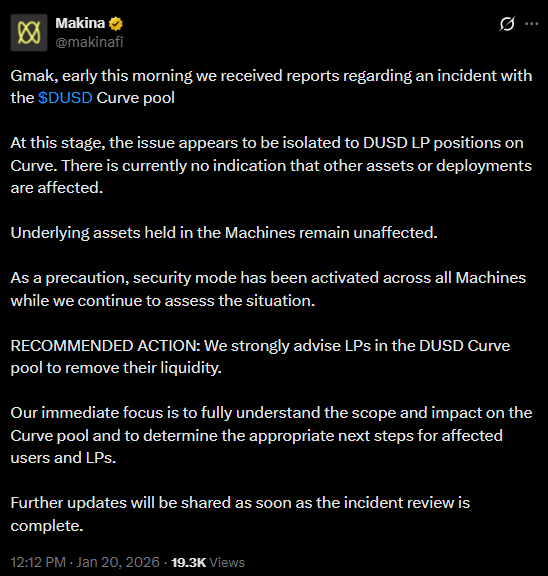
Decía:
Curiosamente, el protocolo también declaró que ha activado el modo de seguridad en todas las Máquinas. Sin embargo, sigue investigando el incidente y tiene previsto comunicar los próximos pasos a los afectados.
El incidente pone de manifiesto las diversas vulnerabilidades a las que siguen enfrentándose los protocolos DeFi a pesar de los avances. Este año, más de tres plataformas DeFi han perdido fondos. Trubit cayó por la explotación de vulnerabilidades. YO Protocol sufrió pérdidas por errores humanos.