Quack AI
 NEAR Protocol
 Quant
 Ondo
 Zcash
 Pearl
 Sui

Aperçu des principaux éléments
- Makina Finance aurait perdu environ 5 millions de dollars à cause d’un contrat intelligent.
- Un bot de Mev a fait front à l’attaquant, empochant 4,1 millions de dollars grâce à l’incident.
- Makina Finance confirme l’attaque mais précise qu’elle est isolée tout en prenant des précautions.
Le protocole DeFi Makina Finance a perdu environ 5 millions de dollars en raison d’un exploit de contrat intelligent. La société Certik, spécialisée dans la sécurité de la blockchain, a signalé l’attaque lundi soir.
Il a indiqué que les fonds avaient été drainés de l’un des pools de Makina Finance. L’incident a touché le pool Dialectic USD DUSD/USDC stableswap de Makina.
Comment l’attaque s’est-elle produite ?
Selon Certik, l’exploit se produit lorsque l’attaquant utilise un prêt flash pour manipuler l’oracle Makina Finance. Avec un prêt flash de 280 millions de dollars USDC, l’attaquant a utilisé 170 millions de dollars pour manipuler l’oracle MachineShare. Ce dernier détermine le prix du pool DUSD/USDC.
Le pirate a ainsi pu échanger les 110 millions d’USDC restants pour vider le pool d’environ 5 millions d’USDC. L’ingénieur en sécurité de Certik, nobody, a expliqué plus en détail comment l’attaque s’est produite, en soulignant la nature unique de la réserve de DUSD.
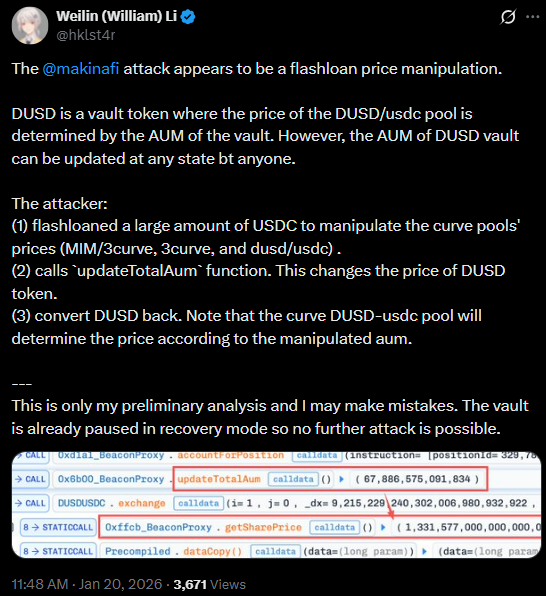
Le pool dispose d’une fonction “updateTotalAum” qui permet de mettre à jour sans autorisation le prix du jeton DUSD. L’attaquant a donc eu les coudées franches.
Ils ont écrit :
Il pense donc que c’est une combinaison d’un prêt flash et d’une mise à jour de l’AUM sans permission qui a permis l’exploit. Le pirate a exécuté l’exploit en une seule transaction. Il a actualisé l’oracle des prix au milieu de la transaction. Cette action leur a permis de mener à bien l’attaque.
Les rapports sur le montant perdu varient d’une entreprise de sécurité de la blockchain à l’autre. Alors que Certik l’évalue à environ 5 millions de dollars, Peckshield parle de 4,13 millions de dollars. GoPlus avance le chiffre de 5,1 millions de dollars. TenArmor a indiqué qu’il s’agissait d’environ 4,2 millions de dollars.
Il est intéressant de noter que l’attaquant ne s’est pas emparé de la majeure partie des fonds volés grâce à un robot MEV qui a mené la transaction. Le robot portant l’adresse 0xa6c2 était sur le point de prélever 4,1 millions de dollars sur le fonds commun par le biais d’une série de transactions. Il a maintenant déplacé les fonds volés vers deux nouvelles adresses.
Makina Finance confirme l’existence d’une faille, mais précise qu’il s’agit d’une faille isolée
Le protocole DeFi a confirmé le piratage, précisant qu’il s’agit d’un incident isolé qui n’affecte pas l’ensemble de ses pools. Le protocole a demandé aux fournisseurs de liquidités pour le pool DUSD Curve de retirer leurs liquidités.
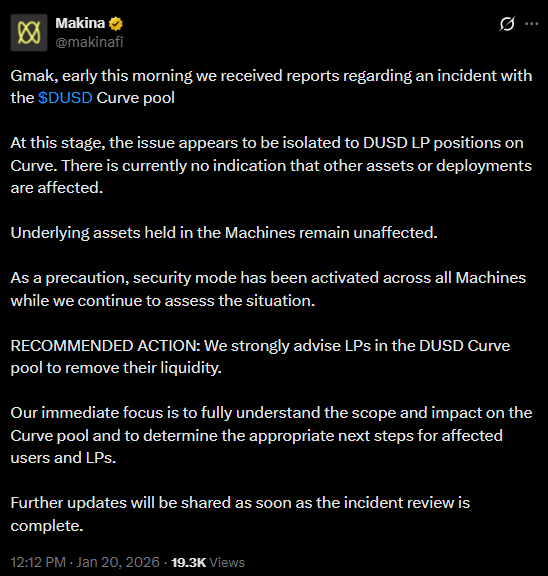
Le texte est le suivant :
Il est intéressant de noter que le protocole a également indiqué qu’il avait activé le mode sécurité sur toutes les machines. Toutefois, il continue d’enquêter sur l’incident et prévoit de communiquer les prochaines étapes pour les personnes concernées.
Cet incident met en évidence les nombreuses vulnérabilités auxquelles les protocoles DeFi continuent d’être confrontés malgré les progrès réalisés. Cette année, plus de trois plateformes DeFi ont perdu des fonds. Trubit a été victime de vulnérabilités exploitées. Le protocole YO a subi des pertes dues à des erreurs humaines.