Wisp
 Identity.md 6900
 Bunker Mode
 Crawlerpad
 Claudia
 Quantus
 NEAR Protocol

Ideas clave
- El Protocolo Drift aclara que en el reciente ataque el atacante utilizó un nonce duradero.
- El hacker robó más de 280 millones de dólares en criptomonedas del protocolo utilizando aprobaciones presignadas.
- El ataque estaba bien planeado, y el hacker accedió por primera vez el 23 de marzo.
El Protocolo Drift ha atribuido el reciente exploit de 280 millones de dólares a un ataque relacionado con nonces duraderos. En un post confirmando el incidente, la plataforma DeFi, con sede en Solana, describió el ataque como un enfoque “novedoso” que permitió al hacker asumir el control del poder administrativo del Consejo de Seguridad de Drift.
En el momento del incidente, ocurrido el 1 de abril, la bolsa descentralizada mantenía en pausa los depósitos y las retiradas. Más tarde se describió como un ataque complejo y sofisticado. Las críticas han seguido al incidente, que es el mayor hackeo de criptomonedas de 2026.
Un atacante explotó un nonce duradero para presignar aprobaciones
Los primeros indicios del pirateo se detectaron a principios del 1 de abril, cuando se trasladaron fondos de la bóveda de la cartera DEX a una dirección de Solana. Esto comenzó con 41 millones de tokens JLP, seguidos de otros tokens.
El incidente suscitó especulaciones sobre cómo accedió el atacante a las bóvedas del Protocolo Drift, y muchos sugirieron que podría tratarse de un compromiso de la clave privada. La plataforma DeFi ha aclarado ahora que se trataba de nonces duraderos.
Decía:
“Se trataba de una operación muy sofisticada que parece haber implicado una preparación de varias semanas y una ejecución por etapas, incluido el uso de cuentas nonce duraderas para firmar previamente transacciones que retrasaban la ejecución.”
Los nonces duraderos son una característica de Solana que permite que las transacciones persistan sin caducar. Esto permite a los usuarios crear transacciones retardadas, realizar la firma sin conexión y enviar transacciones presignadas más tarde.
Según el informe preliminar del protocolo, el ataque no se debió a ningún fallo en su contrato inteligente ni al compromiso de las frases semilla. En su lugar, el atacante obtuvo aprobaciones de transacciones no autorizadas o falseadas mediante el uso de nonces duraderos e ingeniería social.
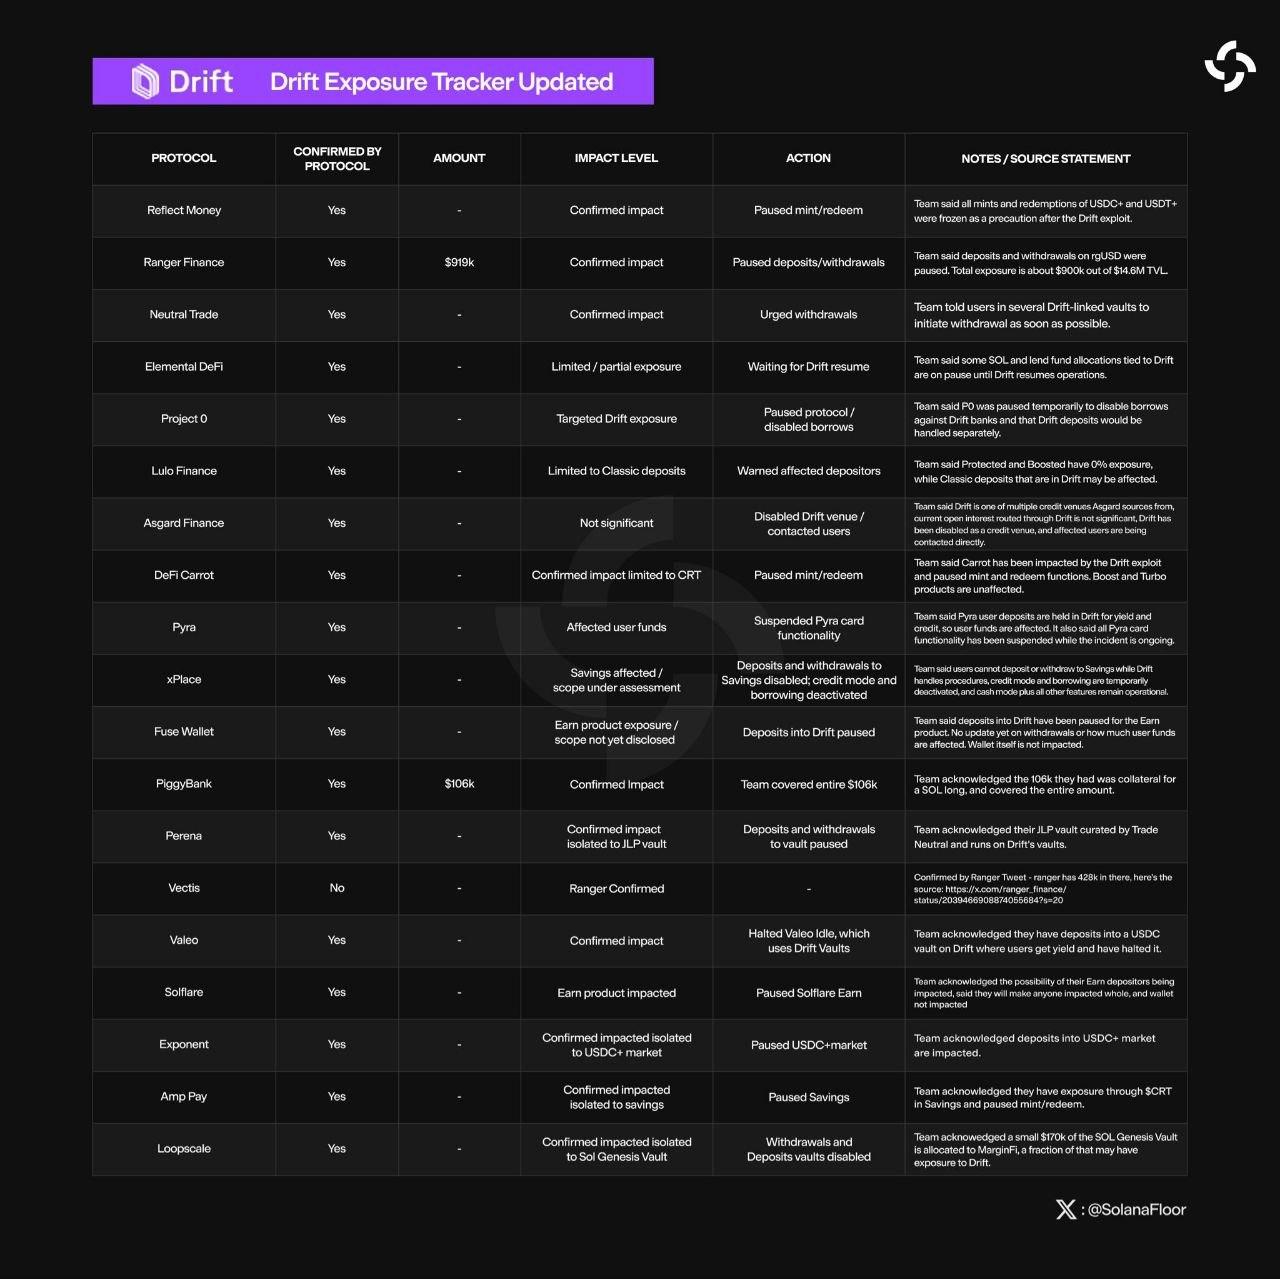
Estas aprobaciones se utilizaron posteriormente para ejecutar el exploit que afectó a varios protocolos del ecosistema Solana. Piggybank_fi, Ranger Finance, TradeNeutral, Elemental DeFi, Reflect Money y otros confirmaron una exposición mínima o pausaron los depósitos.
Mientras tanto, el incidente ha provocado una caída del 5% en el valor de Solana , con el token cayendo hasta 78 $ hoy mismo. El descenso supuso una mayor presión para SOL, que ya ha caído un 37% este año, mientras que el token DRIFT también descendió un 25%.
Atentado planeado desde marzo
Curiosamente, el ataque parece estar bien planeado. El hacker obtuvo acceso al multisig de Drift ya el 23 de marzo, cuando se estableció el nonce inicial. El informe señalaba que el atacante controlaba dos de las cuatro cuentas nonce creadas entonces, mientras que los miembros del Consejo de Seguridad de Drift controlaban las otras dos.
Esto proporcionó al actor de la amenaza el control de 2/5 de los firmantes de la multisig, que utilizaron para firmar transacciones vinculadas a cuentas nonce duraderas, lo que permitió retrasar la ejecución. Siguieron manteniendo esta multisig incluso cuando se produjo otra migración de multisig el 27 de marzo debido a un cambio en la composición del consejo.
Antes del exploit, el atacante ejecutó una retirada de prueba del fondo de seguros. Más tarde completaron una Toma de Control Administrativa, durante la cual ejecutaron transacciones pre-firmadas con nonce duradero.
El protocolo decía:
“Este ataque fue posible gracias a una combinación de transacciones de nonce duradero prefirmadas, que permitían retrasar la ejecución (y) comprometer las aprobaciones de múltiples firmantes multisig, probablemente mediante ingeniería social selectiva o tergiversación de transacciones”.
Aunque declaró que se está coordinando con empresas de seguridad, fuerzas de seguridad y otras partes interesadas para rastrear y congelar los activos robados, está suscitando críticas. Muchos usuarios señalaron que los 2/5 necesarios para aprobar una transacción son muy imprudentes y permitieron el ataque.