streamoors
 Celestia
 Injective
 Pudgy Penguins
 Pearl
 NEAR Protocol
 Quantus

ข้อมูลเชิงลึกที่สำคัญ
- Drift Protocol ชี้แจงว่าการโจมตีครั้งล่าสุดนั้นเกี่ยวข้องกับการที่ผู้โจมตีใช้ค่า nonce ที่ทนทาน
- แฮ็กเกอร์ขโมยคริปโตเคอร์เรนซีไปกว่า 280 ล้านดอลลาร์สหรัฐจากโปรโตคอลโดยใช้การอนุมัติที่ลงนามล่วงหน้า
- การโจมตีครั้งนี้มีการวางแผนมาเป็นอย่างดี โดยแฮ็กเกอร์สามารถเจาะระบบได้เป็นครั้งแรกเมื่อวันที่ 23 มีนาคม
Drift Protocol ระบุว่าการโจมตีครั้งล่าสุดที่สร้างความเสียหายมูลค่า 280 ล้านดอลลาร์นั้น เกิดจากการโจมตีที่เกี่ยวข้องกับค่า nonce ที่ทนทาน ในโพสต์ที่ยืนยันเหตุการณ์ดังกล่าว แพลตฟอร์ม DeFi ที่ตั้งอยู่ใน Solana อธิบายว่าการโจมตีครั้งนี้เป็นวิธีการที่ “แปลกใหม่” ซึ่งทำให้แฮ็กเกอร์สามารถควบคุมอำนาจการบริหารของ Drift Security Council ได้
ในขณะที่เกิดเหตุการณ์ ซึ่งเกิดขึ้นเมื่อวันที่ 1 เมษายน แพลตฟอร์มแลกเปลี่ยนแบบกระจายอำนาจได้ระงับการฝากและถอนเงินชั่วคราว ต่อมามีการอธิบายว่าเป็นการโจมตีที่ซับซ้อนและแยบยล เหตุการณ์ดังกล่าวได้ก่อให้เกิดเสียงวิพากษ์วิจารณ์มากมาย ซึ่งนับเป็นการ แฮ็กคริปโต ครั้งใหญ่ที่สุดในปี 2026
ผู้โจมตีใช้ประโยชน์จาก Durable Nonce เพื่อลงนามอนุมัติล่วงหน้า
สัญญาณของการแฮ็กถูกตรวจพบครั้งแรกในช่วงต้นวันที่ 1 เมษายน เมื่อมีการโอนเงินจากกระเป๋าเงินดิจิทัลของ DEX ไปยังที่อยู่ Solana โดยเริ่มจากโทเค็น JLP จำนวน 41 ล้านโทเค็น ตามด้วยโทเค็นอื่นๆ
เหตุการณ์ดังกล่าวทำให้เกิดการคาดเดาเกี่ยวกับวิธีการที่ผู้โจมตีเข้าถึงคลังข้อมูลของ Drift Protocol โดยหลายคนเสนอว่าอาจเป็นการรั่วไหลของรหัสส่วนตัว แพลตฟอร์ม DeFi ได้ชี้แจงแล้ว ว่าเกี่ยวข้องกับค่า nonce ที่ทนทาน
มันเขียนว่า:
“นี่เป็นการปฏิบัติการที่ซับซ้อนมาก ซึ่งดูเหมือนว่าจะเกี่ยวข้องกับการเตรียมการหลายสัปดาห์และการดำเนินการเป็นขั้นตอน รวมถึงการใช้บัญชี nonce ที่ทนทานเพื่อลงนามในธุรกรรมล่วงหน้าซึ่งทำให้การดำเนินการล่าช้า”
Nonce ที่ทนทานเป็นคุณสมบัติของ Solana ที่ช่วยให้ธุรกรรมคงอยู่ได้โดยไม่หมดอายุ ซึ่งช่วยให้ผู้ใช้สามารถสร้างธุรกรรมแบบหน่วงเวลา ลงนามแบบออฟไลน์ และส่งธุรกรรมที่ลงนามล่วงหน้าในภายหลังได้
จากรายงานเบื้องต้นของโปรโตคอล การโจมตีไม่ได้เกิดจากข้อบกพร่องในสัญญาอัจฉริยะหรือการรั่วไหลของวลีเริ่มต้น แต่ผู้โจมตีได้รับอนุมัติธุรกรรมโดยไม่ได้รับอนุญาตหรือบิดเบือนความจริงโดยใช้ค่าสุ่มที่ไม่เปลี่ยนแปลง (durable nonces) และเทคนิคการหลอกลวงทางสังคม (social engineering)
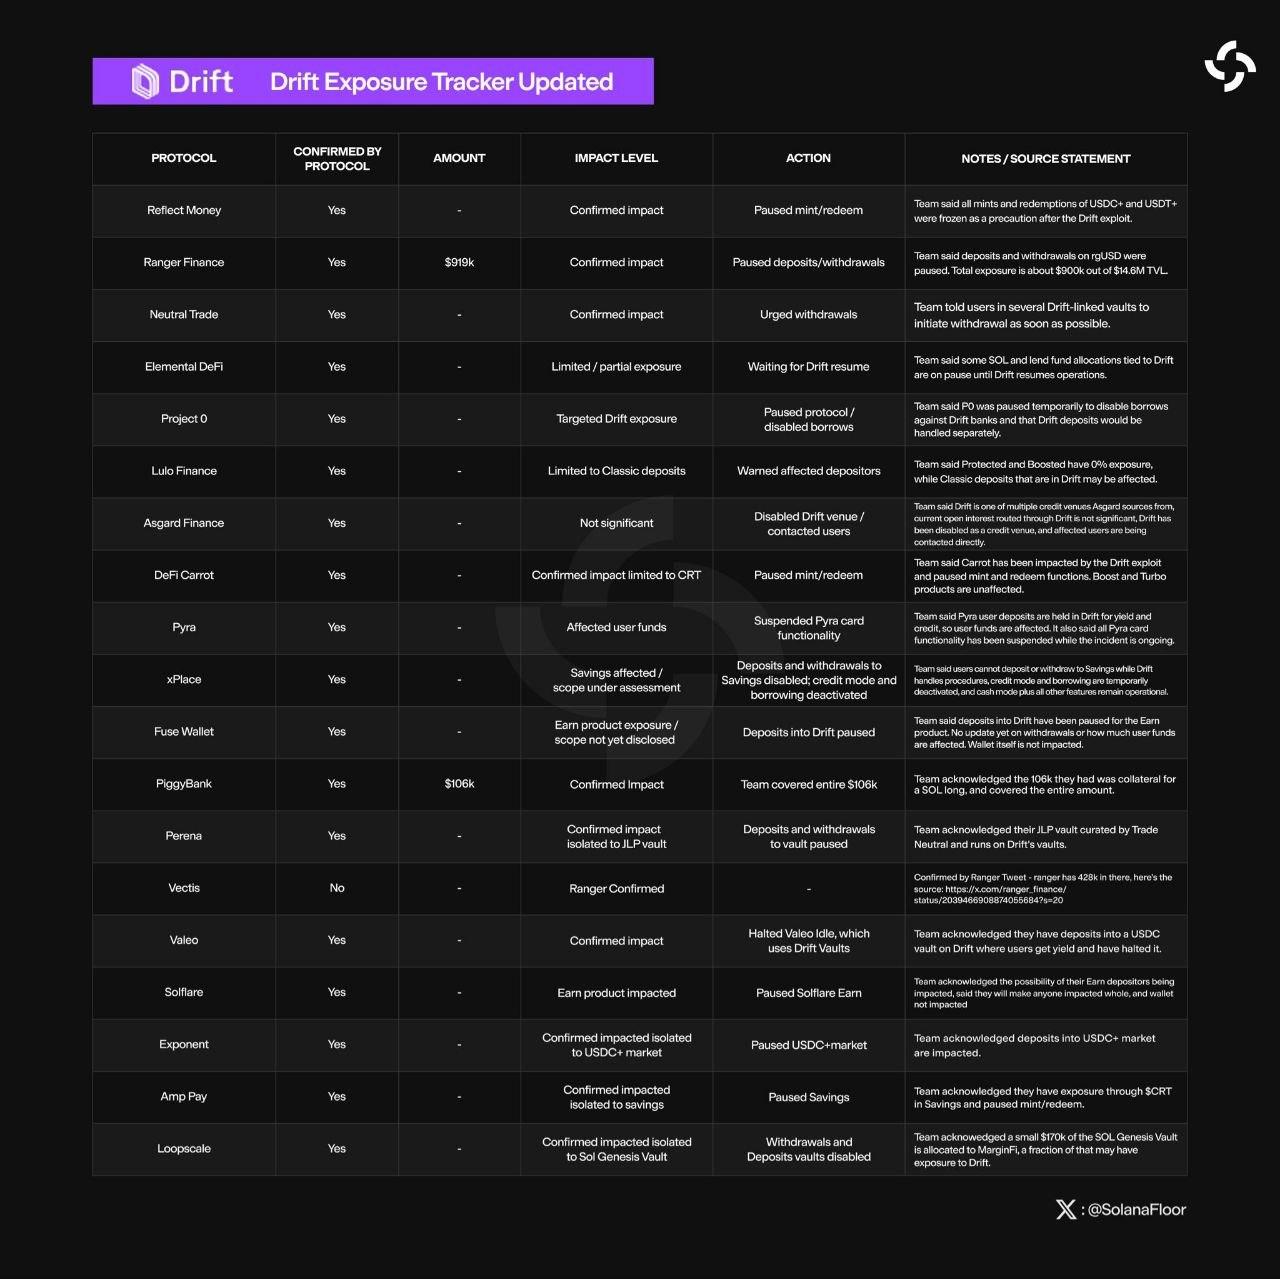
ต่อมา การอนุมัติเหล่านี้ถูกนำไปใช้ในการโจมตีที่ส่งผลกระทบต่อโปรโตคอลหลายแห่งภายในระบบนิเวศของ Solana Piggybank_fi, Ranger Finance, TradeNeutral, Elemental DeFi, Reflect Money และโปรโตคอลอื่นๆ ต่างยืนยันว่ามีความเสี่ยงน้อยมาก หรือระงับการฝากเงินชั่วคราว
ในขณะเดียวกัน เหตุการณ์ดังกล่าวส่งผลให้มูลค่าของ Solana ลดลง 5% โดยโทเค็นลดลงต่ำสุดถึง 78 ดอลลาร์ในวันนี้ การลดลงนี้สร้างแรงกดดันเพิ่มเติมให้กับ SOL ซึ่งลดลงไปแล้ว 37% ในปีนี้ ขณะที่โทเค็น DRIFT ก็ลดลง 25% เช่นกัน
การโจมตีที่วางแผนไว้ตั้งแต่เดือนมีนาคม
ที่น่าสนใจคือ การโจมตีดูเหมือนจะมีการวางแผนมาเป็นอย่างดี แฮ็กเกอร์เข้าถึงระบบ multisig ของ Drift ได้ตั้งแต่เมื่อวันที่ 23 มีนาคม ซึ่งเป็นวันที่ตั้งค่า nonce ครั้งแรก รายงานระบุว่า ผู้โจมตีควบคุมบัญชี nonce สองในสี่บัญชีที่สร้างขึ้นในเวลานั้น ในขณะที่สมาชิกสภาความปลอดภัยของ Drift ควบคุมอีกสองบัญชีที่เหลือ
การกระทำนี้ทำให้ ผู้โจมตี สามารถควบคุมผู้ลงนามแบบมัลติซิกได้ถึง 2 ใน 5 ซึ่งพวกเขานำไปใช้ลงนามในธุรกรรมที่เชื่อมโยงกับบัญชี nonce ที่ทนทาน ทำให้สามารถดำเนินการแบบหน่วงเวลาได้ พวกเขายังคงรักษาระบบมัลติซิกนี้ไว้แม้ว่าจะมีการย้ายระบบมัลติซิกอีกครั้งในวันที่ 27 มีนาคม เนื่องจากการเปลี่ยนแปลงสมาชิกสภา
ก่อนที่จะทำการโจมตี ผู้โจมตีได้ทำการทดสอบถอนเงินจากกองทุนประกันภัย ต่อมาพวกเขาก็ได้ทำการเข้าควบคุมระบบในฐานะผู้ดูแลระบบ (Admin Takeover) ซึ่งในระหว่างนั้นพวกเขาก็ได้ทำธุรกรรมโดยใช้ค่า nonce ที่ลงนามล่วงหน้า (pre-signed durable nonce transactions)
ระเบียบดังกล่าวระบุว่า:
“การโจมตีครั้งนี้เกิดขึ้นได้จากการผสมผสานระหว่างธุรกรรม Nonce ที่ลงนามล่วงหน้าอย่างถาวร ซึ่งช่วยให้การดำเนินการล่าช้า (และ) การประนีประนอมการอนุมัติของผู้ลงนามหลายรายในระบบ Multisig อาจเกิดขึ้นผ่านวิศวกรรมสังคมแบบเจาะจงเป้าหมายหรือการบิดเบือนธุรกรรม”
แม้ว่าทางหน่วยงานจะระบุว่ากำลังประสานงานกับบริษัทรักษาความปลอดภัย หน่วยงานบังคับใช้กฎหมาย และผู้มีส่วนได้ส่วนเสียอื่นๆ เพื่อติดตามและอายัดทรัพย์สินที่ถูกขโมยไป แต่ก็ยังได้รับเสียงวิพากษ์วิจารณ์ ผู้ใช้หลายคนตั้งข้อสังเกตว่า การขอความเห็นชอบ 2 ใน 5 เสียงเพื่ออนุมัติธุรกรรมนั้นประมาทเกินไปและเอื้อให้เกิดการโจมตีได้