Wisp
 Doge Pepe
 Zylo Ecosystem
 Crawlerpad
 Pudgy Penguins
 Pearl
 Basic Attention

Wichtige Einblicke
- Drift Protocol stellt klar, dass der Angreifer bei dem jüngsten Angriff eine dauerhafte Nonce verwendet hat.
- Der Hacker stahl über 280 Millionen Dollar an Kryptowährungen aus dem Protokoll, indem er vorgefertigte Genehmigungen benutzte.
- Der Angriff war gut geplant, denn der Hacker verschaffte sich bereits am 23. März Zugang.
Drift Protocol hat den jüngsten 280-Millionen-Dollar-Angriff auf einen Angriff mit dauerhaften Nonces zurückgeführt. In einem Beitrag, der den Vorfall bestätigte, beschrieb die in Solana ansässige DeFi-Plattform den Angriff als einen “neuartigen” Ansatz, der es dem Hacker ermöglichte, die Kontrolle über die Verwaltungsbefugnisse des Drift Security Council zu übernehmen.
Zum Zeitpunkt des Vorfalls, der sich am 1. April ereignete, pausierte die dezentrale Börse Ein- und Auszahlungen. Später wurde er als komplexer und ausgeklügelter Angriff beschrieben. Nach dem Vorfall, der der größte Krypto-Hack im Jahr 2026 ist, wurde Kritik laut.
Angreifer nutzte dauerhafte Nonce aus, um Genehmigungen vorzutäuschen
Die ersten Anzeichen des Hacks wurden am frühen 1. April entdeckt, als Gelder aus dem DEX-Wallet-Tresor zu einer Solana-Adresse verschoben wurden. Dies begann mit 41 Millionen JLP-Tokens, gefolgt von anderen Token.
Der Vorfall löste Spekulationen darüber aus, wie sich der Angreifer Zugang zu den Tresoren des Drift-Protokolls verschafft hat. Viele vermuten, dass es sich um eine Kompromittierung privater Schlüssel handelt. Die DeFi-Plattform hat nun klargestellt, dass es sich um dauerhafte Nonces handelt.
Darin stand:
“Es handelte sich um eine sehr ausgeklügelte Operation, die anscheinend eine mehrwöchige Vorbereitung und eine schrittweise Ausführung umfasste, einschließlich der Verwendung von dauerhaften Nonce-Konten zur Vorabunterzeichnung von Transaktionen, die die Ausführung verzögerten.
Dauerhafte Nonces sind eine Funktion von Solana, die es ermöglicht, dass Transaktionen bestehen bleiben, ohne abzulaufen. Dadurch können Benutzer verzögerte Transaktionen erstellen, offline signieren und bereits signierte Transaktionen später einreichen.
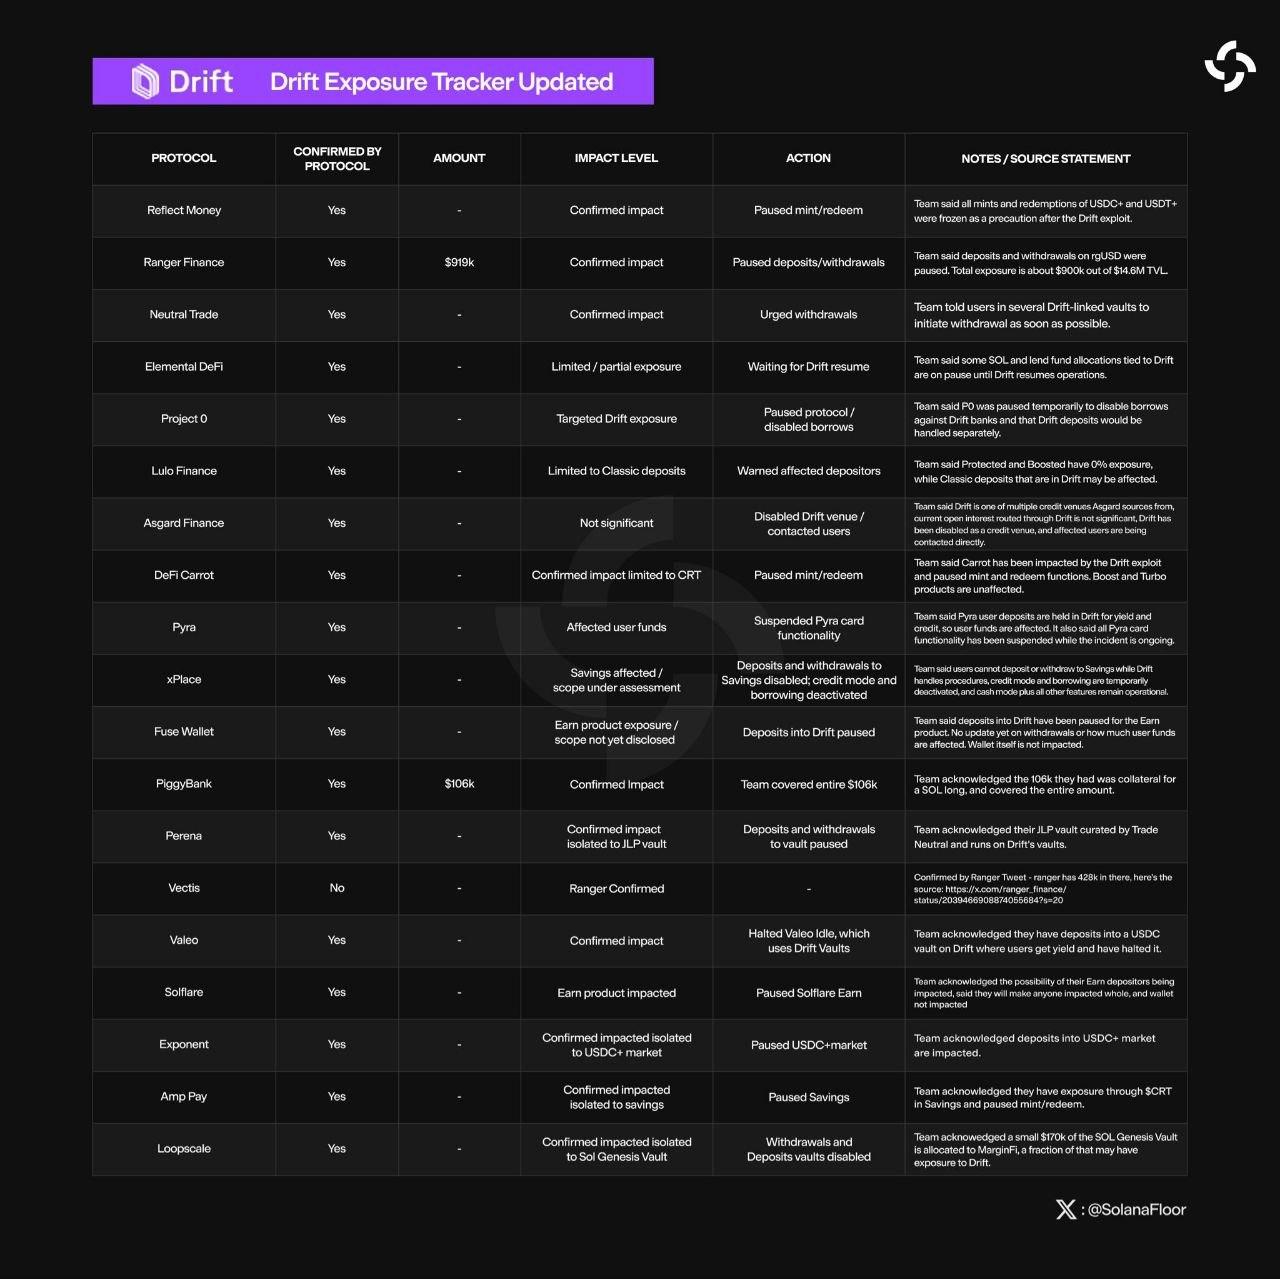
Laut dem vorläufigen Bericht des Protokolls war der Angriff nicht auf einen Fehler im Smart Contract oder eine Kompromittierung der Seed Phrases zurückzuführen. Stattdessen erlangte der Angreifer unbefugte oder falsch dargestellte Transaktionsgenehmigungen, indem er dauerhafte Nonces und Social Engineering verwendete.
Diese Genehmigungen wurden später genutzt, um den Exploit auszuführen, der sich auf mehrere Protokolle innerhalb des Solana-Ökosystems auswirkte. Piggybank_fi, Ranger Finance, TradeNeutral, Elemental DeFi, Reflect Money und andere bestätigten entweder eine minimale Gefährdung oder pausierten die Einzahlungen.
In der Zwischenzeit hat der Vorfall dazu geführt, dass der Wert von Solana um 5 % gesunken ist, wobei der Token heute früh sogar bis auf 78 $ fiel. Der Rückgang bedeutete weiteren Druck für SOL, der in diesem Jahr bereits um 37% gefallen ist, während der DRIFT-Token ebenfalls um 25% gefallen ist.
Seit März geplanter Angriff
Interessanterweise scheint der Angriff gut geplant zu sein. Der Hacker verschaffte sich bereits am 23. März Zugang zur Drift-Multisig, als die erste Nonce festgelegt wurde. Dem Bericht zufolge kontrollierte der Angreifer zwei der vier Nonce-Konten, die zu diesem Zeitpunkt eingerichtet wurden, während Mitglieder des Drift-Sicherheitsrats die beiden anderen kontrollierten.
Dadurch erhielt der Bedrohungsakteur effektiv die Kontrolle über 2/5 der Multisig-Signierer, die er dazu nutzte, Transaktionen zu signieren, die an dauerhafte Nonce-Konten gebunden waren, was eine verzögerte Ausführung ermöglichte. Sie behielten diese Multisig auch dann bei, als am 27. März eine weitere Multisig-Migration aufgrund einer Änderung der Ratsmitglieder stattfand.
Vor dem Exploit führte der Angreifer eine Testabhebung aus der Versicherungskasse durch. Später führten sie einen Admin Takeover durch, bei dem sie vorsignierte dauerhafte Nonce-Transaktionen ausführten.
Das Protokoll besagt:
“Dieser Angriff wurde durch eine Kombination aus vorsignierten dauerhaften Nonce-Transaktionen ermöglicht, die eine verzögerte Ausführung ermöglichten (und) Kompromittierung der Genehmigungen mehrerer Multisig-Unterzeichner, wahrscheinlich durch gezieltes Social Engineering oder falsche Darstellung von Transaktionen.”
Obwohl das Unternehmen erklärte, dass es mit Sicherheitsfirmen, Strafverfolgungsbehörden und anderen Beteiligten zusammenarbeitet, um gestohlene Vermögenswerte aufzuspüren und einzufrieren, wird es kritisiert. Viele Nutzer merkten an, dass die 2/5, die zur Genehmigung einer Transaktion erforderlich sind, sehr leichtsinnig sind und den Angriff ermöglicht haben.