
 Pearl
 Ondo
 Starknet
 Quantus
 Aerodrome Finance
 Pudgy Penguins
 Akash Network

Ideas clave
- Los analistas de seguridad de SlowMist han identificado una extensión de Chrome falsa de la cartera TronLink utilizada en una campaña de phishing.
- La extensión maliciosa puede robar datos privados de los monederos, como claves privadas, frases mnemotécnicas, etc., una vez instalada y tiene una capacidad antidetección avanzada.
- Los hackeos de criptomonedas aumentan sustancialmente en abril, con más de 600 millones de dólares en lo que el CEO de Binance califica de preocupante.
Los investigadores de seguridad advirtieron a los usuarios de TronLink sobre una campaña de phishing relacionada con una falsa extensión de monedero de Chrome diseñada para robar credenciales privadas de monedero.
La empresa de seguridad de Blockchain SlowMist dijo que el software malicioso se hizo pasar por el popular monedero TRON TronLink, utilizando métodos avanzados de suplantación de identidad para evitar ser detectado.
La advertencia llegó cuando los hackeos de criptomonedas y los ataques de phishing siguieron aumentando bruscamente en las plataformas financieras descentralizadas en 2026.
Los atacantes despliegan una extensión maliciosa de Chrome para robar los datos de los usuarios
Según SlowMist, su sistema de monitorización MistEye detectó el ataque, que consiste en una extensión falsa de Chrome MV3 que suplanta a TronLink Wallet. Puede eludir la detección fácil falsificando el nombre de la marca con caracteres de control bidireccional Unicode y homoglifos cirílicos.
Como resultado, la extensión falsa se parece a la versión auténtica e incluso hereda las críticas positivas y el elevado número de descargas de la extensión original. Esto hace que sea aún más difícil de detectar.
Sin embargo, la extensión falsa es una página de phishing que carga un iframe remoto una vez instalada. Esta página roba credenciales del dispositivo, incluidas claves privadas, contraseñas, frases mnemotécnicas y archivos de almacén de claves.
Todos los datos robados se envían en tiempo real a través de un bot de Telegram. El equipo de SlowMist identificó el ID de la extensión maliciosa como ekjidonhjmneoompmjbjofpjmhklpjdd.
Curiosamente, la extensión de phishing cuenta con varias técnicas avanzadas para evitar su detección. Entre ellas se incluyen un código local mínimo, funciones antianálisis incorporadas y redireccionamiento basado en el idioma geográfico para los usuarios rusos.
Aunque la alerta de SlowMist no especificaba si alguien se ha visto afectado por la campaña, es muy probable dada la popularidad de TronLink en la red TRON. No obstante, se aconseja a los usuarios que desinstalen cualquier extensión sospechosa, comprueben si hay tráfico anormal y borren localStorage.
Para cualquiera que probablemente haya descargado la extensión falsa e introducido sus credenciales. Lo mejor es transferir rápidamente sus activos a un nuevo monedero. El ID de la extensión oficial de TronLink es ibnejdfjmmkpcnlpebklmnkoeoihofec.
Los cripto hackeos se intensifican en 2026, ya que en abril se perdieron más de 600 millones de dólares por exploits de DeFi
Mientras tanto, la alerta subraya aún más los crecientes riesgos a los que se enfrentan ahora los usuarios de criptomonedas. 2026 ha demostrado ser un año especialmente duro para DeFi, con más de 600 millones de dólares perdidos ya por exploits.
Según el director ejecutivo de Binance , Richard Teng, los hackeos de DeFi provocaron pérdidas de 621 millones de dólares sólo en abril. Señaló que esto demuestra que la seguridad es una preocupación importante en la que el sector debe invertir.
Curiosamente, la mayoría de las pérdidas se han atribuido a piratas informáticos respaldados por Corea del Norte. TRM Labs calcula que las pérdidas totales por hackeos de criptomonedas en 2026 rondarán los 759 millones de dólares.
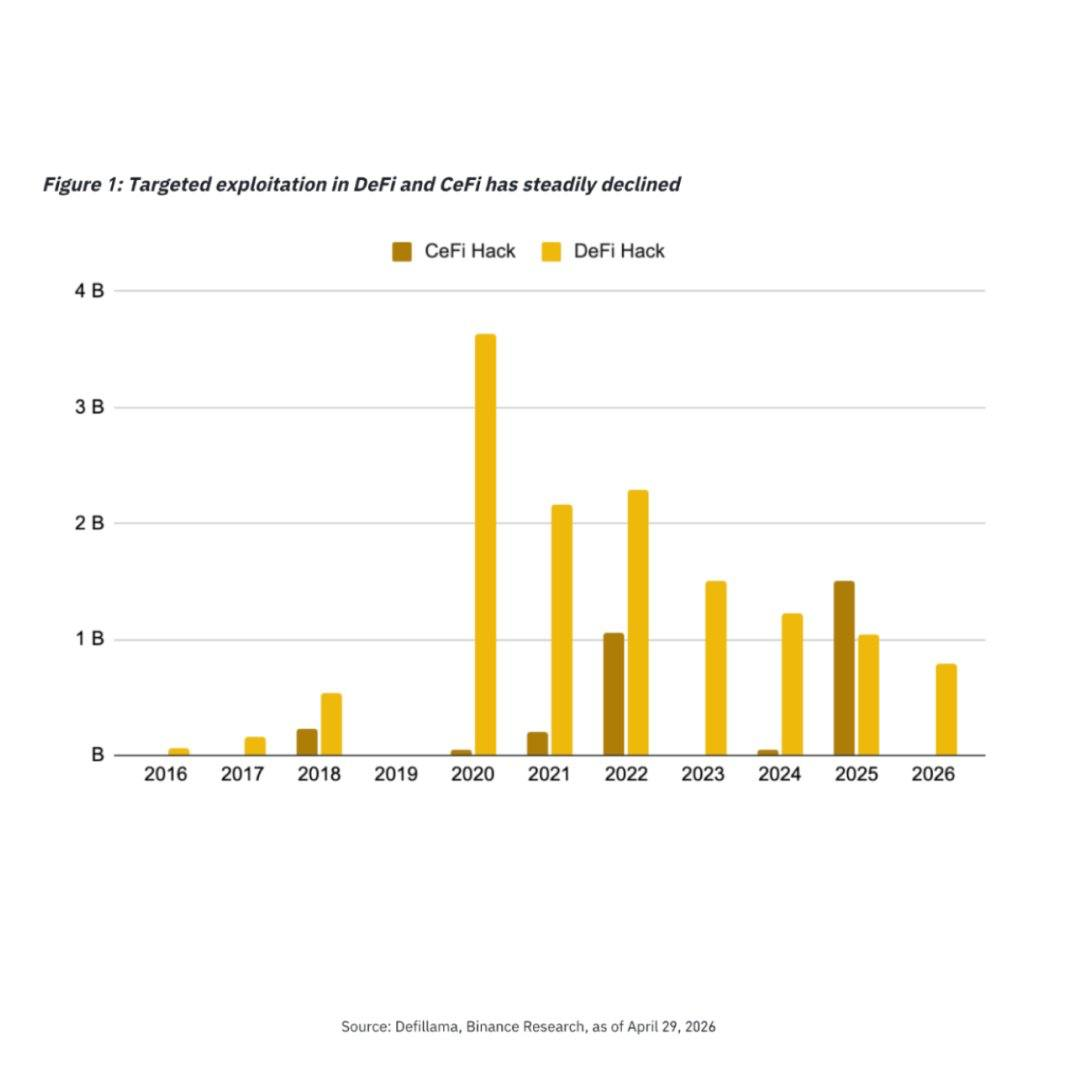
Sin embargo, el 76% de esa cantidad, o 577 millones de dólares, es atribuible a sólo dos ataques atribuidos a grupos norcoreanos. Estos dos ataques, KelpDAO y Drift Protocol, demuestran la precisión de alto nivel de los atacantes, que pasaron semanas o incluso meses preparándose antes de los incidentes.
El exploit de Drift Protocol también implicaba tácticas de ingeniería social y phishing. Hubo reuniones en persona entre apoderados del grupo de piratas informáticos y representantes de Drift Protocol.
Las extensiones de navegador maliciosas también están creciendo como vector de ataque para las estafas de phishing, y Trust Wallet también se vio afectado por un problema similar a finales de 2025.
La creciente sofisticación de las campañas de phishing y de los ataques basados en navegadores sigue aumentando la presión sobre la seguridad en criptocarteras, bolsas y protocolos DeFi.




