
 Quack AI
 Pearl
 Solana
 NEAR Protocol
 Canton
 XRP
 Derive

Wichtige Einblicke
- Die Sicherheitsanalysten von SlowMist haben eine gefälschte TronLink Wallet Chrome-Erweiterung identifiziert, die in einer Phishing-Kampagne verwendet wird.
- Die bösartige Erweiterung kann private Daten aus Geldbörsen stehlen, wie z. B. private Schlüssel, mnemonische Phrasen usw., sobald sie installiert ist, und verfügt über eine fortschrittliche Anti-Erkennungsfunktion.
- Die Zahl der Krypto-Hacks ist im April deutlich gestiegen. Der CEO von Binance bezeichnet die Hacks mit über 600 Millionen Dollar als beunruhigend.
Sicherheitsforscher haben TronLink-Benutzer vor einer Phishing-Kampagne gewarnt, die eine gefälschte Chrome-Wallet-Erweiterung beinhaltet, mit der private Wallet-Zugangsdaten gestohlen werden sollen.
Laut dem Blockchain-Sicherheitsunternehmen SlowMist gab sich die Schadsoftware als die beliebte TRON-Brieftasche TronLink aus und nutzte dabei fortschrittliche Spoofing-Methoden, um nicht entdeckt zu werden.
Die Warnung kam, als Krypto-Hacks und Phishing-Angriffe auf dezentrale Finanzplattformen im Jahr 2026 weiterhin stark zunahmen.
Angreifer setzen bösartige Chrome-Erweiterung ein, um Daten von Nutzern zu stehlen
Nach Angaben von SlowMist hat sein MistEye-Überwachungssystem den Angriff entdeckt, bei dem es sich um eine gefälschte Chrome MV3-Erweiterung handelt, die sich als TronLink Wallet ausgibt. Sie kann die einfache Erkennung umgehen, indem sie den Markennamen mit bidirektionalen Unicode-Steuerzeichen und kyrillischen Homoglyphen fälscht.
Infolgedessen sieht die gefälschte Erweiterung wie die echte Version aus und übernimmt sogar die positiven Bewertungen und hohen Downloadzahlen der ursprünglichen Erweiterung. Das macht es noch schwieriger, sie zu entdecken.
Bei der gefälschten Erweiterung handelt es sich jedoch um eine Phishing-Seite, die nach der Installation einen entfernten Iframe lädt. Diese Seite stiehlt Anmeldeinformationen vom Gerät, einschließlich privater Schlüssel, Kennwörter, mnemonische Phrasen und Schlüsselspeicherdateien.
Alle gestohlenen Daten werden in Echtzeit über einen Telegram-Bot gesendet. Das SlowMist-Team identifizierte die ID der bösartigen Erweiterung als ekjidonhjmneoompmjbjofpjmhklpjdd.
Interessanterweise verfügt die Phishing-Erweiterung über mehrere fortschrittliche Techniken, um eine Entdeckung zu verhindern. Dazu gehören minimaler lokaler Code, eingebaute Anti-Analyse-Funktionen und eine geosprachbasierte Umleitung für russische Benutzer.
In der SlowMist-Warnung wurde zwar nicht angegeben, ob jemand von der Kampagne betroffen ist, aber angesichts der Beliebtheit von TronLink im TRON-Netzwerk ist dies sehr wahrscheinlich. Benutzern wird jedoch empfohlen, alle verdächtigen Erweiterungen zu deinstallieren, auf abnormalen Datenverkehr zu achten und localStorage zu löschen.
Für alle, die wahrscheinlich die gefälschte Erweiterung heruntergeladen und ihre Anmeldedaten eingegeben haben. Es ist am besten, wenn Sie Ihr Vermögen schnell auf eine neue Geldbörse übertragen. Die ID für die offizielle TronLink-Erweiterung lautet ibnejdfjmmkpcnlpebklmnkoeoihofec.
Krypto-Hacks intensivieren sich im Jahr 2026: Über 600 Millionen Dollar durch DeFi-Exploits im April verloren
In der Zwischenzeit unterstreicht die Warnung die wachsenden Risiken, denen Krypto-Nutzer jetzt ausgesetzt sind. Das Jahr 2026 hat sich als besonders hartes Jahr für DeFi erwiesen, in dem bereits über 600 Millionen Dollar durch Exploits verloren gingen.
Laut Richard Teng, CEO von Binance, verursachten DeFi-Hacks allein im April Verluste in Höhe von 621 Millionen Dollar. Er merkte an, dass dies zeigt, dass die Sicherheit ein wichtiges Anliegen ist, in das die Branche investieren muss.
Interessanterweise werden die meisten Verluste den von Nordkorea unterstützten Hackern zugeschrieben. TRM Labs beziffert die Gesamtverluste durch Krypto-Hacks im Jahr 2026 auf rund 759 Millionen Dollar.
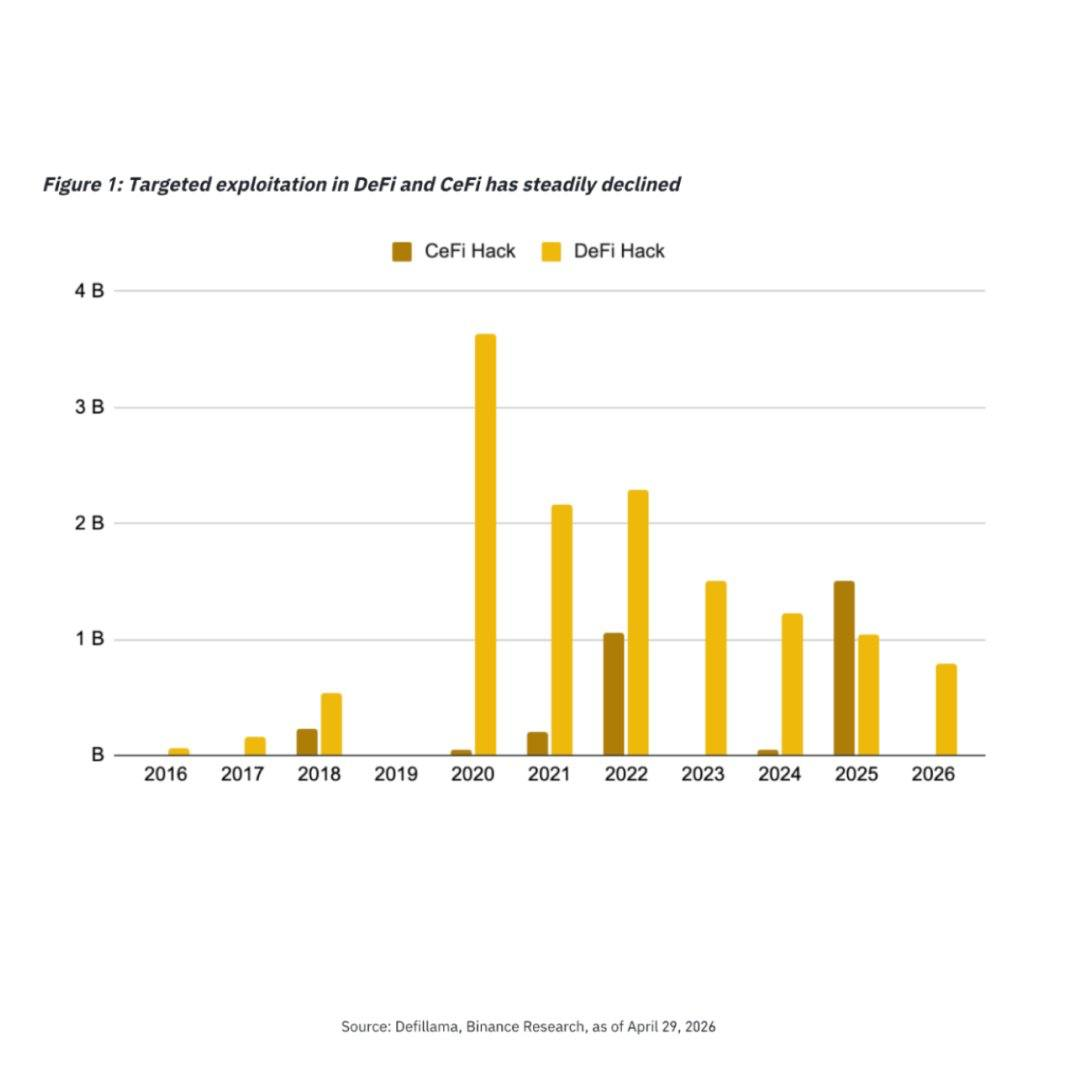
Allerdings gehen 76% dieses Betrags, also 577 Millionen Dollar, auf nur zwei Angriffe zurück, die nordkoreanischen Gruppen zugeschrieben werden. Diese beiden Angriffe, KelpDAO und Drift Protocol, zeigen die hohe Präzision der Angreifer, die sich wochen- oder sogar monatelang auf die Vorfälle vorbereitet haben.
Bei der Ausnutzung von Drift Protocol kamen auch Social Engineering und Phishing-Taktiken zum Einsatz. Es gab persönliche Treffen zwischen Stellvertretern der Hackergruppe und Vertretern von Drift Protocol.
Bösartige Browser-Erweiterungen werden auch immer häufiger als Angriffsvektor für Phishing-Betrügereien genutzt. Auch Trust Wallet war Ende 2025 von einem ähnlichen Problem betroffen.
Die zunehmende Raffinesse von Phishing-Kampagnen und browserbasierten Angriffen erhöht den Sicherheitsdruck auf Krypto-Wallets, Börsen und DeFi-Protokolle weiter.




