Dacity Coin
 NEAR Protocol
 Pearl
 Pudgy Penguins
 Injective
 Aerodrome Finance
 Pump.fun

Основные сведения
- Аналитики по безопасности из компании SlowMist обнаружили поддельное расширение TronLink wallet Chrome, использовавшееся в фишинговой кампании.
- После установки вредоносное расширение может похищать приватные данные из кошельков, такие как приватные ключи, мнемонические фразы и т.д., и обладает расширенными возможностями защиты от обнаружения.
- В апреле значительно увеличилось количество взломов криптовалют: более 600 миллионов долларов, что генеральный директор Binance называет тревожным.
Исследователи безопасности предупредили пользователей TronLink о фишинговой кампании с использованием поддельного расширения для кошелька Chrome, предназначенного для кражи учетных данных частного кошелька.
Компания SlowMist, специализирующаяся на безопасности блокчейна, сообщила, что вредоносная программа выдает себя за популярный кошелек TRON TronLink, используя при этом передовые методы подмены, чтобы избежать обнаружения.
Предупреждение появилось на фоне продолжающегося резкого роста числа крипто-взломов и фишинговых атак на децентрализованные финансовые платформы в 2026 году.
Злоумышленники устанавливают вредоносное расширение Chrome, чтобы украсть данные пользователей
По словам компании SlowMist, ее система мониторинга MistEye обнаружила атаку, в которой участвует поддельное расширение Chrome MV3, выдающее себя за TronLink Wallet. Оно может обойти легкое обнаружение, подменив название бренда с помощью двунаправленных управляющих символов Unicode и кириллических омоглифов.
В результате поддельное расширение выглядит как настоящая версия и даже наследует положительные отзывы и большое количество загрузок оригинального расширения. Таким образом, обнаружить его становится еще сложнее.
Однако поддельное расширение представляет собой фишинговую страницу, которая после установки загружает удаленный iframe. Эта страница крадет учетные данные с устройства, включая закрытые ключи, пароли, мнемонические фразы и файлы хранилища ключей.
Все украденные данные отправляются в режиме реального времени через бота Telegram. Команда SlowMist определила ID вредоносного расширения как ekjidonhjmneoompmjbjofpjmhklpjdd.
Интересно, что фишинговое расширение имеет несколько передовых технологий, позволяющих избежать обнаружения. Среди них – минимальный локальный код, встроенные функции антианализа и перенаправление на основе гео-языка для российских пользователей.
Хотя в оповещении SlowMist не уточняется, пострадал ли кто-нибудь от этой кампании, это весьма вероятно, учитывая популярность TronLink в сети TRON. Тем не менее, пользователям рекомендуется удалить все подозрительные расширения, проверить наличие аномального трафика и очистить localStorage.
Для всех, кто, вероятно, загрузил поддельное расширение и ввел свои учетные данные. Лучше всего быстро перевести свои активы на новый кошелек. Идентификатор официального расширения TronLink – ibnejdfjmmkpcnlpebklmnkoeoihofec.
Взломы криптовалют усиливаются в 2026 году: более 600 миллионов долларов потеряно из-за уязвимостей DeFi в апреле
Между тем, предупреждение еще раз подчеркивает растущие риски, с которыми сегодня сталкиваются пользователи криптовалют. 2026 год оказался особенно тяжелым для DeFi: более 600 миллионов долларов уже было потеряно из-за эксплойтов.
По словам Генерального директора Binance Ричарда Тенга, только в апреле взломы DeFi привели к потерям в размере 621 миллиона долларов. Он отметил, что это показывает, что безопасность – серьезная проблема, в которую индустрии необходимо инвестировать.
Интересно, что большая часть потерь была приписана хакерам, поддерживаемым Северной Кореей. По оценкам TRM Labs, общие потери от взломов криптовалют в 2026 году составят около 759 миллионов долларов.
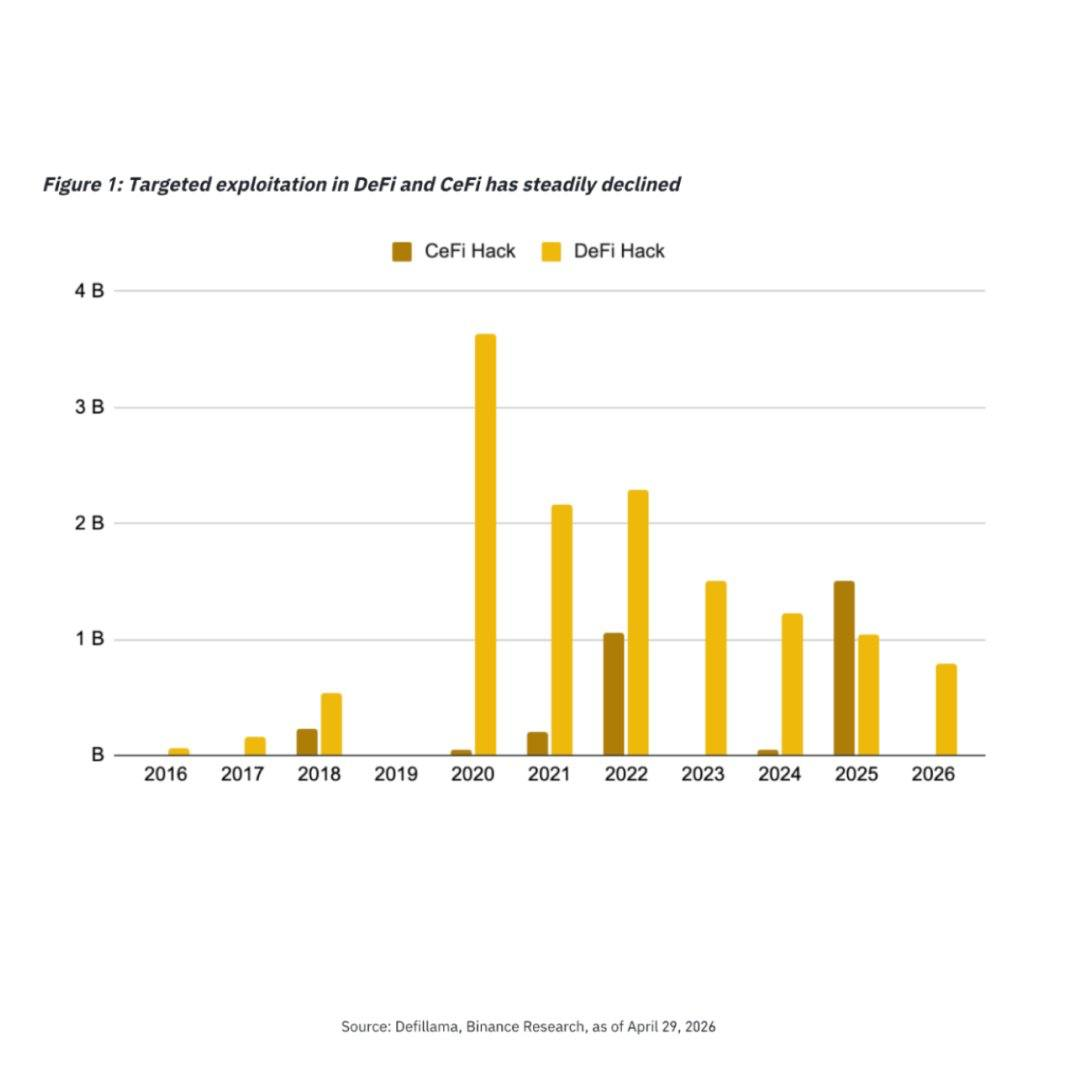
Однако 76% от этой суммы, или 577 миллионов долларов, приходится всего на две атаки, приписываемые северокорейским группам. Эти две атаки, KelpDAO и Drift Protocol, демонстрируют высокую точность злоумышленников, поскольку они потратили недели или даже месяцы на подготовку перед инцидентами.
Эксплойт Drift Protocol также использовал тактику социальной инженерии и фишинга. Между доверенными лицами хакерской группы и представителями Drift Protocol происходили личные встречи.
Вредоносные расширения для браузеров также становятся все более распространенным способом атаки для фишинговых мошенничеств. В конце 2025 года подобная проблема возникла и у Trust Wallet.
Растущая изощренность фишинговых кампаний и браузерных атак продолжает увеличивать давление на безопасность криптовалютных кошельков, бирж и протоколов DeFi.