
 Quack AI
 NEAR Protocol
 Lighter
 Bitway
 Pearl
 Quantus
 Sui

Ideas clave
- Los criptodirigentes, como Changpeng Zhao, están en el punto de mira de los criptopiratas informáticos patrocinados por el Estado.
- Se le envió una alerta de Google sobre un intento patrocinado por el gobierno de robar la contraseña de CZ.
- El Grupo Lazarus de Corea del Norte está cambiando su estrategia. Ahora se hacen pasar por especialistas informáticos para infiltrarse en las empresas, en lugar de atacar directamente las plataformas.
Changpeng Zhao (CZ), fundador de Binance, publicó una grave advertencia de seguridad el 10 de octubre de 2025. Google le alertó de la posibilidad de un intento de robo de contraseñas por parte de un atacante respaldado por el gobierno.
CZ bromeó diciendo que no había nada importante en su cuenta de Google cuando publicó la advertencia en X (antes Twitter). Sin embargo, la advertencia era severa.
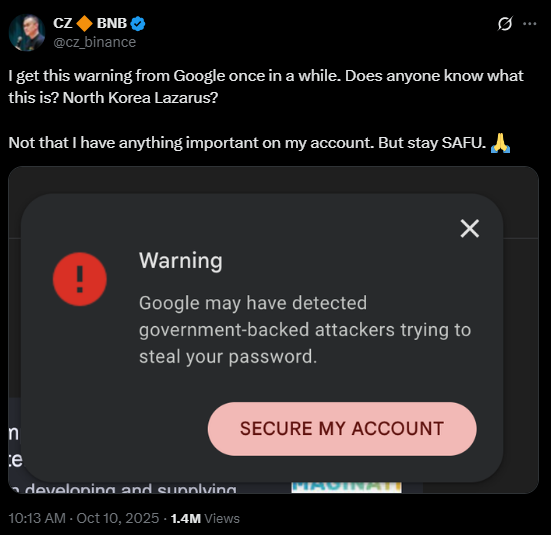
Sólo habían pasado unas semanas desde que CZ emitió una advertencia sobre piratas informáticos norcoreanos que se hacían pasar por profesionales de TI. Solicitando trabajos a distancia, estos hackers han estado intentando infiltrarse en empresas de criptomonedas.
La publicación de CZ reavivó la preocupación por el Grupo Lazarus, una unidad de ciberdelincuencia norcoreana conocida por atacar plataformas de criptomonedas. Google sólo envía estas alertas cuando detecta amenazas muy sofisticadas.
CZ dijo que los recibe de vez en cuando, pero que éste le parecía diferente. Destacaba un patrón creciente de ataques a líderes y plataformas de criptomonedas.
Grupo Lazarus: Una amenaza persistente
Se cree que el Grupo Lazarus está detrás de muchos grandes robos de criptomonedas. Presuntamente robaron activos digitales por valor de más de 2.000 millones de dólares sólo en 2025. Entre sus estrategias se encuentran el phishing, el malware y las técnicas de ingeniería social, como la suplantación de identidad.
Para obtener acceso a los sistemas internos, a menudo se hacen pasar por desarrolladores o especialistas informáticos. Según los expertos, Lazarus se centra ahora en ejecutivos individuales, en lugar de limitarse a las centrales.
Esto supone un cambio de enfoque. Intentan proporcionar a personas importantes acceso a información privada en lugar de dirigirse directamente a las plataformas.
Este patrón se aplica a la advertencia de CZ. Es un objetivo muy buscado porque es una de las figuras más influyentes de la industria de la criptomoneda. Su advertencia demuestra que estos peligros pueden afectar incluso a las personas más poderosas.
Los investigadores de seguridad también han descubierto herramientas de malware como PylangGhost. Estas herramientas imitan a empresas conocidas como Robinhood y Coinbase.
Roban credenciales de inicio de sesión de carteras de criptomonedas y extensiones de navegador. En campañas recientes se han identificado más de 80 herramientas.
La criptoindustria responde
La publicación de CZ recibió una rápida respuesta de la comunidad criptográfica. Numerosos profesionales compartieron experiencias similares. Algunos afirmaron haber recibido también alertas de Google. Otros informaron de correos electrónicos de phishing y solicitudes de empleo dudosas.
Los expertos en ciberseguridad aconsejaron a las empresas de criptomonedas que reforzaran sus defensas. Sugirieron formación para los empleados, cambios frecuentes de contraseña y autenticación multifactor. Se aconsejó a las personas prominentes que evitaran el uso de Wi-Fi públicas y utilizaran en su lugar dispositivos seguros.
Las autoridades estadounidenses también se han dado cuenta. En junio de 2025, el Departamento de Justicia acusó a cuatro norcoreanos de robar casi 900.000 dólares mediante falsos empleos a distancia. Estos agentes utilizaron currículos y perfiles de LinkedIn falsificados para conseguir empleo en empresas estadounidenses de criptomoneda.
La Alianza para la Seguridad (SEAL) informó de que al menos 60 agentes norcoreanos se habían infiltrado de esta forma en empresas de criptomonedas. Trabajaban como desarrolladores, analistas y personal de apoyo. Algunos pasaron desapercibidos durante meses.
La advertencia de CZ añade urgencia a estas conclusiones. Demuestra que la amenaza no es teórica. Está ocurriendo ahora y se dirige a los principales actores del sector.




