Zcash
 Sui
 Celestia
 Quantus
 Injective
 Hyperliquid
 LayerZero

ข้อมูลเชิงลึกที่สำคัญ
- ผู้นำด้านคริปโต เช่น Changpeng Zhao กำลังตกเป็นเป้าหมายของแฮกเกอร์คริปโตที่ได้รับการสนับสนุนจากรัฐ
- มีการส่งการแจ้งเตือนจาก Google เกี่ยวกับความพยายามขโมยรหัสผ่านของ CZ ที่ได้รับการสนับสนุนจากรัฐบาลไปให้เขา
- กลุ่มลาซารัสแห่งเกาหลีเหนือกำลังเปลี่ยนกลยุทธ์ โดยปัจจุบันพวกเขาแอบอ้างตัวเป็นผู้เชี่ยวชาญด้านไอทีเพื่อแทรกซึมเข้าสู่ธุรกิจต่างๆ แทนที่จะโจมตีแพลตฟอร์มโดยตรง
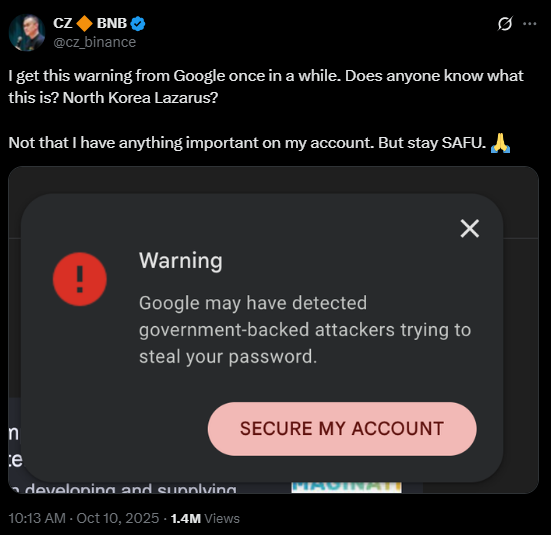
Changpeng Zhao (CZ) ผู้ก่อตั้ง Binance โพสต์คำเตือนด้านความปลอดภัยที่ร้ายแรงเมื่อวันที่ 10 ตุลาคม 2025 โดย Google ได้แจ้งเตือนเขาเกี่ยวกับความเป็นไปได้ของการพยายามขโมยรหัสผ่านโดยผู้โจมตีที่ได้รับการสนับสนุนจากรัฐบาล
CZ พูดติดตลกว่าบัญชี Google ของเขาไม่มีอะไรสำคัญเลยตอนที่เขาโพสต์คำเตือนบน X (เดิมคือ Twitter) อย่างไรก็ตาม คำเตือนนั้นรุนแรงมาก
เพียงไม่กี่สัปดาห์ผ่านไปหลังจากที่ CZ ได้ออกคำเตือนเกี่ยวกับแฮ็กเกอร์ชาวเกาหลีเหนือที่ปลอมตัวเป็นผู้เชี่ยวชาญด้านไอที แฮ็กเกอร์เหล่านี้พยายามแทรกซึมเข้าไปในบริษัทคริปโตเคอร์เรนซีโดยการสมัครงานทางไกล
โพสต์ของ CZ ทำให้เกิดความกังวลอีกครั้งเกี่ยวกับ กลุ่ม Lazarus ซึ่งเป็นหน่วยงานอาชญากรรมไซเบอร์ของเกาหลีเหนือที่ขึ้นชื่อเรื่องการกำหนดเป้าหมายแพลตฟอร์มสกุลเงินดิจิทัล Google จะส่งการแจ้งเตือนเหล่านี้เฉพาะเมื่อตรวจพบภัยคุกคามที่ซับซ้อนสูงเท่านั้น
CZ กล่าวว่าเขาได้รับข้อความเหล่านี้เป็นครั้งคราว แต่ครั้งนี้ให้ความรู้สึกที่แตกต่างออกไป ข้อความนี้เน้นย้ำถึงรูปแบบการโจมตีที่เพิ่มขึ้นต่อผู้นำและแพลตฟอร์มสกุลเงินดิจิทัล
กลุ่มลาซารัส: ภัยคุกคามที่ต่อเนื่อง
เชื่อกันว่ากลุ่ม Lazarus อยู่เบื้องหลังการโจรกรรมคริปโตครั้งใหญ่หลายครั้ง พวกเขาถูกกล่าวหาว่าขโมยสินทรัพย์ดิจิทัลมูลค่ากว่า 2 พันล้านดอลลาร์สหรัฐในปี 2025 เพียงปีเดียว กลยุทธ์ของพวกเขาคือการฟิชชิ่ง มัลแวร์ และเทคนิคทางวิศวกรรมสังคม เช่น การปลอมแปลงตัวตน
เพื่อเข้าถึงระบบภายใน พวกเขามักแอบอ้างเป็นนักพัฒนาหรือผู้เชี่ยวชาญด้านไอที ผู้เชี่ยวชาญระบุว่า ปัจจุบันลาซารัสมุ่งเน้นไปที่ผู้บริหารรายบุคคล มากกว่าแค่การแลกเปลี่ยนข้อมูล
นี่แสดงถึงการเปลี่ยนแปลงแนวทาง พวกเขาพยายามให้บุคคลสำคัญเข้าถึงข้อมูลส่วนบุคคล แทนที่จะมุ่งเป้าไปที่แพลตฟอร์มโดยตรง
รูปแบบนี้สอดคล้องกับคำเตือนของ CZ เขาเป็นเป้าหมายที่ผู้คนหมายตาอย่างมากเพราะเขาเป็นหนึ่งในบุคคลที่มีอิทธิพลมากที่สุดในอุตสาหกรรมสกุลเงินดิจิทัล คำเตือนของเขาแสดงให้เห็นว่าอันตรายเหล่านี้ยังคงส่งผลกระทบต่อแม้แต่บุคคลที่ทรงอิทธิพลที่สุด
นักวิจัยด้านความปลอดภัยยังค้นพบเครื่องมือมัลแวร์ เช่น PylangGhost ซึ่งเลียนแบบบริษัทชื่อดังอย่าง Robinhood และ Coinbase
พวกเขาขโมยข้อมูลประจำตัวในการเข้าสู่ระบบจากกระเป๋าเงินคริปโตเคอร์เรนซีและส่วนขยายเบราว์เซอร์ แคมเปญล่าสุดพบเครื่องมือมากกว่า 80 รายการ
อุตสาหกรรมคริปโตตอบสนอง
โพสต์ของ CZ ได้รับการตอบรับอย่างรวดเร็วจากชุมชนคริปโต ผู้เชี่ยวชาญหลายคนต่างแบ่งปันประสบการณ์ที่คล้ายคลึงกัน บางคนอ้างว่าได้รับการแจ้งเตือนจาก Google เช่นกัน คนอื่นๆ รายงานว่าได้รับอีเมลฟิชชิ่งและใบสมัครงานที่น่าสงสัย
ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์แนะนำให้บริษัทคริปโทเคอร์เรนซีเสริมความแข็งแกร่งในการป้องกัน โดยแนะนำให้ฝึกอบรมพนักงาน เปลี่ยนรหัสผ่านบ่อยๆ และยืนยันตัวตนแบบหลายปัจจัย บุคคลสำคัญได้รับคำแนะนำให้หลีกเลี่ยงการใช้ Wi-Fi สาธารณะ และใช้อุปกรณ์ที่ปลอดภัยแทน
ทางการสหรัฐฯ ก็ได้เข้ามาตรวจสอบเรื่องนี้เช่นกัน ในเดือนมิถุนายน 2568 กระทรวงยุติธรรมได้ตั้งข้อหาชาวเกาหลีเหนือ 4 คนในข้อหาขโมยเงินเกือบ 900,000 ดอลลาร์สหรัฐ ผ่านงานทางไกลปลอม เจ้าหน้าที่เหล่านี้ใช้เรซูเม่และโปรไฟล์ LinkedIn ปลอมเพื่อหางานกับบริษัทสกุลเงินดิจิทัลของสหรัฐฯ
พันธมิตรความมั่นคง (SEAL) รายงานว่ามีสายลับเกาหลีเหนืออย่างน้อย 60 คนแทรกซึมเข้าไปในบริษัทคริปโตด้วยวิธีนี้ พวกเขาทำงานเป็นนักพัฒนา นักวิเคราะห์ และเจ้าหน้าที่ฝ่ายสนับสนุน บางคนถูกจับกุมตัวเป็นเวลาหลายเดือน
คำเตือนของ CZ เพิ่มความเร่งด่วนให้กับผลการวิจัยเหล่านี้ แสดงให้เห็นว่าภัยคุกคามนี้ไม่ใช่เพียงทฤษฎี แต่กำลังเกิดขึ้นในขณะนี้ และกำลังพุ่งเป้าไปที่ผู้เล่นชั้นนำของอุตสาหกรรม