
 Quack AI
 NEAR Protocol
 Zcash
 Celestia
 Pons
 Pudgy Penguins
 Bitcoin

Wichtige Einblicke
- Krypto-Führungskräfte wie Changpeng Zhao werden von staatlich finanzierten Krypto-Hackern ins Visier genommen.
- Er erhielt eine Google-Warnung über einen von der Regierung gesponserten Versuch, das Passwort von CZ zu stehlen.
- Die Lazarus-Gruppe aus Nordkorea ändert ihre Strategie. Sie geben sich jetzt als IT-Spezialisten aus, um Unternehmen zu infiltrieren, anstatt Plattformen direkt anzugreifen.
Changpeng Zhao (CZ), der Gründer von Binance, hat am 10. Oktober 2025 eine ernste Sicherheitswarnung veröffentlicht. Google hatte ihn auf die Möglichkeit eines Passwortdiebstahls durch einen von der Regierung unterstützten Angreifer aufmerksam gemacht.
CZ scherzte, dass in seinem Google-Konto nichts Bedeutendes zu finden war, als er die Warnung auf X (ehemals Twitter) veröffentlichte. Die Warnung war jedoch ernst gemeint.
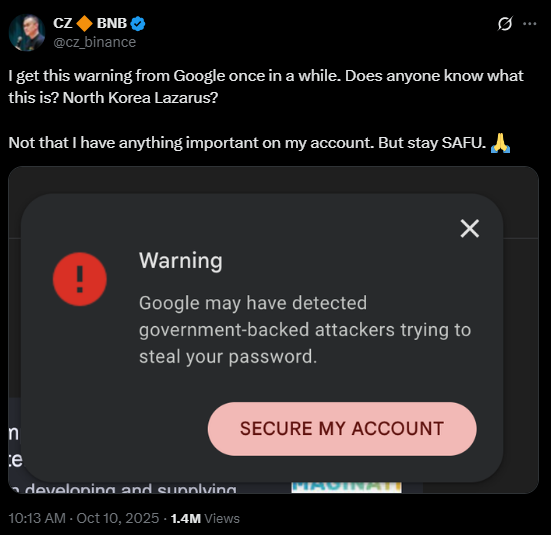
Es ist erst ein paar Wochen her, dass CZ eine Warnung vor nordkoreanischen Hackern herausgegeben hat, die sich als IT-Experten ausgeben. Diese Hacker haben versucht, Kryptowährungsunternehmen zu infiltrieren, indem sie sich für Remote-Jobs beworben haben.
Der Beitrag von CZ löste erneut Besorgnis über die Lazarus Group aus, eine nordkoreanische Cybercrime-Einheit, die für ihre Angriffe auf Kryptowährungsplattformen bekannt ist. Google sendet diese Warnungen nur, wenn es hochentwickelte Bedrohungen entdeckt.
CZ sagte, er erhalte sie gelegentlich, aber dieser war anders. Er unterstrich ein wachsendes Muster von Angriffen auf führende Kryptowährungsanbieter und -plattformen.
Lazarus-Gruppe: Eine anhaltende Bedrohung
Es wird angenommen, dass die Lazarus Group hinter vielen großen Krypto-Raubüberfällen steckt. Allein im Jahr 2025 sollen sie digitale Vermögenswerte im Wert von mehr als 2 Mrd. Dollar gestohlen haben. Zu ihren Strategien gehören Phishing, Malware und Social-Engineering-Techniken, wie z.B. das Vortäuschen einer Identität.
Um Zugang zu internen Systemen zu erhalten, geben sie sich häufig als Entwickler oder IT-Spezialisten aus. Experten zufolge konzentriert sich Lazarus jetzt auf einzelne Führungskräfte und nicht mehr nur auf Börsen.
Dies bedeutet eine Änderung des Ansatzes. Sie versuchen, wichtigen Personen Zugang zu privaten Informationen zu verschaffen, anstatt sich direkt an Plattformen zu wenden.
Dieses Muster trifft auf die Warnung von CZ zu. Er ist ein begehrtes Ziel, weil er eine der einflussreichsten Persönlichkeiten in der Kryptowährungsbranche ist. Seine Warnung zeigt, dass diese Gefahren auch die mächtigsten Menschen treffen können.
Sicherheitsforscher haben auch Malware-Tools wie PylangGhost entdeckt. Diese Tools imitieren bekannte Unternehmen wie Robinhood und Coinbase.
Sie stehlen Anmeldedaten von Kryptowährungs-Wallets und Browser-Erweiterungen. In jüngsten Kampagnen wurden mehr als 80 Tools identifiziert.
Krypto-Industrie antwortet
CZs Beitrag erhielt eine schnelle Reaktion aus der Krypto-Community. Zahlreiche Fachleute teilten ähnliche Erfahrungen. Einige gaben an, ebenfalls Google-Benachrichtigungen erhalten zu haben. Andere berichteten von Phishing-E-Mails und dubiosen Bewerbungen.
Cybersecurity-Experten rieten Kryptowährungsunternehmen, ihre Verteidigung zu stärken. Sie empfahlen Mitarbeiterschulungen, häufige Passwortänderungen und eine Multi-Faktor-Authentifizierung. Prominenten Personen wurde geraten, die Nutzung von öffentlichem Wi-Fi zu vermeiden und stattdessen sichere Geräte zu verwenden.
Auch die US-Behörden sind aufmerksam geworden. Im Juni 2025 hat das Justizministerium vier Nordkoreaner angeklagt, weil sie fast 900.000 Dollar durch gefälschte Remote-Jobs gestohlen haben. Diese Agenten nutzten gefälschte Lebensläufe und LinkedIn-Profile, um sich eine Anstellung bei US-Kryptowährungsunternehmen zu sichern.
Die Security Alliance (SEAL) berichtete, dass mindestens 60 nordkoreanische Agenten auf diese Weise Kryptounternehmen infiltriert haben. Sie arbeiteten als Entwickler, Analysten und Support-Mitarbeiter. Einige blieben monatelang unentdeckt.
Die Warnung von CZ unterstreicht die Dringlichkeit dieser Erkenntnisse. Sie zeigt, dass die Bedrohung nicht theoretisch ist. Sie findet jetzt statt und zielt auf die wichtigsten Akteure der Branche ab.




