
 Minter
 Quack AI
 STONK
 Pons
 Sui
 Pearl
 Bittensor

Aperçu des principaux éléments
- Les leaders de la cryptographie, tels que Changpeng Zhao, sont la cible de pirates informatiques parrainés par l’État.
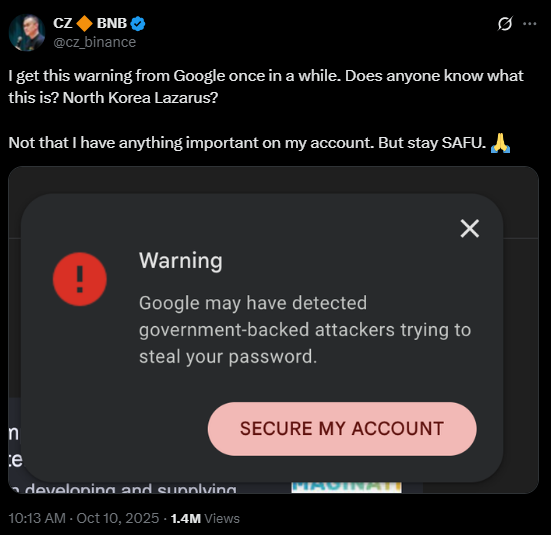
- Une alerte Google concernant une tentative de vol du mot de passe de CZ parrainée par le gouvernement lui a été envoyée.
- Le groupe Lazarus de Corée du Nord change de stratégie. Il se fait désormais passer pour un spécialiste des technologies de l’information afin d’infiltrer les entreprises plutôt que d’attaquer directement les plates-formes.
Changpeng Zhao (CZ), le fondateur de Binance, a publié un grave avertissement de sécurité le 10 octobre 2025. Google l’a alerté de la possibilité d’une tentative de vol de mot de passe par un attaquant soutenu par le gouvernement.
CZ a plaisanté en disant qu’il n’y avait rien d’important dans son compte Google lorsqu’il a publié l’avertissement sur X (anciennement Twitter). Pourtant, l’avertissement était sévère.
Quelques semaines seulement se sont écoulées depuis que CZ a émis un avertissement concernant des pirates nord-coréens se faisant passer pour des professionnels de l’informatique. En postulant à des emplois à distance, ces pirates ont tenté d’infiltrer des sociétés de crypto-monnaies.
Le message de CZ a ravivé les inquiétudes concernant le Lazarus Group, une unité de cybercriminalité nord-coréenne connue pour cibler les plateformes de crypto-monnaies. Google n’envoie ces alertes que lorsqu’il détecte des menaces très sophistiquées.
CZ a déclaré qu’il en recevait de temps en temps, mais que celle-ci était différente. Il mettait en évidence un schéma croissant d’attaques contre les leaders et les plateformes de crypto-monnaies.
Le groupe Lazarus : Une menace persistante
Le Lazarus Group est soupçonné d’être à l’origine de nombreux vols de cryptomonnaies. Il aurait volé pour plus de 2 milliards de dollars d’actifs numériques rien qu’en 2025. Le phishing, les logiciels malveillants et les techniques d’ingénierie sociale, telles que l’usurpation d’identité, font partie de leurs stratégies.
Pour obtenir l’accès aux systèmes internes, ils se font souvent passer pour des développeurs ou des informaticiens. Selon les experts, Lazarus se concentre désormais sur les cadres individuels plutôt que sur les échanges.
Cela signifie un changement d’approche. Ils tentent de fournir à des personnes importantes un accès à des informations privées plutôt que de cibler directement les plateformes.
Ce schéma s’applique à l’avertissement de CZ. Il est une cible très recherchée car il est l’une des personnalités les plus influentes de l’industrie des crypto-monnaies. Son avertissement démontre que ces dangers peuvent encore toucher même les personnes les plus puissantes.
Les chercheurs en sécurité ont également découvert des outils malveillants tels que PylangGhost. Ces outils imitent des sociétés bien connues comme Robinhood et Coinbase.
Ils volent les identifiants de connexion des portefeuilles de crypto-monnaies et des extensions de navigateur. Des campagnes récentes ont permis d’identifier plus de 80 outils.
L’industrie des cryptomonnaies réagit
Le message de CZ a reçu une réponse rapide de la part de la communauté cryptographique. De nombreux professionnels ont partagé des expériences similaires. Certains ont affirmé avoir reçu des alertes Google. D’autres ont signalé des courriels d’hameçonnage et des demandes d’emploi douteuses.
Les experts en cybersécurité ont conseillé aux sociétés de crypto-monnaies de renforcer leurs défenses. Ils ont suggéré de former les employés, de changer fréquemment de mot de passe et de recourir à l’authentification multifactorielle. Il a été conseillé aux personnalités d’éviter d’utiliser le Wi-Fi public et d’utiliser plutôt des appareils sécurisés.
Les autorités américaines l’ont également remarqué. En juin 2025, le ministère de la justice a inculpé quatre Nord-Coréens pour avoir volé près de 900 000 dollars grâce à de faux emplois à distance. Ces agents ont utilisé des CV et des profils LinkedIn falsifiés pour obtenir un emploi auprès de sociétés américaines de crypto-monnaies.
La Security Alliance (SEAL) a indiqué qu’au moins 60 agents nord-coréens avaient infiltré des entreprises de cryptographie de cette manière. Ils ont travaillé comme développeurs, analystes et personnel de soutien. Certains sont restés indétectés pendant des mois.
L’avertissement de CZ ajoute un caractère d’urgence à ces conclusions. Il montre que la menace n’est pas théorique. Elle se concrétise aujourd’hui et vise les principaux acteurs du secteur.




