Dacity Coin
 Quantus
 Pudgy Penguins
 Pearl
 Injective
 Starknet
 NEAR Protocol

Основные сведения
- Группа Google Threat Intelligence Group (GTIG) опубликовала отчет о новой вредоносной программе. Ее целью являются финансовые данные на iPhone, работающих под управлением старых версий iOS.
- Вредоносная программа, известная под названием Coruna, превратилась из инструмента государственного наблюдения в инструмент эксплойта, используемый мошенниками.
- Пользователям iPhone рекомендуется обновиться до последней версии iOS или включить режим блокировки на своем телефоне.
Исследователи безопасности из Google предупредили о новой вредоносной программе для iPhone, которая может красть криптовалюту из кошельков пользователей. Набор вредоносных программ под названием Coruna работает на iPhone, работающих под управлением iOS 13.0 – 17.2.
Согласно отчету Google Threat Intelligence Group (GTIG), вредоносная программа представляет собой мощный набор. Он содержит пять цепочек эксплойтов для iOS и 23 эксплойта. Группа впервые обнаружила вредоносную программу в 2025 году и отметила массовый рост ее использования к концу года.
Coruna превратилась из инструмента наблюдения во вредоносное ПО для мошенничества
В отчете Coruna описывается как сложный набор вредоносных программ, который изначально был разработан как инструмент наблюдения, вероятно, спонсируемый государством. Однако теперь он превратился в инструмент для финансовых афер, используемый различными участниками угроз.
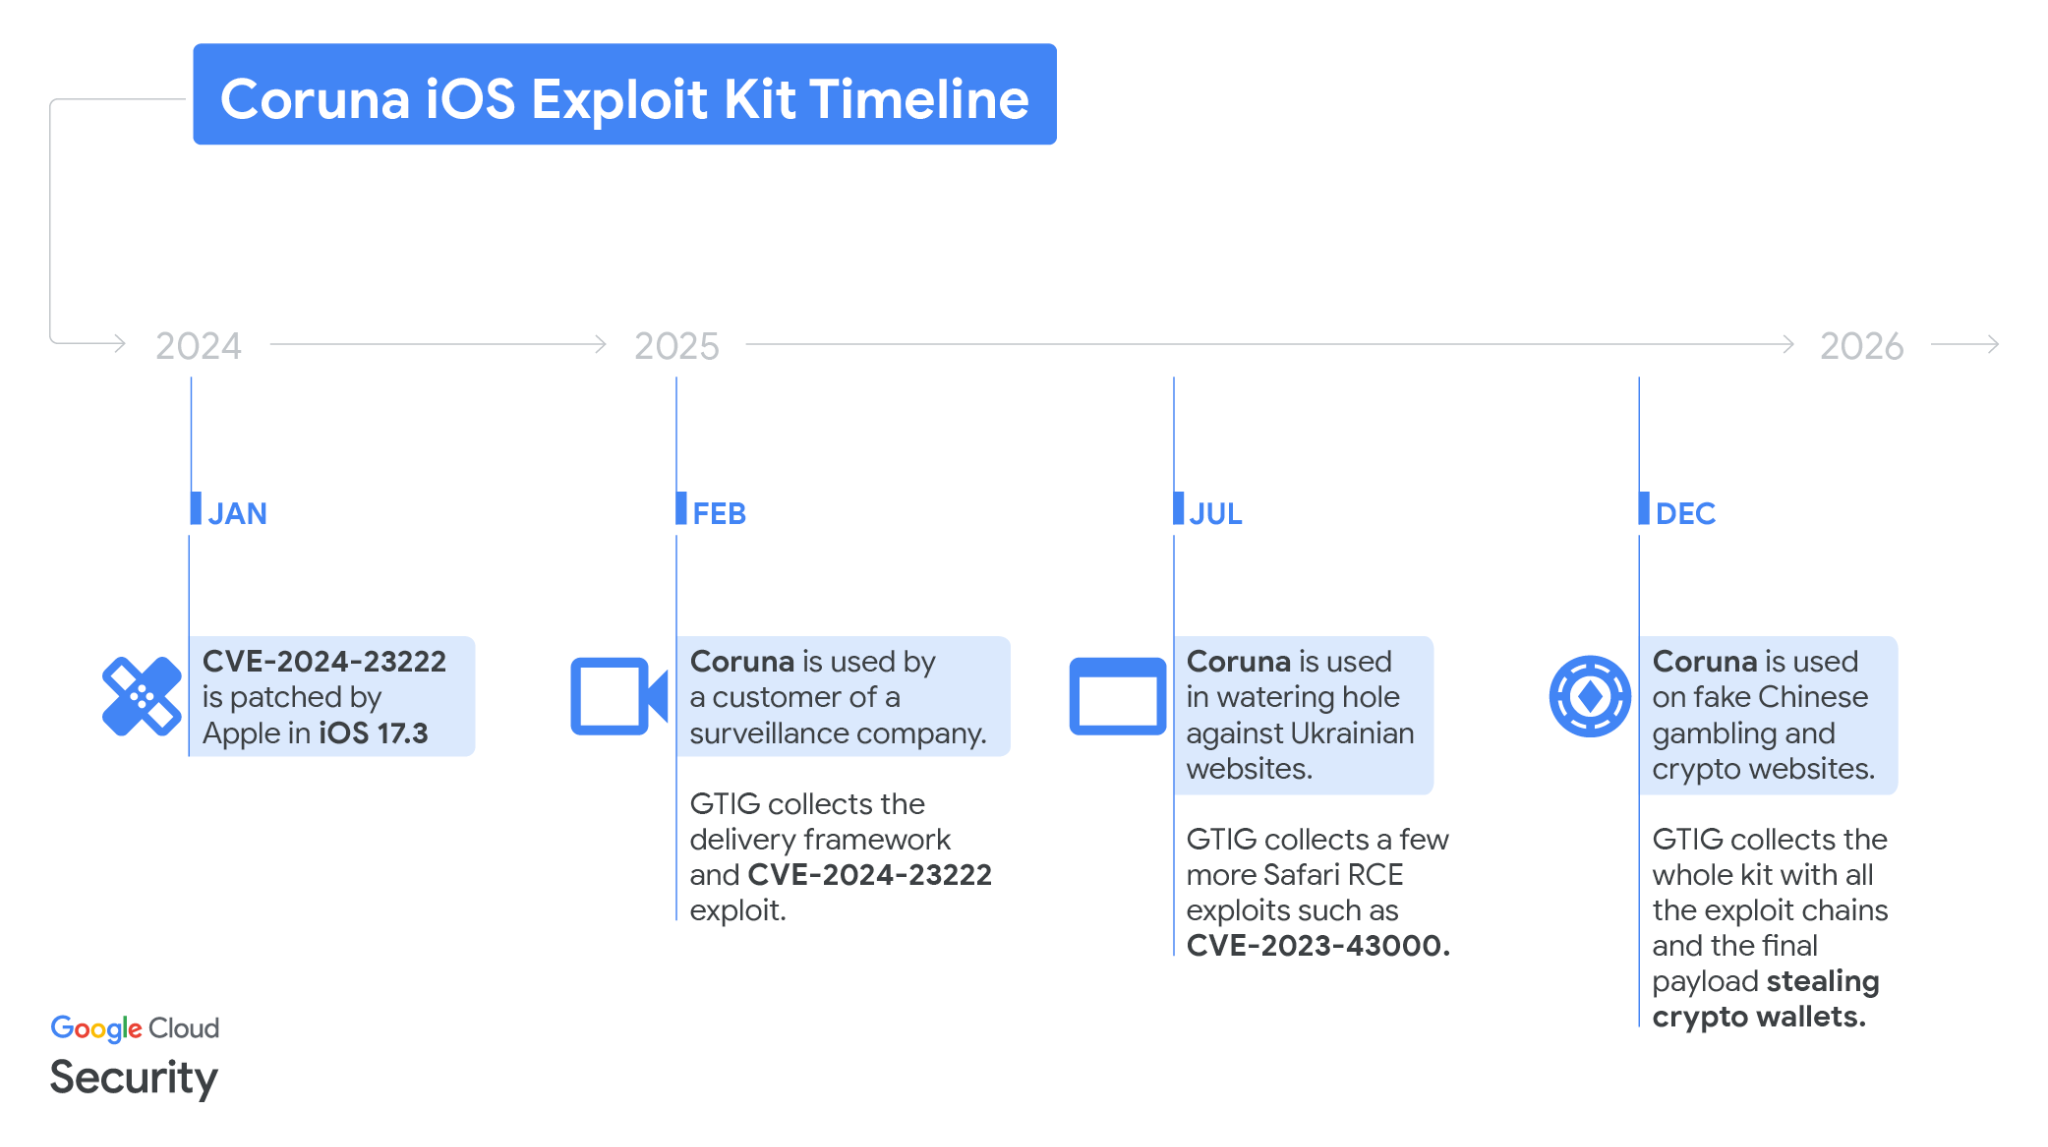
GITG отмечает, что вредоносная программа была уязвимостью нулевого дня, которую Apple устранила в iOS 17.3 в январе 2024 года. В массовое использование она перешла в 2025 году. Российская шпионская группа использовала ее для атаки на украинских пользователей, скомпрометировав несколько веб-сайтов в этой стране.
Вредоносная программа широко использовалась мошеннической группой, действующей в Китае. При этом набор эксплойтов был обнаружен на нескольких веб-сайтах, связанных с финансами в этой стране. В большинстве случаев эксплойт встраивается в несколько поддельных сайтов , выдающих себя за настоящие платформы.
Большинство этих сайтов предлагают пользователям зайти на них с устройства iOS, а тем, кто это делает, внедряется набор эксплойтов.
В ней говорилось:
Однако эксплойт не затронул iPhone, работающие под управлением iOS 17.3 или более поздней версии, то есть большинство iPhone с последней версией iOS не затронуты.
Как работает Coruna?
Между тем, исследователи Google предупреждают, что Coruna очень эффективна. Эксплойт может украсть финансовые данные и конфиденциальную информацию с устройств пользователей. Это означает, что может быть украдено все – от реквизитов банковского счета до начальных фраз криптокошельков, хранящихся на уязвимых iPhone.
Они отметили, что вредоносная программа имеет унифицированный дизайн с единственной функцией. Она добывает конфиденциальную информацию или криптокошельки, активно сканируя криптоприложения.
Она сканирует даже фотографии, содержащие такие ключевые слова, как резервная фраза, начальная фраза и т.д. Извлеченные данные отправляются злоумышленникам, которые могут использовать их для кражи криптоактивов.
Некоторые из целевых приложений включают MetaMask, Bitpie, BitKeep, Ton Wallet, Phantom, Solflare, Uniswap и некоторые другие.
В отчете не говорится о финансовых последствиях вредоносной программы. Однако в нем подчеркивается, что пользователям iPhone необходимо обновить iOS до последней версии. В отчете также говорится, что тем, кто не может обновить iOS, следует включить режим блокировки Apple.