
 Bitcoin
 Quack AI
 Pudgy Penguins
 Quantus
 Solana
 Injective
 NEAR Protocol

Aperçu des principaux éléments
- Le Google Threat Intelligence Group (GTIG) a publié un rapport sur un nouveau logiciel malveillant. Il cible les données financières des iPhones équipés d’anciennes versions d’iOS.
- Le logiciel malveillant connu sous le nom de Coruna est passé d’un outil de surveillance de l’État à un outil d’exploitation déployé par des escrocs.
- Il est conseillé aux utilisateurs d’iPhone de mettre à jour leur téléphone avec la dernière version d’iOS ou d’activer le mode verrouillage sur leur téléphone.
Des chercheurs en sécurité de Google ont mis en garde contre un nouveau logiciel malveillant pour iPhone capable de voler des cryptomonnaies dans les portefeuilles des utilisateurs. Le kit de logiciels malveillants, baptisé Coruna, fonctionne sur les iPhones équipés des systèmes d’exploitation iOS 13.0 à 17.2.
Selon un rapport du Google Threat Intelligence Group (GTIG), ce logiciel malveillant est un kit puissant. Il contient cinq chaînes d’exploitation iOS et 23 exploits. Le groupe a identifié le logiciel malveillant pour la première fois en 2025 et a constaté une augmentation massive de son utilisation à la fin de l’année.
Coruna est passé d’un outil de surveillance à un logiciel malveillant d’escroquerie
Le rapport décrit Coruna comme un kit de logiciels malveillants sophistiqué qui a été initialement conçu comme un outil de surveillance, probablement par des acteurs parrainés par un État. Cependant, il est maintenant devenu un outil d’escroquerie financière, utilisé par divers acteurs de la menace.
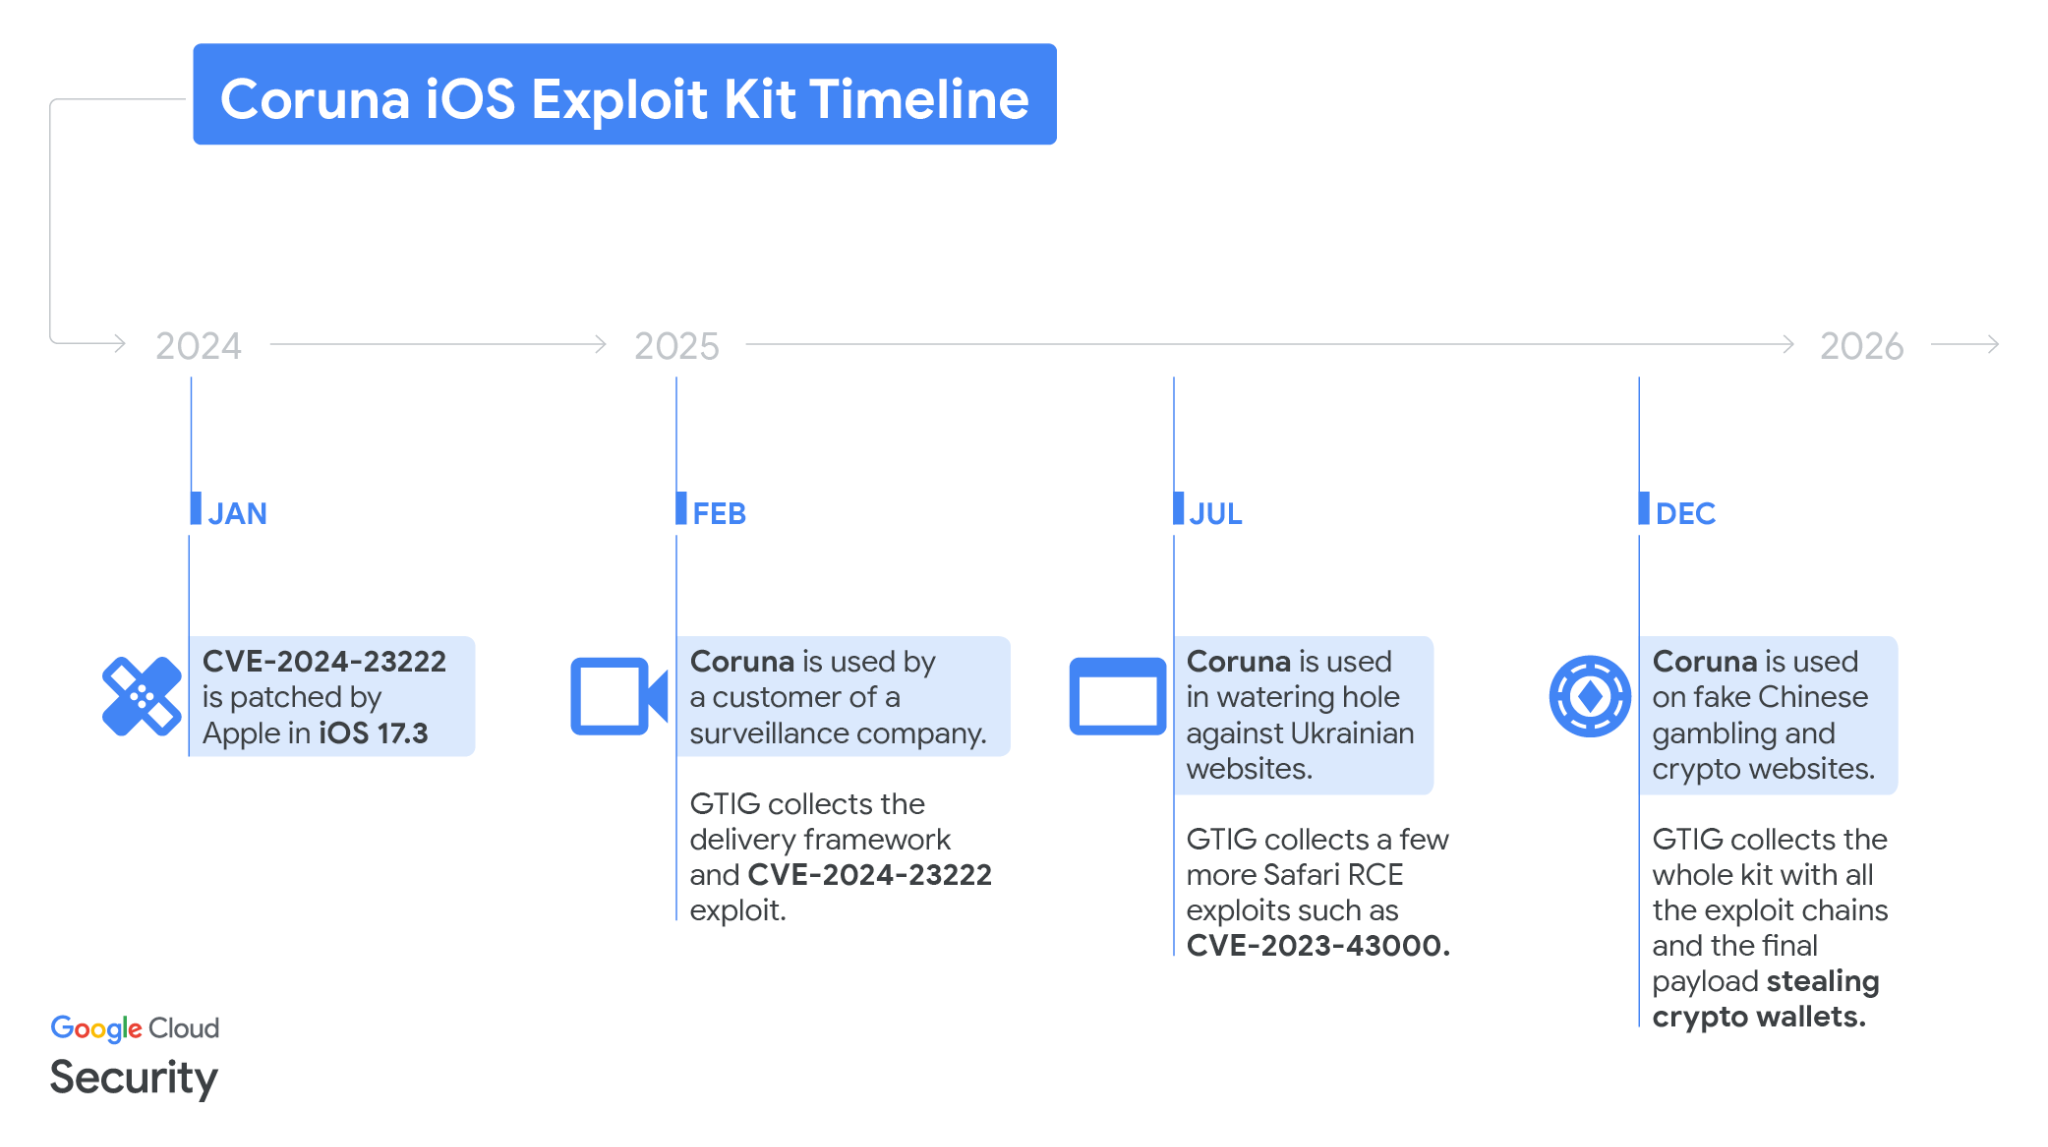
Le GITG a noté que le logiciel malveillant était une vulnérabilité de type “jour zéro” qu’Apple avait corrigée avec iOS 17.3 en janvier 2024. Il s’est répandu à grande échelle en 2025. Un groupe d’espionnage russe l’a utilisé pour cibler les utilisateurs ukrainiens en compromettant plusieurs sites web dans le pays.
Le logiciel malveillant a été largement utilisé par un groupe d’escrocs opérant en Chine. Le kit d’exploitation a ainsi été trouvé sur plusieurs sites web liés à la finance dans le pays. Dans la plupart des cas, l’exploit est intégré dans plusieurs faux sites web qui se font passer pour des plateformes authentiques.
La plupart de ces sites web invitent les utilisateurs à les visiter sur un appareil iOS, et ceux qui le font se voient injecter le kit d’exploitation.
Le texte est le suivant :
Cependant, l’exploit n’a pas affecté les iPhones fonctionnant sous iOS 17.3 ou une version ultérieure, ce qui signifie que la plupart des iPhones récents dotés de la dernière version d’iOS ne sont pas concernés.
Comment fonctionne la Corogne ?
Parallèlement, les chercheurs de Google ont mis en garde contre l’efficacité de Coruna. L’exploit peut voler des données financières et des informations sensibles sur les appareils des utilisateurs. Cela signifie que tout peut être volé, des coordonnées bancaires aux phrases de semence des portefeuilles de crypto-monnaie stockés sur les iPhones vulnérables.
Ils ont noté que les logiciels malveillants ont une conception uniforme et une fonction unique. Il extrait des informations sensibles ou des portefeuilles de crypto-monnaie en analysant activement les applications de crypto-monnaie.
Il analyse même les photos contenant des mots-clés tels que phrase de sauvegarde, phrase de semence, etc. Les données extraites sont envoyées aux attaquants qui peuvent les utiliser pour voler des crypto-actifs.
Parmi les applications visées figurent MetaMask, Bitpie, BitKeep, Ton Wallet, Phantom, Solflare, Uniswap et bien d’autres.
Le rapport ne précise pas l’impact financier du logiciel malveillant. Toutefois, il souligne la nécessité pour les utilisateurs d’iPhone de mettre à jour leur système d’exploitation à la version la plus récente. Il ajoute que ceux qui ne sont pas en mesure d’effectuer la mise à jour doivent activer le mode de verrouillage d’Apple.





