Celestia
 Starknet
 Quantus
 NEAR Protocol
 Pump.fun
 Hyperliquid
 LayerZero

Основные сведения
- Thorchain утверждает, что никакие средства пользователей не были похищены в результате взлома, и отрицает фальшивые сообщения о компенсации.
- Протокол кросс-цепочек сообщает, что расследование взлома на сумму 10 миллионов долларов все еще продолжается, так как протокол по-прежнему находится в паузе.
- Во втором квартале 2026 г. криптоиндустрия может стать свидетелем усиления атак и потерь, поскольку хакеры нацелились на протоколы DeFi.
На этой неделе компания THORChain подтвердила факт атаки на сумму $10,7 млн, но заявила, что этот инцидент не поставил под угрозу средства пользователей. Межцепочечный протокол также предостерег пользователей от фальшивых порталов по возврату средств, циркулирующих в сети X, заявив, что мошенники пытаются использовать путаницу вокруг атаки.
Предупреждение последовало за несколькими сообщениями о том, что THORChain запустил программы компенсации для пострадавших кошельков. В некоторых сообщениях ошибочно утверждалось, что более 12 000 кошельков претендуют на компенсацию.
THORChain предупреждает пользователей о недопустимости использования поддельных порталов для возврата денег
По мнению THORChain, распространяемые ссылки на компенсацию являются мошенническими и, скорее всего, предназначены для кражи средств с помощью фишинга. Протокол сообщил, что не запускал никаких инициатив по возврату средств, компенсационных планов для токенов или airdrop, связанных с эксплойтом.
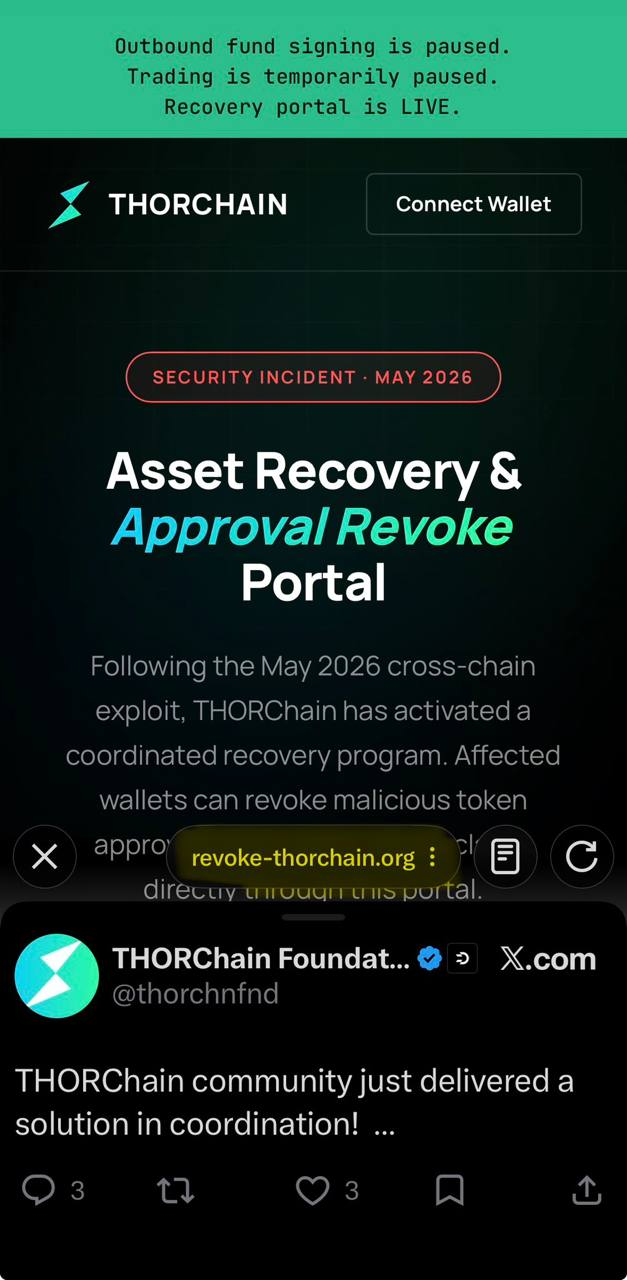
Команда призвала пользователей полагаться только на официальные каналы связи для получения обновлений, связанных с этим инцидентом. Она также уточнила, что ни один из кошельков клиентов не потерял средства во время эксплойта.
Впервые об атаке узнал ончейн-расследователь ZachXBT, который оценил общий ущерб примерно в $10,7 млн. в Bitcoin, Ethereum, BNB Chain и Base.
THORChain заявляет, что расследование все еще продолжается, а протокол остается приостановленным
Между тем, THORChain заявила, что продолжает расследование инцидента в сотрудничестве с внутренними и внешними партнерами по безопасности. Компания планирует обнародовать дополнительную информацию по мере ее продвижения.
Однако более ранние обновления протокола указывают на то, что взлом связан с новым узлом, созданным злоумышленником. Ведущая теория заключается в том, что злоумышленник использовал уязвимость в реализации протокола GG20 TSS, что позволило ему получить конфиденциальную информацию от участников хранилища.
Позже они использовали эту информацию для восстановления закрытого ключа хранилища TSS и совершения несанкционированных транзакций. ZachXBT отметил, что злоумышленник использовал протокол в Bitcoin, Ethereum, BSC и Base, украв $10,7 млн.
Хотя протокол заявил, что инцидент не затронул средства пользователей, ему еще предстоит решить, как справиться с потерями. Согласно предыдущему обновлению, рассматривается несколько вариантов, включая сокращение облигаций узлов в пострадавшем хранилище или предоставление ликвидности, принадлежащей протоколу, для поглощения потерь.
Интересно, что сам THORChain оказался в центре разногласий из-за своей роли в предоставлении недобросовестным участникам возможности перемещать украденные средства. Протокол был идентифицирован как один из инструментов, использовавшихся Lazarus Group для отмывания средств, украденных у Bybit в 2025 году.
В 2026 Q2 наблюдается увеличение числа крипто-взломов
Между тем, недавний эксплойт еще больше подчеркивает рост числа крипто-взломов во втором квартале 2026 года. После относительно спокойного первого квартала потери от взломов криптовалют значительно возросли во втором квартале.
Потери в размере $635 млн. в результате 28 инцидентов в апреле – это самый высокий месячный показатель с февраля 2025 года, когда компания Bybit была взломана на сумму $1,5 млрд. На две атаки, направленные на DeFi протоколы KelpDAO и Drift Protocol, приходится около 95% всех потерь.
На данный момент в 2026 году в результате крипто-взломов было потеряно около 800 миллионов долларов. При нынешних темпах общие потери от взломов криптовалют вряд ли достигнут $4,04 млрд. в 2025 году.
Тем не менее, усиление преследования протоколов DeFi уже подталкивает другие протоколы к улучшению стандартов безопасности. После взлома KelpDAO несколько протоколов перешли на Chainlink CCIP для своей межцепочечной инфраструктуры.