
 Boomer
 Minter
 Pearl
 Pudgy Penguins
 Sui
 Covenant x402
 Pump.fun

Aperçu des principaux éléments
- Thorchain affirme qu’aucun fonds d’utilisateur n’a été volé lors du piratage et nie avoir publié de fausses compensations.
- Le protocole cross-chain indique que l’enquête sur le piratage de 10 millions de dollars est toujours en cours et que le protocole reste en pause.
- Le secteur des cryptomonnaies pourrait connaître une recrudescence des attaques et des pertes au deuxième trimestre 2026, les pirates informatiques ciblant les protocoles DeFi.
THORChain a confirmé un exploit de 10,7 millions de dollars cette semaine, mais a déclaré que l’incident n’avait pas compromis les fonds des utilisateurs. Le protocole cross-chain a également mis en garde les utilisateurs contre les faux portails de remboursement qui circulent sur X, affirmant que les escrocs tentent d’exploiter la confusion entourant l’attaque.
Cet avertissement fait suite à plusieurs messages prétendant que THORChain avait lancé des programmes de compensation pour les portefeuilles concernés. Certains messages indiquaient à tort que plus de 12 000 portefeuilles remplissaient les conditions requises pour être remboursés.
THORChain met en garde les utilisateurs contre les faux portails de remboursement
Selon THORChain, les liens de compensation qui circulent sont frauduleux et probablement conçus pour voler des fonds par hameçonnage. Le protocole a déclaré qu’il n’a pas lancé d’initiative de remboursement, de plan de compensation de jetons ou d’airdrop lié à l’exploit.
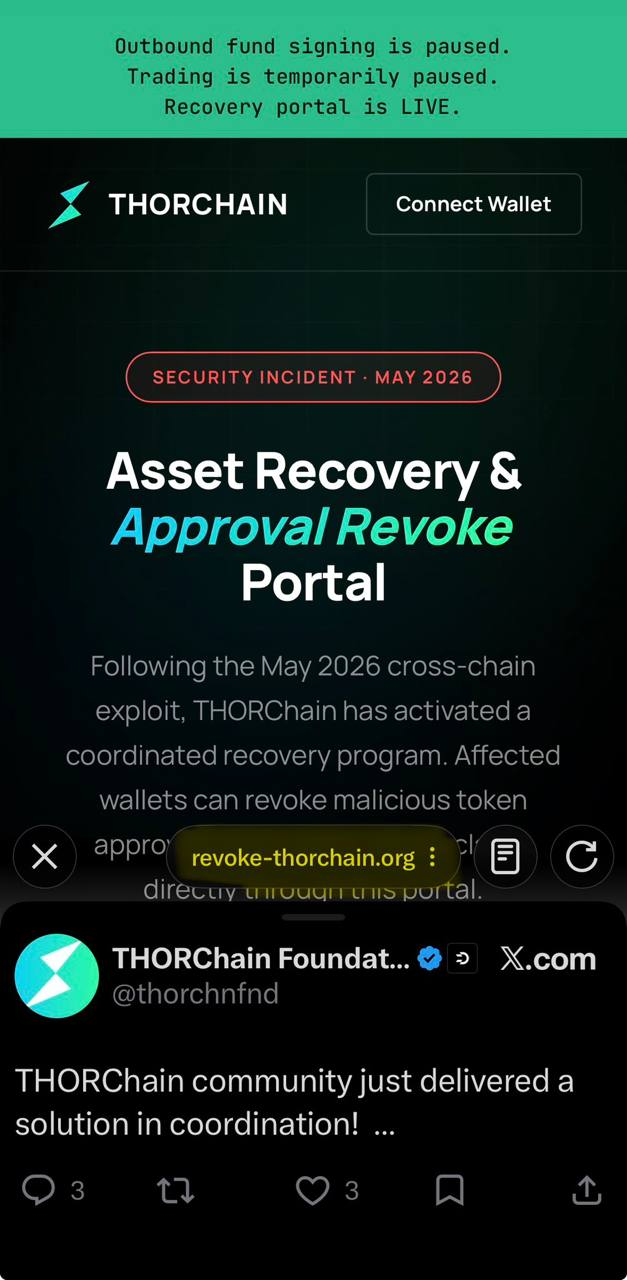
L’équipe a demandé aux utilisateurs de ne se fier qu’aux canaux de communication officiels pour les mises à jour concernant l’incident. Elle a également précisé qu’aucun portefeuille de client n’avait perdu de fonds au cours de l’exploit.
L’attaque a d’abord été mise en évidence par l’enquêteur onchain ZachXBT, qui a estimé les pertes totales à environ 10,7 millions de dollars sur Bitcoin, Ethereum, BNB Chain et Base.
THORChain déclare que les enquêtes sont toujours en cours et que le protocole reste en suspens.
Entre-temps, THORChain a déclaré qu’elle continuait d’enquêter sur l’incident en collaboration avec ses partenaires internes et externes en matière de sécurité. Elle prévoit de publier de plus amples informations au fur et à mesure de l’évolution de la situation.
Cependant, des mises à jour antérieures du protocole suggèrent que le piratage est lié à un nouveau nœud créé par un acteur malveillant. La théorie la plus répandue est que l’attaquant a exploité une vulnérabilité dans la mise en œuvre du protocole GG20 TSS, ce qui lui a permis d’accumuler des informations sensibles auprès des participants au coffre-fort.
Ils ont ensuite utilisé ces informations pour reconstruire la clé privée du TSS de la chambre forte et exécuter des transactions non autorisées. ZachXBT avait noté que l’attaquant avait exploité le protocole sur Bitcoin, Ethereum, BSC et Base, dérobant ainsi 10,7 millions de dollars.
Bien que le protocole ait déclaré que l’incident n’avait pas affecté les fonds des utilisateurs, il doit encore décider de la manière de gérer les pertes. Selon une mise à jour antérieure, plusieurs options sont envisagées, notamment la réduction des obligations des nœuds dans le coffre-fort affecté ou l’absorption des pertes par les liquidités détenues par le protocole.
Il est intéressant de noter que THORChain lui-même a été au centre d’une controverse concernant son rôle dans le transfert de fonds volés par des acteurs malveillants. Le protocole a été identifié comme l’un des outils utilisés par le groupe Lazarus pour blanchir des fonds volés à Bybit en 2025.
2026 Q2 : augmentation des piratages de crypto-monnaies
Par ailleurs, le récent exploit souligne encore l’augmentation des piratages de cryptomonnaies au cours du deuxième trimestre 2026. Après un premier trimestre relativement calme, les pertes dues aux piratages de cryptomonnaies ont augmenté de manière significative au cours du deuxième trimestre.
Les 635 millions de dollars de pertes dues à 28 incidents en avril sont les pertes mensuelles les plus élevées depuis février 2025, lorsque Bybit a été piraté pour 1,5 milliard de dollars. Deux attaques visant les protocoles DeFi KelpDAO et Drift Protocol sont à l’origine d’environ 95 % des pertes totales.
Jusqu’à présent, environ 800 millions de dollars ont été perdus à cause des piratages de cryptomonnaies en 2026. Au rythme actuel, les pertes totales dues aux piratages de cryptomonnaies n’atteindront probablement pas 4,04 milliards de dollars en 2025.
Cependant, le ciblage accru des protocoles DeFi pousse déjà d’autres protocoles à améliorer leurs normes de sécurité. Depuis le piratage de KelpDAO, plusieurs protocoles sont passés à Chainlink CCIP pour leur infrastructure inter-chaînes.




