Wisp
 Doge Pepe
 Pearl
 Bunker Mode
 Sonic
 Pons
 NEAR Protocol

ข้อมูลเชิงลึกที่สำคัญ
- แอปหลอกลวง Hyperliquid เลี่ยงตัวกรองของ Google Play
- กระเป๋าสตางค์ผู้ดูแลระบบเครือข่าย DIMO เชื่อมโยงกับการขายโทเค็นมูลค่า 40,000 ดอลลาร์
- การแฮ็ก Balancer และมัลแวร์ใหม่แสดงให้เห็นถึงความเสี่ยง DeFi ที่เพิ่มมากขึ้น
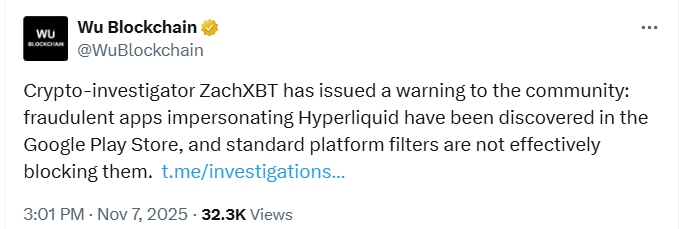
พบแอปหลอกลวงแอบอ้างเป็น Hyperliquid บน Google Play Store
คำเตือนดังกล่าวมาจากผู้ตรวจสอบบนเครือข่าย ZachXBT ซึ่งระบุว่าแอปปลอมดังกล่าวสามารถหลุดรอดตัวกรองความปลอดภัยปกติของ Google ไปได้
ที่น่าสังเกตคือ การค้นพบนี้ทำให้เกิดความกังวลเพิ่มขึ้นเกี่ยวกับแอป crypto ปลอมที่มุ่งเป้าไปที่ผู้ค้าและนักลงทุน
แอปปลอมมุ่งเป้าไปที่ผู้ใช้ที่มีสภาพคล่องสูง
สิ่งที่น่าสังเกตก็คือ แอป Hyperliquid ปลอมได้รับการออกแบบมาให้ดูเหมือนแพลตฟอร์มการซื้อขายจริง
ตามที่ระบุโดยละเอียด เป้าหมายของพวกเขาคือการหลอกล่อผู้ใช้ให้ดาวน์โหลดและอาจแชร์รายละเอียดส่วนตัวหรือกระเป๋าสตางค์
ZachXBT แชร์การแจ้งเตือนดังกล่าวบนโซเชียลมีเดีย โดยกระตุ้นให้ผู้ใช้ตรวจสอบสิ่งที่ดาวน์โหลดจาก Play Store อีกครั้ง
ตัวกรองของ Google ไม่สามารถบล็อกแอปหลอกลวงได้ แสดงให้เห็นว่าผู้ไม่หวังดีสามารถอัปโหลดเวอร์ชันปลอมของเครื่องมือเข้ารหัสยอดนิยมได้ง่ายเพียงใด
ที่น่าสังเกตก็คือ นี่ไม่ใช่ครั้งแรกที่นักลงทุนคริปโตตกเป็นเป้าหมายผ่านทางร้านแอป
อาชญากรมักสร้างแอปที่ใช้ชื่อหรือโลโก้ของแพลตฟอร์มที่เชื่อถือได้เพื่อขโมยเงินหรือข้อมูล
ผู้เข้าร่วมตลาดเชื่อว่าเมื่อ Hyperliquid มีผู้ใช้เพิ่มมากขึ้น ดูเหมือนว่าผู้หลอกลวงกำลังใช้ประโยชน์จากชื่อเสียงของมัน
ผู้เชี่ยวชาญตลาดแนะนำให้ผู้ใช้ดาวน์โหลดแอปที่เกี่ยวข้องกับคริปโตโดยตรงจากลิงก์ที่ผ่านการตรวจยืนยันบนเว็บไซต์อย่างเป็นทางการของโครงการ
นอกจากนี้ยังช่วยตรวจสอบชื่อผู้พัฒนา จำนวนการดาวน์โหลด และบทวิจารณ์แอปก่อนการติดตั้งอีกด้วย
เครือข่าย DIMO เผชิญปัญหาการถอนโทเค็น
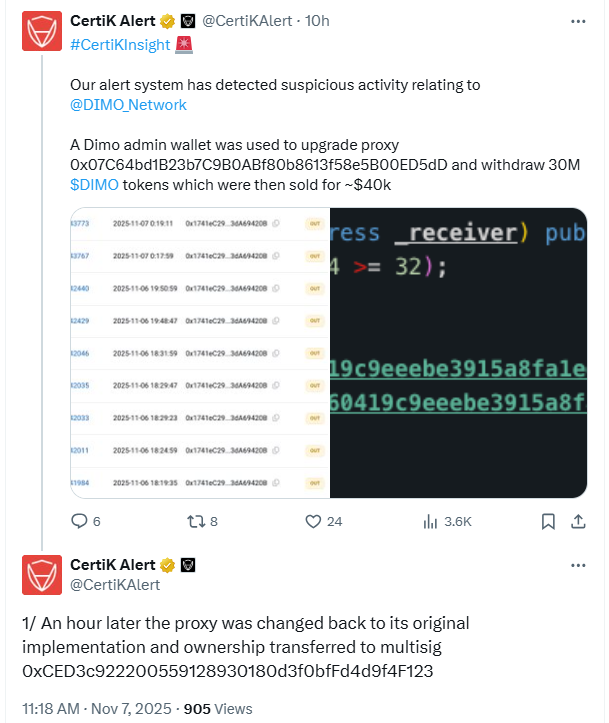
บริษัทด้านความปลอดภัยของบล็อคเชน CertiK ยังได้รายงานกิจกรรมที่น่าสงสัยที่เกี่ยวข้องกับเครือข่าย DIMO อีกด้วย
ตามการอัปเดต บริษัทดังกล่าวระบุว่ากระเป๋าเงินผู้ดูแลระบบของโครงการหนึ่งถูกใช้เพื่ออัปเกรดสัญญาพร็อกซีและถอนโทเค็น DIMO จำนวน 30 ล้านโทเค็น
ที่น่าสังเกตคือโทเค็นเหล่านี้ถูกขายไปในราคาประมาณ 40,000 ดอลลาร์
ไม่นานหลังจากการถอน สัญญาก็กลับคืนสู่รูปแบบเดิม และความเป็นเจ้าของก็ถูกโอนไปยังกระเป๋าเงินลายเซ็นหลายตัว
CertiK ยังคงตรวจสอบเหตุการณ์ดังกล่าวอยู่ แต่ยังไม่ชัดเจนว่าเป็นความผิดพลาดภายในหรือ การละเมิดความปลอดภัย
สถานการณ์ดังกล่าวสร้างความกังวลให้กับผู้ใช้ เนื่องจากการเข้าถึงกระเป๋าเงินผู้ดูแลระบบโดยไม่ได้รับอนุญาตอาจนำไปสู่การสูญเสียครั้งใหญ่ในอนาคต
ทีมงานด้านความปลอดภัยยังคงเตือนเจ้าของโครงการให้ปกป้องสัญญาอัจฉริยะและใช้การควบคุมแบบมัลติซิกที่เชื่อถือได้เพื่อหลีกเลี่ยงจุดล้มเหลวเพียงจุดเดียว
เหตุการณ์ล่าสุดนี้เพิ่มเข้าไปในรายการเหตุการณ์ที่เกี่ยวข้องกับโทเค็นจำนวนมากที่เกิดขึ้นในพื้นที่การเงินแบบกระจายอำนาจ
แม้ว่าจะยังไม่มีการยืนยันว่ามีการสูญเสียเงินทุนของผู้ใช้ในกรณีนี้ แต่การพัฒนาดังกล่าวเน้นย้ำถึงความจำเป็นในการควบคุมภายในที่เข้มงวดยิ่งขึ้น
การแฮ็ก DeFi และภัยคุกคามจากมัลแวร์ที่กำลังดำเนินอยู่
ยังเป็นที่น่าสังเกตว่าโครงการสกุลเงินดิจิทัลอื่นๆ ต้องเผชิญกับปัญหาความปลอดภัยใหม่ในสัปดาห์นี้
Balancer ซึ่งเป็นโปรโตคอล DeFi ที่สำคัญ ถูกใช้ประโยชน์เมื่อเร็ว ๆ นี้ ส่งผลให้สูญเสียเงินมากกว่า 120 ล้านดอลลาร์
ทีมงานระบุว่าปัญหามีต้นตอมาจากวิธีที่ระบบการจัดการการปัดเศษยอดคงเหลือโทเค็นระหว่างธุรกรรมเฉพาะ
ตามข้อมูลจาก EmberCN แพลตฟอร์มสเตกกิ้ง StakeWise สามารถกู้คืนเงิน 19.3 ล้านดอลลาร์จากเงินที่ถูกขโมยซึ่งเชื่อมโยงกับการโจมตีได้
แฮกเกอร์ได้โอนเงินจำนวนมากไปยังเครือข่าย Ethereum ก่อนที่จะเริ่มดำเนินการกู้คืน
ในการพัฒนาที่เกี่ยวข้อง นักวิจัยด้านความปลอดภัยทางไซเบอร์ ได้ค้นพบการโจมตีด้วยมัลแวร์สองส่วนใหม่ที่เรียกว่า LeakyInjector และ LeakyStealer
มัลแวร์นี้มุ่งเป้าไปที่ผู้ใช้กระเป๋าเงินคริปโตด้วยการซ่อนตัวอยู่ในกระบวนการปกติของ Windows ขโมยข้อมูลเบราว์เซอร์และกระเป๋าเงินที่เก็บไว้ ขณะเดียวกันก็หลีกเลี่ยงการตรวจสอบโปรแกรมป้องกันไวรัสส่วนใหญ่
เหตุการณ์เหล่านี้แสดงให้เห็นถึงปัญหาความปลอดภัยของคริปโตที่แพร่หลาย มิจฉาชีพกำลังใช้วิธีการที่ซับซ้อนมากขึ้นเรื่อยๆ เพื่อโจมตีผู้ใช้ผ่านทั้งแอปพลิเคชันและซอฟต์แวร์
หากสิ่งใดมีความชัดเจน การเพิ่มขึ้นของแอปปลอมและการละเมิด DeFi ซ้ำแล้วซ้ำเล่าแสดงให้เห็นว่าความปลอดภัยของสกุลเงินดิจิทัลยังคงเป็นความท้าทายที่สำคัญ
แอป Hyperliquid ปลอมเป็นอีกตัวอย่างหนึ่งที่นักต้มตุ๋นใช้ประโยชน์จากความสนใจของผู้ใช้ที่เพิ่มมากขึ้นในสินทรัพย์ดิจิทัล
ผู้เชี่ยวชาญแนะนำว่าผู้ใช้ควรยืนยันรายละเอียดแอปอยู่เสมอ หลีกเลี่ยงลิงก์ที่ไม่รู้จัก และติดตามการอัปเดตที่ผ่านการตรวจสอบจากช่องทางอย่างเป็นทางการ