Dacity Coin
 Pudgy Penguins
 Hyperliquid
 Bitcoin
 Aerodrome Finance
 Uniswap
 Lighter
ไฮไลท์สำคัญ:
- มูลค่ากว่า 2.1 พันล้านเหรียญสหรัฐถูกขโมยไปโดยการโจมตีโครงสร้างพื้นฐาน
- การแฮ็กแบบ Seed-phrase และการแฮ็กแบบ front-end ครอบงำทรัพย์สินที่ถูกขโมย
- รายงานของ TRM Labs เรียกร้องให้มีการรักษาความปลอดภัยหลายปัจจัยและความร่วมมือระดับโลก
จุดอ่อนของวลีเริ่มต้นของ Crypto มีบทบาทสำคัญในการแฮ็กล่าสุด ตามรายงานของ TRM Labs ผู้ใช้และแพลตฟอร์มสูญเสียเงินจำนวน 2.1 พันล้านดอลลาร์จากการโจมตีทางไซเบอร์ในช่วงต้นปี 2025 ซึ่งถือเป็นการสูญเสียเงินจำนวนสูงสุดที่เคยรายงานในรอบ 6 เดือน
รายงานระบุว่าการสูญเสียมากกว่าสองในสามเกิดจากภัยคุกคามหลักสองประการ การขโมยวลีเข้ารหัสลับและการแฮ็กโครงสร้างพื้นฐานส่วนหน้าพิสูจน์แล้วว่ามีประสิทธิภาพและเป็นอันตรายมากกว่าที่เคย
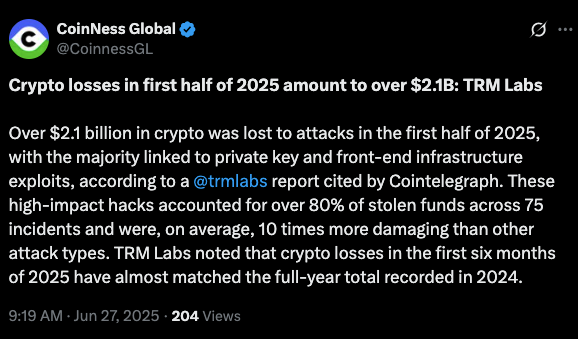
TRM Labs ได้แบ่งปันผลการวิจัยเกี่ยวกับ X เมื่อวันที่ 27 มิถุนายน รายงานดังกล่าวเน้นย้ำถึงการเปลี่ยนแปลงครั้งสำคัญในแนวทางการก่ออาชญากรรมที่เกี่ยวข้องกับสกุลเงินดิจิทัล
แม้ว่าการละเมิดสัญญาอัจฉริยะและโปรโตคอลบริดจ์จะส่งผลให้เกิดความสูญเสียครั้งใหญ่มาโดยตลอด แต่เทคนิคในการกำหนดเป้าหมายผู้บริโภคโดยตรงหรือควบคุมโครงสร้างพื้นฐานดิจิทัลของพวกเขาได้แพร่หลายในปี 2025 จนถึงปัจจุบัน
การขโมยวลี Crypto Seed กำลังเพิ่มขึ้นอย่างรวดเร็ว
TRM Labs รายงานว่าผู้ก่อภัยคุกคามได้เพิ่มการโจมตีแบบฟิชชิ่งและมัลแวร์ แคมเปญเหล่านี้มุ่งเป้าไปที่วลีเริ่มต้นของสกุลเงินดิจิทัลโดยเฉพาะ ซึ่งเป็นคีย์เฉพาะ 12 หรือ 24 คำที่ใช้ปลดล็อกกระเป๋าเงินดิจิทัล
เมื่อได้รับการรักษาความปลอดภัย วลีเหล่านี้จะทำให้สามารถเข้าถึงสินทรัพย์ดิจิทัลของผู้ใช้ได้อย่างสมบูรณ์ และไม่สามารถย้อนกลับการโจรกรรมได้ ในเวลาเดียวกัน แฮกเกอร์ยังแฮ็กกระเป๋าสตางค์และแอปแบบฟรอนต์เอนด์ ทำให้แฮกเกอร์สามารถเปลี่ยนเส้นทางธุรกรรมขาเข้าหรือคัดลอกข้อมูลสำคัญอย่างถาวรได้แบบเรียลไทม์
บริษัทได้เตือนว่าการโจมตีดังกล่าวเกิดขึ้นบ่อยครั้งและท้าทายมากขึ้น ผู้โจมตีส่วนใหญ่ไม่ได้ใช้ประโยชน์จากช่องโหว่ของบล็อคเชนแบบดั้งเดิม
ในทางกลับกัน พวกเขาใช้ประโยชน์จากความไว้วางใจของผู้ใช้ในระบบและอินเทอร์เฟซภายนอก ในหลายกรณี เหยื่อขาดความรู้เกี่ยวกับการแฮ็กอินเทอร์เฟซกระเป๋าสตางค์ของตน จนกระทั่งเงินหายไป
การเจาะระบบอินเทอร์เฟซของกระเป๋าสตางค์จึงใช้การแฮ็กแบบ Front-end
ช่องโหว่ของส่วนหน้าบนโครงสร้างพื้นฐานจะใช้ประโยชน์จากสิ่งที่ผู้ใช้เห็นและใช้ ซึ่งจะส่งผลต่ออินเทอร์เฟซของกระเป๋าเงินหรือสคริปต์เพื่อยืนยันธุรกรรม
สมมติว่าผู้โจมตีสามารถเข้าถึงโครงสร้างพื้นฐานเว็บของโครงการ เช่น เครือข่ายการจัดส่งเนื้อหาหรือคลังข้อมูล GitHub พวกเขาสามารถแทรกโค้ดที่เป็นอันตรายโดยไม่เปลี่ยนแปลงบล็อคเชน การโจมตีดังกล่าวเป็นการโจมตีแบบแอบซ่อนและสามารถหลบเลี่ยงการตรวจสอบปกติหรือโปรแกรมสแกนไวรัสได้
แหล่งที่มาของความเสียหายอย่างหนึ่งคือแอปพลิเคชันกระเป๋าเงินปลอม ส่วนขยายเบราว์เซอร์ที่เป็นอันตราย และเว็บไซต์สนับสนุนปลอม ซึ่งสัญญาว่าจะช่วยให้ผู้ใช้ได้รับกระเป๋าเงินสกุลเงินดิจิทัลปลอม เมื่อใส่เข้าไปแล้ว วลีดังกล่าวจะถูกขุดเพื่อโอนเงินทั้งหมดไปยังกระเป๋าเงินของผู้โจมตี
TRM Labs เรียกร้องให้มีการรักษาความปลอดภัยหลายชั้น
TRM Labs แนะนำว่าชุมชนคริปโตจำเป็นต้องมีรูปแบบความปลอดภัยหลายชั้น พวกเขาแนะนำให้เพิ่มการตรวจสอบฮาร์ดแวร์ทางกายภาพ ข้อมูลไบโอเมตริก และการแบ่งส่วนวลีเริ่มต้นของคริปโต วิธีนี้จะทำให้ไม่มีไฟล์หรือกระดาษใด ๆ เข้าถึงได้
จากข้อมูลของ TRM Labs พบว่ากว่า 80% ของการสูญเสียสกุลเงินดิจิทัลมูลค่า 2.1 พันล้านดอลลาร์ในช่วงต้นปี 2025 เกี่ยวข้องกับการรั่วไหลของข้อมูลแบบ Seed-Phase และการแฮ็กแบบ Front-end จุดอ่อนเหล่านี้ถือเป็นจุดเข้าหลักสำหรับอาชญากรทางไซเบอร์
มีการเปลี่ยนแปลงที่ชัดเจนในวิธีดำเนินการ และอุตสาหกรรมจะต้องเปลี่ยนแปลงอย่างรวดเร็ว บริษัทยังเรียกร้องให้มีการร่วมมือที่เพิ่มมากขึ้นระหว่างโครงการบล็อคเชน ตำรวจ และนักวิจัยด้านความปลอดภัยทางไซเบอร์
การขาดการประสานงานระดับโลกทำให้ผู้ก่ออาชญากรรมสามารถย้ายเงินของพวกเขาข้ามเครือข่ายได้ พวกเขายังสามารถรวมธุรกรรมต่างๆ เข้าด้วยกันหรือดำเนินการในเขตอำนาจศาลที่กฎระเบียบด้านคริปโตมีน้อย
ช่างเทคนิคให้คำแนะนำในการเพิ่มความซับซ้อน
ความเร็วและความแม่นยำของการโจมตีดังกล่าวทำให้เกิดความกังวลมากขึ้นในวงการรักษาความปลอดภัย ผู้พัฒนากระเป๋าเงินนิรนามรายหนึ่งกล่าวว่า ไม่ใช่อีเมลฟิชชิ่งแบบสุ่มอีกต่อไป
พวกมันถูกกำหนดเป้าหมายไว้อย่างชัดเจน และหลายๆ ตัวนั้นก็มีลักษณะคล้ายคลึงกับการออกแบบจริงของกระเป๋าสตางค์ที่เชื่อถือได้ แม้แต่ผู้ใช้ที่มีประสบการณ์ก็ยังถูกหลอกล่อ
ผู้ใช้จำนวนมากจัดเก็บวลีเข้ารหัสลับของตนในรูปแบบดิจิทัลผ่านภาพหน้าจอ บริการคลาวด์ หรือแอปส่งข้อความ ซึ่งเกิดขึ้นแม้จะมีคำเตือนซ้ำแล้วซ้ำเล่าเกี่ยวกับการปฏิบัตินี้
TRM Labs แนะนำให้เก็บวลีเมล็ดพันธุ์ไว้แบบออฟไลน์ นอกจากนี้ยังแนะนำให้ใช้กระเป๋าเงินฮาร์ดแวร์เพื่อจัดเก็บคริปโตในระยะยาวอย่างปลอดภัย
ช่วงเวลาสำคัญสำหรับการรักษาความปลอดภัยของสกุลเงินดิจิทัล
ความกังวลคือช่วงครึ่งปีแรกของปี 2025 ปี 2023 และ 2024 จะหมดลงอย่างแน่นอน นอกจากนี้ การโจรกรรมดังกล่าวเป็นเพียงการแสดงให้เห็นถึงสิ่งที่เกิดขึ้นเท่านั้น จุดอ่อนดังกล่าวคุกคามการใช้งานและความเชื่อมั่นของสกุลเงินดิจิทัลในกระแสหลัก เนื่องจากมีการใช้มากขึ้นในระบบการเงินโลก
TRM Labs สรุปรายงานด้วยคำชี้แจงที่ชัดเจน: แนวทางปฏิบัติด้านความปลอดภัยของสินทรัพย์ ดิจิทัล ในปัจจุบันยังไม่เพียงพอ ควรเน้นไปที่การปกป้องทั้งห่วงโซ่ รวมถึงอินเทอร์เฟซผู้ใช้และโครงสร้างพื้นฐาน
เนื่องจากการโจมตีแบบเข้ารหัสและการโจมตีแบบฟรอนต์เอนด์ทำให้สูญเสียเงินหลายพันล้านดอลลาร์ อุตสาหกรรมนี้จึงต้องเลือกสองทาง: สิ่งต่างๆ ต้องเปลี่ยนแปลง ปฏิกิริยาต่อการละเมิดในอดีตเหล่านี้ ไม่ว่าจะเป็นความปลอดภัยที่แข็งแกร่งขึ้นหรือยังคงมีความเสี่ยง อาจเป็นยุคใหม่ของการเงินดิจิทัล