Dacity Coin
 Injective
 Pump.fun
 Pearl
 Starknet
 Quantus
 NEAR Protocol

ข้อมูลเชิงลึกที่สำคัญ
- ความผิดพลาดจากการคัดลอกและวางเพียงครั้งเดียว ทำให้เงินสกุล USDT เกือบ 50 ล้านเหรียญตกไปอยู่ในมือของมิจฉาชีพ
- ที่อยู่แบบย่อทำให้ที่อยู่ปลอมดูน่าเชื่อถือ เปลี่ยนความสะดวกสบายให้กลายเป็นกับดักอันตราย
- การตรวจสอบที่อยู่แบบเต็มรูปแบบ การเพิ่มผู้รับที่เชื่อถือได้ลงในรายการที่อนุญาต และเครื่องมือกระเป๋าเงินดิจิทัลที่ปลอดภัยยิ่งขึ้น คือมาตรการป้องกันหลัก
เมื่อวันที่ 20 ธันวาคม 2025 ผู้ถือครองสกุลเงินดิจิทัลรายหนึ่งสูญเสียเหรียญ USDT ไปเกือบ 50 ล้านดอลลาร์สหรัฐ การโจรกรรมเกิดขึ้นผ่านการหลอกลวงโดยการวางยาพิษที่อยู่ (address poisoning scam) บนบล็อกเชน Ethereum เหยื่อรายนี้ใช้งานมาเป็นเวลาสองปีแล้ว และได้ทำการโอนเงินทดสอบจำนวนเล็กน้อยก่อนที่จะโอนเงินจำนวนมากในภายหลัง
มิจฉาชีพฉวยโอกาสจากจุดบกพร่องนี้อย่างรวดเร็ว เหตุการณ์นี้แสดงให้เห็นว่าแม้แต่ความผิดพลาดเล็กน้อยก็อาจนำไปสู่ความสูญเสียอย่างมากได้ นอกจากนี้ยังเน้นย้ำถึงความเสี่ยงที่ยังคงมีอยู่ในระบบบล็อกเชนและความจำเป็นในการมีมาตรการป้องกันที่แข็งแกร่งยิ่งขึ้น
วิธีการหลอกลวงนี้ทำงานอย่างไร
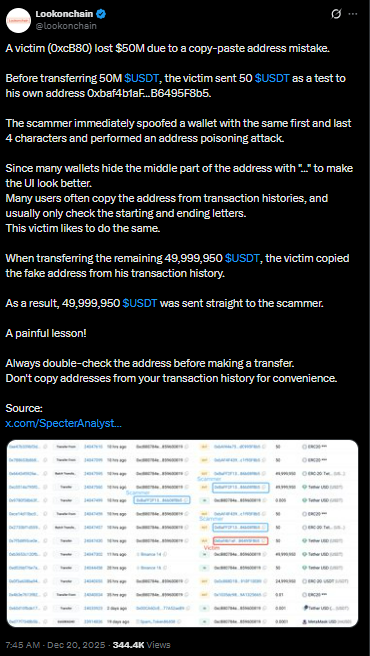
เหยื่อได้ส่ง 50 USDT ไปยังที่อยู่กระเป๋าเงินของตนเองก่อน คือ 0xbaf4b1af7e3b560d937da0458514552b6495f8b5 หลังจากนั้นไม่นาน มิจฉาชีพได้ส่งธุรกรรมจำนวนเล็กน้อยเพียง 0.005 USDT จากที่อยู่ปลอม
ที่อยู่ปลอมของเขา 0xbaff2f13638c04b10f8119760b2d2ae86b08f8b5 ดูเหมือนกันแทบทุกประการ มันตรงกับตัวอักษรสามตัวแรกและสี่ตัวสุดท้ายของที่อยู่จริงของเหยื่อ
กระเป๋าเงินดิจิทัลหลายใบจะย่อที่อยู่สำหรับการแสดงผล โดยจะแสดงเฉพาะส่วนต้นและส่วนท้ายเท่านั้น ผู้ใช้มักจะอาศัยการแสดงผลแบบย่อเหล่านี้ บางกระเป๋าเงินคัดลอกที่อยู่โดยตรงจากประวัติการทำธุรกรรมโดยไม่ตรวจสอบสตริงทั้งหมด
เหยื่อทำตามนั้นเป๊ะๆ พวกเขาคัดลอกที่อยู่ปลอมจากประวัติการโอนเงินและส่งเงิน 49,999,950 USDT ไปให้มิจฉาชีพ
การโอนเกิดขึ้นในบล็อกเดียว จากนั้นมิจฉาชีพก็ดำเนินการอย่างรวดเร็ว โดยแปลง USDT ที่ถูกขโมยไปเป็น Ethereum ผ่านทางแพลตฟอร์มแลกเปลี่ยนแบบกระจายอำนาจ
เงินถูกกระจายไปยังกระเป๋าเงินดิจิทัลหลายใบ บางส่วนถูกส่งผ่าน Tornado Cash ซึ่งเป็นเครื่องมือรักษาความเป็นส่วนตัวที่ผสมผสานธุรกรรมเพื่อซ่อนร่องรอย ทำให้การกู้คืนแทบเป็นไปไม่ได้
ภัยคุกคามจากการวางยาพิษที่อยู่กำลังเพิ่มสูงขึ้น
การปลอมแปลงที่อยู่ หรือที่รู้จักกันในชื่อ Address Spoofing ได้กลายเป็นวิธีการโจมตีที่พบได้ทั่วไป มิจฉาชีพจะเฝ้าดูความเคลื่อนไหวบนบล็อกเชนเพื่อหากระเป๋าเงินที่มีมูลค่าสูง พวกเขาจะส่งเงินจำนวนเล็กน้อยจากที่อยู่ปลอมที่ดูคล้ายกับที่อยู่จริง เป้าหมายของพวกเขาคือการทำให้ประวัติการทำธุรกรรมปนเปื้อนและหลอกให้ผู้ใช้ทำผิดพลาดโดยการคัดลอกและวางข้อมูล
รายงานด้านความปลอดภัยของบล็อกเชนระบุว่า ในปี 2024 มีการสูญเสียจากกลโกงเหล่านี้บน Ethereum และเครือข่ายเลเยอร์ 2 สูงถึงกว่า 100 ล้านดอลลาร์สหรัฐ โดยเหยื่อมักเป็นผู้ใช้งานที่มีประสบการณ์และจัดการเงินจำนวนมาก
กรณีนี้ถือเป็นการสูญเสียครั้งใหญ่ที่สุดครั้งหนึ่งจากแผนการฉ้อโกงลักษณะนี้ มันมีมูลค่าสูงกว่าการโจรกรรม USDT มูลค่า 700,000 ดอลลาร์สหรัฐเมื่อต้นปี 2025 แต่ก็ยังน้อยกว่าความพยายามโจรกรรม Bitcoin ด้วยการปลอมแปลงมูลค่า 71 ล้านดอลลาร์สหรัฐในปี 2024 ซึ่งเหยื่อสามารถกู้คืนได้บางส่วน
การหลอกลวง นี้ชี้ให้เห็นถึงจุดอ่อนในการออกแบบกระเป๋าเงินดิจิทัล กระเป๋าเงินหลายๆ ใบเน้นที่อินเทอร์เฟซที่เรียบง่าย พวกเขาย่อที่อยู่เพื่อให้ง่ายต่อการอ่าน แต่ความสะดวกสบายนี้กลับช่วยให้ผู้โจมตีใช้ประโยชน์ได้ ผู้เชี่ยวชาญกล่าวว่าความตระหนักรู้เพิ่มมากขึ้น แต่การโจมตียังคงดำเนินต่อไป จำเป็นต้องมีมาตรการป้องกันที่ดีกว่านี้
บทเรียนและนัยสำคัญ
แนวทางแก้ไขที่เสนอ ได้แก่ การแจ้งเตือนให้ยืนยันที่อยู่แบบเต็มในซอฟต์แวร์กระเป๋าเงินดิจิทัล กระเป๋าเงินฮาร์ดแวร์ก็สามารถช่วยได้เช่นกัน โดยการแสดงที่อยู่แบบเต็มบนหน้าจอที่ปลอดภัย ชื่อที่อ่านง่าย เช่น โดเมน Ethereum Name Service (ENS) อาจช่วยลดข้อผิดพลาดได้
เหตุการณ์นี้ยังแสดงให้เห็นถึงลักษณะที่ไม่สามารถย้อนกลับได้ของการโอนเงินผ่านบล็อกเชน ต่างจากธนาคาร การทำธุรกรรมคริปโตเคอร์เรนซีไม่สามารถยกเลิกได้เมื่อได้รับการยืนยันแล้ว ผู้ให้บริการบางราย เช่น Tether จะระงับที่อยู่ที่มีประวัติการโจรกรรมไว้
แต่การป้องกันส่วนใหญ่ขึ้นอยู่กับผู้ใช้ แนวทางปฏิบัติที่ดีที่สุด ได้แก่ การตรวจสอบที่อยู่แบบเต็มด้วยตนเอง หลีกเลี่ยงการคัดลอกจากประวัติการส่งอีเมล และการเพิ่มรายชื่อผู้รับที่ใช้บ่อยลงในรายการที่อนุญาต
เมื่อการยอมรับคริปโตเคอร์เรนซีเพิ่มมากขึ้น การหลอกลวงลักษณะนี้ก็ยิ่งทำลายความเชื่อมั่น เงินทองอาจหายไปในพริบตาเพียงเพราะความผิดพลาดเล็กน้อย ด้วยสินทรัพย์ดิจิทัลมูลค่าหลายล้านล้านดอลลาร์ทั่วโลก การโจมตีโดยการปลอมแปลงที่อยู่ IP จึงยังคงเป็นความเสี่ยงที่ร้ายแรง
บริษัทวิเคราะห์ข้อมูลบล็อกเชนเปิดเผยรูปแบบเหล่านี้ แต่ความปลอดภัยที่แท้จริงต้องอาศัยทั้งการอัปเกรดเทคโนโลยีและความระมัดระวังของผู้ใช้