Quack AI
 NEAR Protocol
 Quant
 Ondo
 Zcash
 Pearl
 Sui
Ideas clave:
- El análisis de la cadena de bloques vinculó las ganancias de 20 millones de dólares de la ballena Hyperliquid a William Parker, un estafador convicto.
- Las operaciones de Parker se financiaron mediante estafas de suplantación de identidad (phishing) y un exploit de casino rastreado hasta las retiradas de Solana.
- Los investigadores identificaron a Parker utilizando enlaces en la cadena, pagos y un número de teléfono con sede en el Reino Unido.
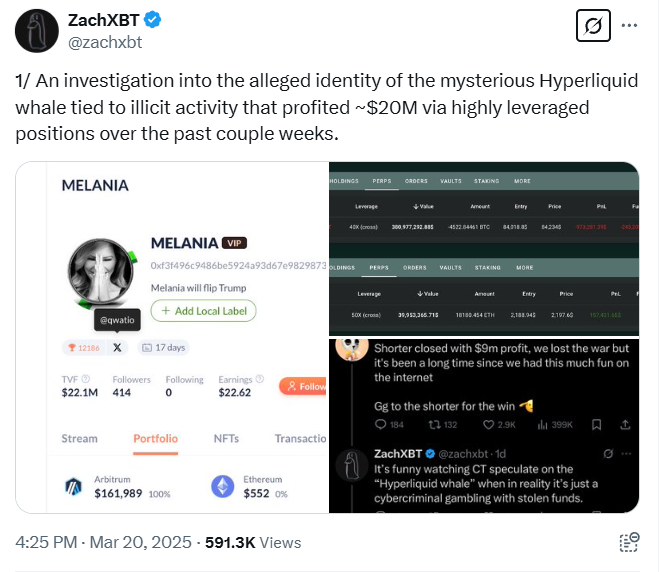
Una reciente investigación del analista de blockchain ZachXBT ha identificado al individuo que está detrás de una serie de operaciones con criptomonedas altamente apalancadas que generaron aproximadamente 20 millones de dólares en beneficios entre enero y marzo de 2025.
El operador, conocido en los círculos de la cadena como la ballena de Hyperliquid, utilizaba plataformas como Hyperliquid y GMX para colocar posiciones largas y cortas estratégicas. Los hallazgos de ZachXBT indican que el individuo, William Parker, tiene antecedentes penales relacionados con el fraude financiero y la piratería informática.
La ballena hiperlíquida y las agrupaciones comerciales sospechosas
El operador llamó la atención por primera vez en marzo de 2025 tras realizar dos notables transacciones en la cadena. Una implicaba una gran posición larga en Ethereum (ETH) y Bitcoin (BTC) con un apalancamiento de 50x, colocada justo antes de que el presidente Trump anunciara una política de reserva de criptomonedas. Esta operación generó un beneficio de 10 millones de dólares. La segunda operación importante fue una posición corta en Bitcoin con un apalancamiento de 40x, que produjo ganancias de unos 9 millones de dólares.
La ballena Hyperliquid llamó la atención en marzo de 2025 tras ejecutar dos grandes operaciones. Una consistía en una posición larga en Ethereum (ETH) y Bitcoin (BTC) con un apalancamiento de 50x antes del anuncio del presidente Trump de una política de reservas de criptomonedas. Esa operación supuso unos 10 millones de dólares. Otra posición corta en Bitcoin con un apalancamiento de 40x produjo casi 9 millones de dólares.
El análisis de la cadena de bloques vinculó estas operaciones a la dirección del monedero 0xf3F4, que también había participado activamente con otros monederos de un grupo más amplio. Los investigadores identificaron contrapartes clave, incluidos monederos conectados a plataformas como Roobet, Binance, Gamdom, ChangeNOW, Shuffle, Alphapo, BC Game y Metawin. Esto sugería que el operador estaba profundamente arraigado en múltiples ecosistemas financieros y de juego.
Conexiones con phishing y exploits
Un análisis más detallado reveló vínculos preocupantes entre las actividades del comerciante y los esquemas de phishing. Una cartera del grupo, 0x7ab8c59db7b959bb8c3481d5b9836dfbc939af21, fue identificada como receptora de la comisión de drenaje del sitio web de phishing projection[.]fi en enero de 2025. Este monedero también había recibido aproximadamente 17.100 $ de otra operación de phishing antes de ser señalado por los rastreadores de blockchain.
Además de la suplantación de identidad, los investigadores rastrearon el origen de algunos fondos hasta un exploit relacionado con un juego de casino online. Las retiradas de cuatro casinos diferentes en la cadena de bloques Solana estaban vinculadas al operador, y un casino confirmó que se había aprovechado una vulnerabilidad de validación de entradas.
El casino también proporcionó detalles sobre una cuenta de Telegram anónima utilizada en las negociaciones con el explotador. La cuenta se eliminó más tarde, pero la investigación de inteligencia de código abierto (OSINT) encontró mensajes del mismo ID de Telegram en un grupo de discusión de GMX, solicitando ayuda al mismo tiempo que el monedero 0xe4d3 realizaba operaciones en la cadena.
Rastrear la identidad detrás de las carteras
Para confirmar la identidad de la ballena de Hyperliquid, ZachXBT siguió el rastro de las transacciones desde el monedero 0xe4d3 hasta un destinatario que verificó que había recibido pagos del comerciante. Ese individuo compartió un número de teléfono del Reino Unido utilizado durante su comunicación.
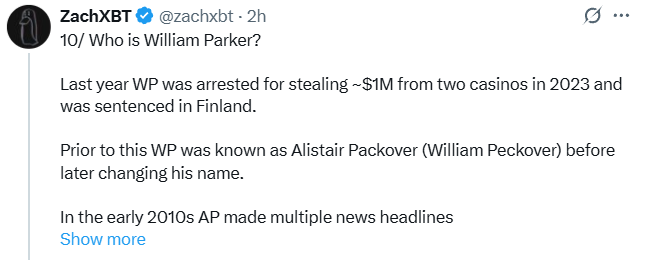
Parker se había identificado anteriormente como Alistair Packover o William Peckover. Fue detenido en 2023 por robar aproximadamente 1 millón de dólares de dos casinos y condenado en Finlandia. Antes de esto, había participado en varios casos de piratería informática y fraude en el juego relacionados con el Reino Unido. Testimonios de principios de la década de 2010 informan de que estaba siendo investigado por planear estafas online y tramas de fraude financiero.
Parker, que fue condenado por delitos de fraude, nunca detuvo su trabajo financiero ilícito por cuenta propia. Sus fondos procedentes de la suplantación de identidad y las operaciones en hiperlíquidos y GMX le reportaron importantes ganancias. La conversión y el traslado de las ganancias de on-chain a través de. diversas plataformas ha sido la creencia de los investigadores para ocultar dónde se originaron los fondos.
Hasta ahora, casi todos los fondos relacionados con estas actividades se han bloqueado en 0x51d99A4022… Quedan activos importantes en el monedero, lo que hace temer nuevas actividades comerciales.
Descargo de responsabilidad
En este artículo, los puntos de vista y opiniones expresados por el autor, o por las personas nombradas, sólo tienen fines informativos. Y no establecen la inversión, financiera, o cualquier otro consejo. Operar o invertir en activos de criptomoneda conlleva un riesgo de pérdida financiera.