Quack AI
 NEAR Protocol
 Pearl
 Zcash
 Quant
 Pudgy Penguins
 Quantus
Aperçu des principaux éléments :
- L’analyse de la blockchain a permis d’établir un lien entre les gains de 20 millions de dollars de la baleine Hyperliquid et William Parker, un fraudeur condamné.
- Les transactions de Parker ont été financées par des escroqueries par hameçonnage et par un exploit de casino lié à des retraits effectués par Solana.
- Les enquêteurs ont identifié Parker à l’aide de liens sur la chaîne, de paiements et d’un numéro de téléphone basé au Royaume-Uni.
Une récente enquête menée par l’analyste de blockchain ZachXBT a permis d’identifier la personne à l’origine d’une série d’opérations sur crypto-monnaies à fort effet de levier qui ont généré environ 20 millions de dollars de bénéfices entre janvier et mars 2025.
Le trader, connu dans les cercles de la chaîne comme la baleine Hyperliquid, utilisait des plateformes telles que Hyperliquid et GMX pour placer des positions stratégiques longues et courtes. Les conclusions de ZachXBT indiquent que l’individu, William Parker, a des antécédents criminels en matière de fraude financière et de piratage informatique.
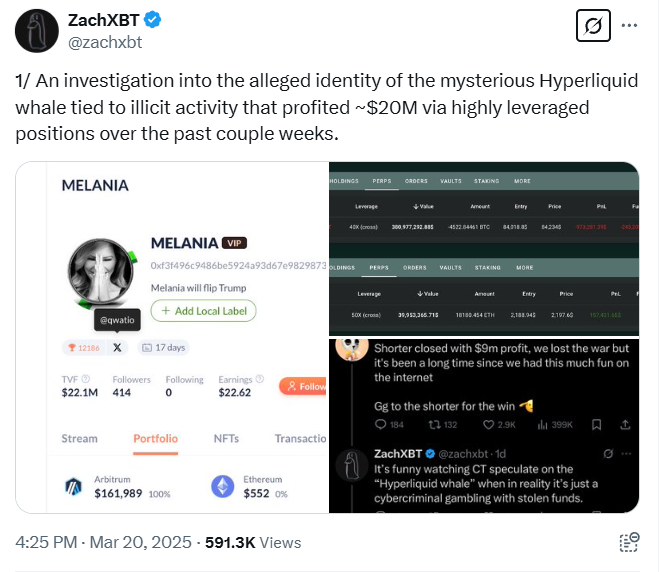
La baleine hyperliquide et les grappes commerciales suspectes
Le trader a d’abord attiré l’attention en mars 2025 après avoir exécuté deux transactions notables sur la chaîne. L’une d’elles concernait une importante position longue sur Ethereum (ETH) et Bitcoin (BTC) avec un effet de levier de 50x, placée juste avant que le président Trump n’annonce une politique de réserve de crypto-monnaies. Cette transaction a permis de réaliser un profit de 10 millions de dollars. La seconde transaction majeure était une position courte sur le Bitcoin à un effet de levier de 40x, générant des gains d’environ 9 millions de dollars.
La baleine Hyperliquid a attiré l’attention en mars 2025 après avoir exécuté deux transactions majeures. La première concernait une position longue sur Ethereum (ETH) et Bitcoin (BTC) avec un effet de levier de 50x avant l’annonce par le président Trump d’une politique de réserve de crypto-monnaies. Cette transaction a rapporté environ 10 millions de dollars. Une autre position courte sur le bitcoin à un effet de levier de 40x a rapporté près de 9 millions de dollars.
L’analyse de la chaîne de blocs a permis d’établir un lien entre ces transactions et l’adresse du portefeuille 0xf3F4, qui a également collaboré activement avec d’autres portefeuilles au sein d’un groupe plus large. Les enquêteurs ont identifié des contreparties clés, notamment des portefeuilles connectés à des plateformes telles que Roobet, Binance, Gamdom, ChangeNOW, Shuffle, Alphapo, BC Game et Metawin. Cela suggère que le trader était profondément ancré dans de multiples écosystèmes financiers et de jeux d’argent.
Liens avec le phishing et les exploits
Une analyse plus poussée a révélé des liens troublants entre les activités de l’opérateur et les systèmes d’hameçonnage. Un portefeuille de la grappe, 0x7ab8c59db7b959bb8c3481d5b9836dfbc939af21, a été identifié comme receveur de frais de drainage pour le site web d’hameçonnage projection[.]fi en janvier 2025. Ce portefeuille avait également reçu environ 17 100 dollars d’une autre opération d’hameçonnage avant d’être repéré par les traqueurs de blockchain.
Outre l’hameçonnage, les enquêteurs ont remonté l’origine de certains fonds jusqu’à un exploit impliquant un jeu de casino en ligne. Des retraits effectués dans quatre casinos différents de la blockchain Solana ont été associés au trader, l’un d’entre eux confirmant qu’une faille dans la validation des entrées avait été exploitée.
Le casino a également fourni des détails sur un compte Telegram anonyme utilisé dans les négociations avec l’exploiteur. Ce compte a été supprimé par la suite, mais les recherches menées par les services de renseignement de source ouverte (OSINT) ont permis de trouver des messages provenant du même identifiant Telegram dans un groupe de discussion GMX, demandant de l’aide au moment même où le portefeuille 0xe4d3 effectuait des transactions sur la chaîne.
Tracer l’identité derrière les portefeuilles
Pour confirmer l’identité de la baleine Hyperliquid, ZachXBT a suivi les traces de transactions du portefeuille 0xe4d3 jusqu’à un destinataire qui a vérifié qu’il avait reçu des paiements de l’opérateur. Cette personne a partagé un numéro de téléphone basé au Royaume-Uni utilisé lors de leur communication.
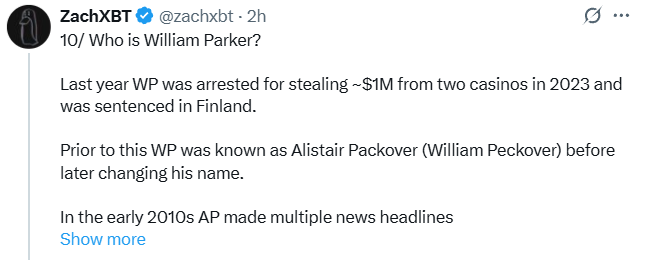
Parker s’était précédemment identifié comme Alistair Packover ou William Peckover. Il a été arrêté en 2023 pour avoir volé environ 1 million de dollars à deux casinos et condamné en Finlande. Avant cela, il avait participé à plusieurs affaires de piratage informatique et de fraude aux jeux d’argent au Royaume-Uni. Selon des témoignages recueillis au début des années 2010, il faisait l’objet d’une enquête pour avoir orchestré des escroqueries en ligne et des fraudes financières.
Parker, qui a été condamné pour des délits de fraude, n’a jamais cessé ses activités financières illicites en free-lance. Ses fonds provenant du phishing et des transactions sur l’hyperliquide et le GMX ont réalisé des gains significatifs. La conversion et le déplacement des produits de la chaîne à travers. Les enquêteurs croient qu’en convertissant et en déplaçant les fonds d’une chaîne à l’autre, les enquêteurs cherchent à dissimuler l’origine des fonds.
À ce jour, la quasi-totalité des fonds liés à ces activités ont été bloqués en 0x51d99A4022… Des actifs importants restent dans le portefeuille, ce qui soulève des inquiétudes quant à la poursuite des activités commerciales.
Clause de non-responsabilité
Dans cet article, les points de vue et les opinions exprimés par l’auteur ou par toute personne citée sont uniquement destinés à des fins d’information. Ils ne constituent pas des conseils en matière d’investissement, de finance ou autre. Le commerce ou l’investissement dans les crypto-monnaies comporte un risque de perte financière.