Wisp
 Doge Pepe
 Crawlerpad
 Zylo Ecosystem
 Pearl
 Basic Attention
 Quantus

Aperçu des principaux éléments
- La Fondation Ethereum a quadruplé le montant maximal de la prime aux bugs, qui est passé de 250 000 dollars à 1 million de dollars.
- La prime maximale ne concerne que les bogues critiques qui sont essentiels à l’intégrité de la chaîne de blocs Ethereum.
- Au cours des derniers mois, Ethereum a lancé des initiatives visant à renforcer sa sécurité.
La Fondation Ethereum a quadruplé le montant maximum de son programme de bug bounty. Fredrik Sivantes, responsable de la sécurité du protocole de la fondation, a fait part de cette évolution sur X. Il a indiqué que le montant maximal de la prime était passé de 250 000 dollars à 1 million de dollars.
L’augmentation de la rémunération maximale souligne l’importance accordée par la Fondation Ethereum au renforcement de la sécurité de la blockchain. Elle incite les hackers “white-hat” à identifier plus activement les vulnérabilités.
Paiement maximal uniquement pour les bogues critiques
La Fondation Ethereum a augmenté le montant maximum de la récompense. Toutefois, le million de dollars ne s’appliquera qu’aux bogues classés comme critiques. Ces bogues affectent directement le réseau et les protocoles clés.
Selon l’annonce, un bogue critique affecte plus de 50 % des validateurs. Il permet le vol d’ETH dans les portefeuilles ou la frappe d’une quantité illimitée. Les bogues qui permettent de brûler de l’ETH ou qui sont capables de faire tomber l’ensemble du réseau font également partie des risques de gravité critique.
Toutefois, la prime maximale pour tout autre type de bogue est de 50 000 dollars, couvrant les bogues de faible à forte gravité. Les bogues de haute sévérité affectent 33 % du réseau ou des validateurs.
Par ailleurs, les autres vulnérabilités non répertoriées dans les catégories de gravité des bogues ne sont pas prises en compte dans le programme de primes aux bogues. Il s’agit notamment des bogues dans les contrats ERC-20, des bogues d’infrastructure et de toute vulnérabilité qui n’affecte pas l’écosystème Ethereum.
Il est intéressant de noter que les personnes vivant dans des pays figurant sur la liste des sanctions américaines ne peuvent pas participer au programme. C’est assez intéressant étant donné que les mauvais acteurs parrainés par l’État qui ciblent les protocoles de blockchain sont susceptibles de provenir d’États sanctionnés.
Ethereum met en place des initiatives de sécurité et un programme de primes offrant des tableaux de classement
En attendant, l’augmentation de la prime maximale n’est que l’une des nombreuses initiatives de sécurité sur Ethereum au cours des derniers mois. En 2025, la Fondation Ethereum a lancé un concours de 2 millions de dollars. Elle a demandé aux chercheurs en sécurité de trouver des vulnérabilités dans la base de code Fusaka avant de déployer une mise à jour.
Le fonds de sécurité de la DAO a également été lancé en janvier 2026 avec 220 millions de dollars. Il vise à déployer les fonds non réclamés lors du piratage de 2016 afin de garantir la sécurité du réseau.
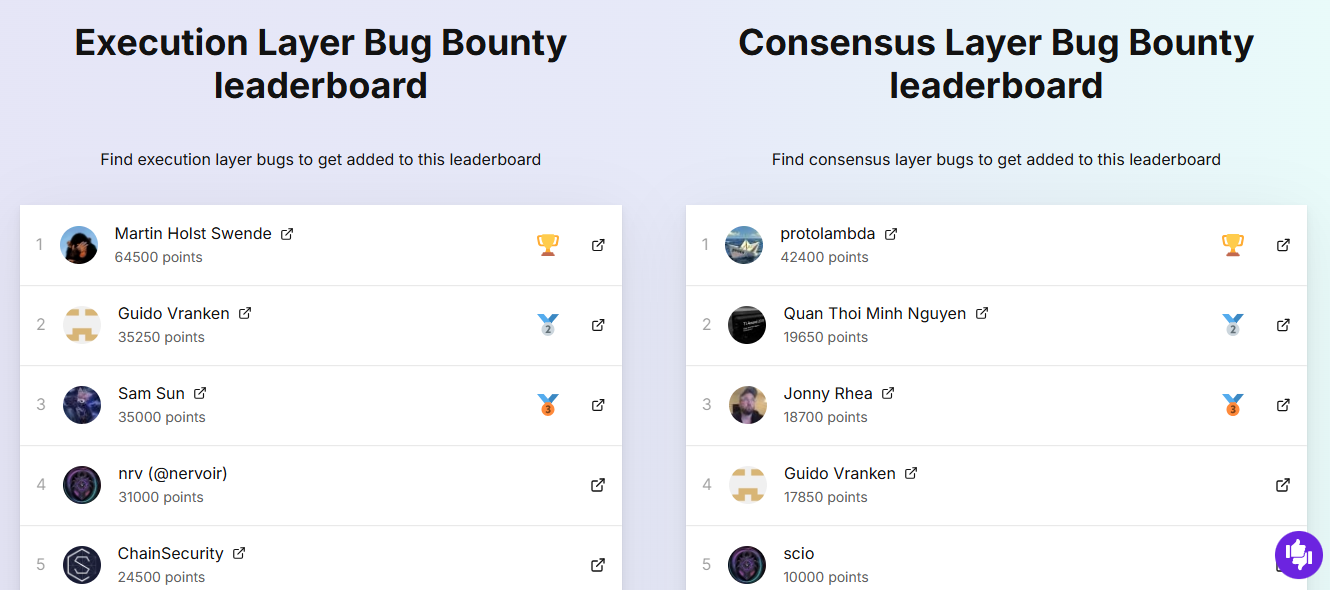
Il est intéressant de noter que le programme de primes de la Fondation Ethereum attribue également des points aux chercheurs en sécurité qui identifient des bogues. Il s’agit là d’une autre mesure incitative visant à encourager l’activité au sein de l’écosystème.
Le programme dispose de deux tableaux de classement : Execution Layer Bug Bounty et Consensus Layer Bug Bounty. Martin Holst Swende, Guido Vranken et Sam Sun sont en tête du classement de la couche d’exécution. Ils détiennent respectivement 64 500 points, 35 200 points et 35 000 points.
Protolambda est en tête du classement des couches de consensus avec 42 400 points. Quant Thoi Minh Nguyen, avec 19 960 points, et Jonny Rhea, avec 18 700 points, le suivent. Guido Vranken figure également sur la liste avec 17 850 points.