streamoors
 IGNITION
 Injective
 NEAR Protocol
 Quantus
 Pearl
 Aerodrome Finance
Основные моменты:
- Более 80% из $2,1 млрд. криптовалюты было украдено с помощью инфраструктурных эксплойтов.
- Захват посевных фраз и взломы фронт-эндов доминируют среди украденных активов.
- Отчет TRM Labs призывает к многофакторной безопасности и глобальному сотрудничеству.
Слабости криптовалютных начальных фраз сыграли важную роль в недавних взломах. По данным TRM Labs, в начале 2025 года пользователи и платформы потеряли рекордные $2,1 млрд. в результате кибератак. Это самый большой убыток, когда-либо зафиксированный за шесть месяцев.
В отчете указывается, что более двух третей этих потерь произошли из-за двух основных угроз. Кража криптовалютных семян и взломы внешней инфраструктуры оказались как никогда эффективными и вредными.
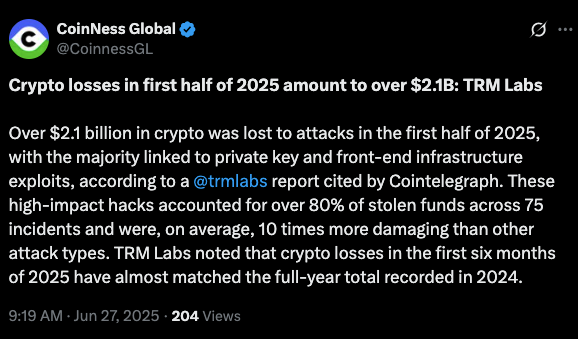
TRM Labs поделилась своими выводами на сайте X 27 июня. Отчет подчеркивает серьезные изменения в том, как развиваются преступления, связанные с криптовалютами.
Хотя взломы смарт-контрактов и мостовых протоколов традиционно приводили к крупным убыткам. Техники, направленные непосредственно на потребителей или на захват контроля над их цифровой инфраструктурой, до сих пор преобладали в 2025 году.
Кражи фраз криптовалютных семян быстро растут
TRM Labs сообщает, что участники угроз активизировали фишинговые атаки и атаки с использованием вредоносного ПО. Теперь эти кампании нацелены на начальные фразы криптовалют – уникальные ключи из 12 или 24 слов, которые разблокируют цифровые кошельки.
Когда эти фразы защищены, они предоставляют полный доступ к цифровым активам пользователя, и их кража не обратима. Одновременно хакеры взламывают внешние кошельки и dapps. Это позволяет им перенаправлять входящие транзакции или постоянно копировать конфиденциальные данные в режиме реального времени.
Компания предупреждает, что подобные атаки становятся все более частыми и сложными. Большинство злоумышленников не используют традиционные уязвимости блокчейна.
Вместо этого они используют доверие пользователей к внешним системам и интерфейсам. В нескольких случаях жертвы не знали о взломе интерфейсов их кошельков до тех пор, пока деньги не пропали.
Чтобы скомпрометировать интерфейсы кошельков, используются фронтальные взломы
Фронтальные эксплойты в инфраструктурной части эксплуатируют то, что видят и используют пользователи. Это интерфейс самого кошелька или скрипты для подтверждения транзакций.
Предположим, злоумышленник получает доступ к веб-инфраструктуре проекта, например, к сетям доставки контента или репозиториям GitHub. Они могут внедрить вредоносный код, не изменяя блокчейн. Такие атаки являются “стелс-атаками” и могут ускользнуть от регулярного аудита или антивирусных сканеров.
Одним из источников вреда являются поддельные приложения для кошельков, вредоносные расширения для браузеров и фальшивые сайты поддержки. Они обещают помочь пользователям получить поддельный криптовалютный кошелек. После установки такие фразы майнятся, чтобы перевести все средства на кошельки злоумышленников.
TRM Labs призывает к многоуровневой безопасности
TRM Labs считает, что криптовалютному сообществу нужна многоуровневая модель безопасности. Они предлагают добавить физическую аппаратную аутентификацию, биометрию и шардирование криптографических начальных фраз. Таким образом, ни один файл или бумага не смогут получить к ним доступ.
По данным TRM Labs, более 80% из $2,1 млрд. потерь криптовалют в начале 2025 года были связаны с утечками начальных фраз и взломами фронт-эндов. Эти слабые места были основными точками входа для киберпреступников.
Необходимо решительно изменить образ действий, и отрасль должна меняться быстро. Компания также потребовала расширения сотрудничества между блокчейн-проектами, полицией и исследователями в области кибербезопасности.
Отсутствие глобальной координации позволяет преступникам перемещать свои средства по цепочкам. Они также могут смешивать транзакции или действовать в юрисдикциях с низким уровнем регулирования криптовалют.
Техники советуют увеличивать уровень сложности
Скорость и точность таких атак все чаще вызывают тревогу в кругах специалистов по безопасности. Как сказал один анонимный разработчик кошелька, это уже не случайные фишинговые письма.
Они очень целевые, и многие из них напоминают реальный дизайн надежных кошельков. Опытные пользователи даже попадают в сети.
Многие пользователи хранят свои начальные фразы криптовалют в цифровом виде через скриншоты, облачные сервисы или приложения для обмена сообщениями. Это происходит, несмотря на неоднократные предупреждения о недопустимости такой практики.
TRM Labs рекомендует хранить начальные фразы в автономном режиме. Она также советует использовать аппаратные кошельки для безопасного долгосрочного хранения криптовалют.
Критический момент для криптобезопасности
Вызывает беспокойство тот факт, что 2023 и 2024 годы вылетают из окна в первые шесть месяцев 2025 года. Кроме того, кража лишь показывает, что все идет своим чередом. Подобные уязвимости угрожают основному использованию криптовалюты и доверию к ней по мере того, как она все больше используется в мировой финансовой системе.
TRM Labs закончила отчет однозначным заявлением: существующие методы защиты криптоактивов недостаточны. Теперь речь должна идти о защите всей цепочки, включая пользовательский интерфейс и инфраструктуру.
По мере того, как взломы криптовалют и фронтенд-атаки уносят миллиарды долларов, перед индустрией встают два варианта: все должно измениться. Ее реакция на эти исторические взломы, будь то более надежная защита или сохранение уязвимости, может определить новую эру цифровых финансов.